728x90

🎯 2027년 기술사 시험일정 예상

🔑 제141회·142회·143회 필기시험은 언제일까?
2027년 기술사 시험일정

2027년 기술사 시험을 준비하고 계신가요?

그렇다면 가장 궁금한 것 중 하나가

바로 시험일정입니다.

​

2026년 11월 20일 현재,

2027년 일정은 아직 공식 발표 전입니다.

​

따라서 아래 일정은 확정 일정이 아닙니다.

최근 필기 시행일과

설 연휴·공휴일 등을 기준으로 예상한 일정입니다.

⚠️ 필수 확인 안내
공식 일정이 발표되면 반드시 Q-Net에서 최종 확인해야 합니다.

📊 1. 2027년 기술사 필기시험 예상일

먼저 2027년 회차별 예상 일정을 표로 정리했습니다.
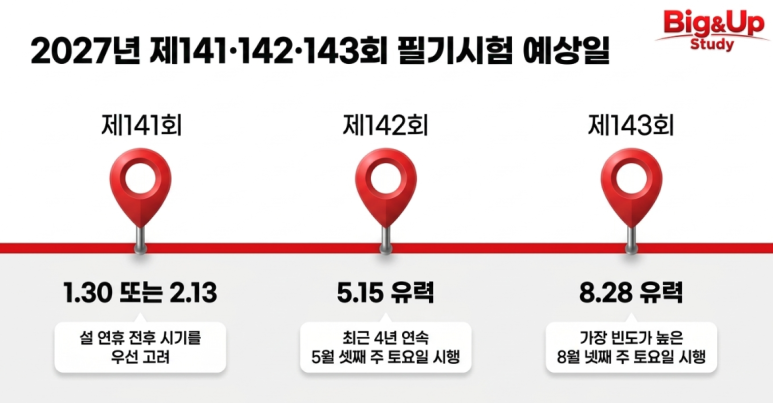
2027년 기술사 필기시험 예상일


회차
2027년 예상일
예상 근거
제141회
1월 30일(토) 또는
2월 13일(토)
설 연휴 전후 고려
제142회
5월 15일(토) 유력
최근 4년 연속 5월 셋째 토요일
제143회
8월 28일(토) 유력
최근 8월 넷째 토요일 시행 패턴
💡 예상 일정 안내
※ 위 내용은 Big&Up Study에서 과거 시험일 패턴을 기준으로 예상한 일자이며 확정된 일은 아닙니다. (11월 말 발표 예정)

🔍 2. 최근 6년 필기시험일을 보면?

최근 필기시험 일정을 살펴보면

패턴이 보입니다.

 
연도
1회
2회
3회
2021
1.30
5.23
7.31
2022
1.29
4.16
7.2
2023
2.4
5.20
8.26
2024
1.27
5.18
7.27
2025
2.8
5.17
8.23
2026
2.7
5.16
8.22

특히 2023년 이후 일 패턴이 비교적 안정적입니다.

​

🔑 ① 첫 번째 (제141회)

📊 1회차 패턴 분석
• 주로 1월 말~2월 초 시행
• 설 연휴에 따라 일자 조정
• 2027년 설날은 2월 7일
• 설 연휴와 겹치는 시기를 피한다면 1월 30일 또는 2월 13일 가능성

따라서 제141회는 현재로서는 두 날짜를

후보로 보고 준비하는 것이 안전합니다.

​

🔑 ② 두 번째 (제142회)

📊 최근 4년 2회차 시행일
• 2023년 : 5월 20일
• 2024년 : 5월 18일
• 2025년 : 5월 17일
• 2026년 : 5월 16일

최근 4년 연속 5월 셋째 토요일에 시행됐습니다.

​

이 패턴이 유지된다면 2027년 제142회 필기는

→ 2027년 5월 15일(토)

가능성이 높아 보입니다.

​

🔑 ③ 세 번째 (제143회)

최근에는 대체로 7월 말~8월 말,

특히 8월 넷째 토요일을 중심으로 시행됐습니다.

📊 최근 4년 3회차 시행일
• 2023년 : 8월 26일
• 2024년 : 7월 27일
• 2025년 : 8월 23일
• 2026년 : 8월 22일

2024년을 제외하면 최근에는

8월 넷째 토요일 패턴이 이어지고 있습니다.

​

따라서 제143회는

→ 2027년 8월 28일(토)

을 우선적인 예상일로 볼 수 있습니다.

​

🧭 3. 그래서 2027년 준비는 어떻게 해야 할까?

공식일자가 발표될 때까지 기다렸다가

공부를 시작하는 것은 아쉬운 선택입니다.

​

오히려 가장 빠른 예상일을 기준으로 역산해서

준비하는 것이 좋습니다.

🧠 제141회 목표라면?
• 1월 30일 시험을 기준으로 준비하세요.
• 만약 2월 13일로 결정되면 추가로 약 2주의 보완 기간을 확보할 수 있습니다.
• 반대로 2월 13일만 생각하고 준비하다가 1월 30일로 결정되면 학습기간이 부족해질 수 있습니다.
⏱️ 회차 간 학습기간도 고려하세요
예상 대로라면 회차별 간격은 다음과 같습니다.
• 제141회 1.30 → 제142회 5.15 : 약 15주
• 제141회 2.13 → 제142회 5.15 : 약 13주
• 제142회 5.15 → 제143회 8.28 : 약 15주
 

시험은 한 번의 시험만 보고

공부계획을 세우기보다 더 넓게 봐야 합니다.

​

회차와 회차 사이를 하나의 학습 사이클로

관리하는 것이 중요합니다.

​

첫 시험에서 부족했던 부분을 분석하고,

다음 일자 까지 답안과 지식을 보완하는 방식으로 준비할 수 있습니다.

​

🏃 4. 중요한 것은 지금부터 준비하는 것

시험일이 확정되지 않았다고 해서

학습계획까지 세울 수 없는 것은 아닙니다.

​

오히려 학습은 체계적인 과정을

충분히 거쳐야 하기 때문입니다.

​

💡 기술사 학습 5단계 사이클
토픽 학습 → 이해 → 답안 작성 → 반복 → 실전훈련
발표를 기다리는 것보다 예상일을 기준으로 먼저 준비하는 것이 좋습니다.

특히 직장인은 업무와 개인 일정 때문에

매주 동일한 학습량을 확보하기 어렵습니다.

​

따라서 직전에 학습량을 몰아가기보다는

주 단위 학습계획을 세워야 합니다.

📌 직장인 수험생 핵심 학습 습관
• 직전 벼락치기 지양 (꾸준한 분들은 직전 벼락치기도 필요)
• 주 단위 학습계획 수립
• 꾸준하게 답안을 만들어가는 방식 유지

⚠️ 5. 반드시 확인해야 할 점

현재 정리한 내용은 어디까지나 예상 한 냉용입니다.

​

Q-Net에서는 회차별로 시행하는

기술사 종목이 다를 수 있다고 안내하고 있습니다.

​

따라서 2027년 공식 일정이 발표되면

다음 내용을 함께 확인해야 합니다.

​

📋 공식 일정 발표 시 필수 체크리스트
✅ 제141회·142회·143회 정확한 필기시험일
✅ 원서접수 기간
✅ 정보관리기술사 시행 회차
✅ 컴퓨터시스템응용기술사 시행 회차
✅ 필기 합격자 발표일
✅ 면접일

공식 일정은 Q-Net 발표 내용을

최종 기준으로 확인해야 합니다.

​

🎯 한눈에 보기

🚀 2027년 필기시험 예상
• 제141회 : 1월 30일(토) 또는 2월 13일(토)
• 제142회 : 5월 15일(토) 유력
• 제143회 : 8월 28일(토) 유력

아직 공식 일정은 발표되지 않았습니다.

​

하지만 준비는 발표 이후가 아니라

가장 빠른일을 기준으로 지금부터 역산해서 시작하는 것이 좋습니다.

⭐ 핵심 메시지
시험일은 예상할 수 있지만, 합격을 위한 준비는 미리 시작할 수 있습니다.

※ 본 내용은 최근 시행일을 분석하여 예상한 것으로,

변경될 수 있습니다.

​


최멘토 PE입니다. 현재 기술사 양성 과정인 Big&Up 반 강의를 맡아 멘토로 생활 하고 있습니다.

​

기술사 공부는 늘 조용하지만, 꾸준히 이어갈 때 비로소 의미가 생기는 과정이라고 생각합니다.

각자의 자리에서 시간을 차곡차곡 쌓아가는 여정이죠. 그 길을 걸어온 지도 어느덧 10년이 넘었습니다.

​

Big & Up 멘토진은 멘티분들과의 교감과 동행을 소중히 여기며 학습을 이어왔고, 그 과정 속에서 여러 합격의 순간들을 함께 만들어 왔습니다.

​

이 공간이 기술사를 준비하시는 분들께 조용하지만 믿을 수 있는 기준이 되기를 바랍니다.


IT 기술사 학습 소식 및 학습  설명회(매월 진행)

합격 후기

728x90
728x90
타이틀을 '검색' 하시면 원문 기사 확인이 가능 합니다.

2026년  11월 19일(목) 주요  IT 뉴스


수능 앞두고 SNS엔 'AI 컨닝법' 돌아…플랫폼 대응은

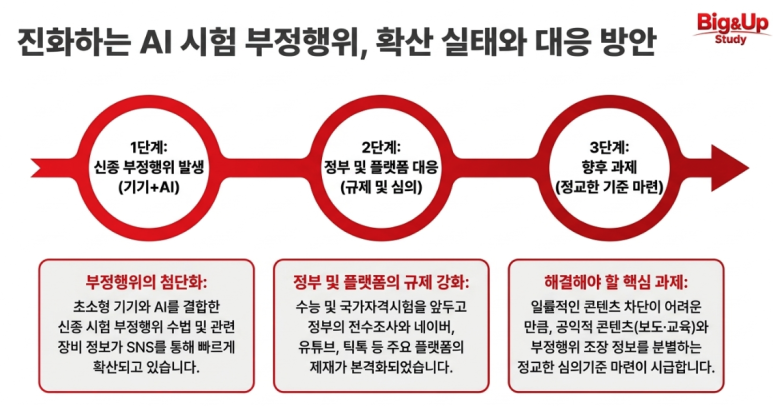
AI 시험 부정행위 확산, 플랫폼·정부 대응 강화


수능을 앞두고 SNS에서 AI와 초소형 촬영·통신기기를 활용한 시험 부정행위 관련 콘텐츠가 확산되면서 정부와 플랫폼이 대응에 나섰다. 다만 단순 기기 소개·보도·교육 목적과 실제 부정행위 조장 정보를 구분해야 해 일률적인 차단에는 한계가 있다.

​

■ 기사 핵심 요약

– 세무사시험 부정행위 사례 이후 AI·초소형 카메라·통신기기를 이용한 시험 부정행위 방법과 관련 장비 정보가 SNS에서 확산

– 정부는 국가자격시험 전수조사와 수능 관리 강화에 착수하고, 방미심위는 부정시험 목적 장비 정보를 심의

– 네이버·유튜브·틱톡 등은 자체 운영정책으로 관련 콘텐츠를 제한하지만 불법성·맥락에 따라 제재 여부가 달라지는 한계 존재

​

■ 기사 주요 내용 정리

◎ AI 활용 부정시험 논란 확대

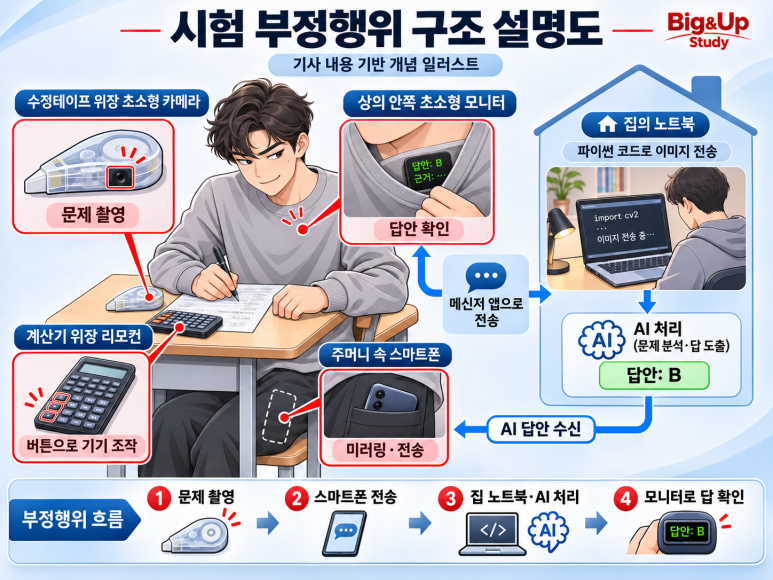
– 초소형 카메라로 시험문제를 촬영해 AI에 전송하고 스마트폰으로 답을 확인한 세무사시험 사례가 알려지며 논란 확대

– SNS에는 관련 장비 공급업체와 대화방, 사용 방법 등을 소개하는 정보도 유통

부정 행위 예시

​

◎ 정부 대응 강화

– 청와대는 ‘AI 활용 부정시험 확산 예방 긴급대책회의’를 열고 국가자격시험 사례 전수조사와 수능 관리 강화 추진

– 방미심위는 부정시험 목적을 명시한 위장 카메라·무선통신 장비 정보가 범죄 조장·방조에 해당하는지 심의

​

◎ 플랫폼별 콘텐츠 관리

– 네이버는 범법행위 실행을 돕는 정보를 제한하고 신고 시 삭제·검색 제한 적용

– 유튜브는 학업 부정행위 방법을 안내하는 영상·설명·댓글·외부링크 등을 금지하고 반복 위반 시 채널 해지 가능

– 틱톡도 범죄 행동을 구체적으로 조장·시연하는 콘텐츠를 심사해 삭제 조치

※ 교육·다큐멘터리·보도 등 공익적 맥락은 예외 판단 가능

​

◎ 규제의 한계

– 방미심위에는 현재 AI 시험 부정행위 콘텐츠만을 위한 별도 명확한 심의기준은 없음

– 개별 게시물의 불법성과 목적을 확인한 뒤 시정 요구 여부를 판단해야 함

→ 핵심 과제는 부정행위 조장 정보는 신속히 차단하면서도 보도·교육·기기 설명 등 합법적 콘텐츠와 구분할 기준을 정교화하는 것

​


제미나이 4 네온, 복잡한 업무 비용·속도 최적화


구글이 복잡한 개발·분석 업무에서 성능·속도·비용의 균형을 강화한 ‘제미나이 4 네온’을 공개했다. 네온은 카본급 고난도 업무를 겨냥하면서도 처리 비용을 낮추고, 하이드로젠과의 역할 분담을 통해 전체 작업 효율을 높이는 데 초점을 맞췄다.

​

■ 기사 핵심 요약

– 네온은 복잡한 문서 분석·코딩·검증 업무를 지원하며 특정 평가에서 카본 대비 비용 32% 절감

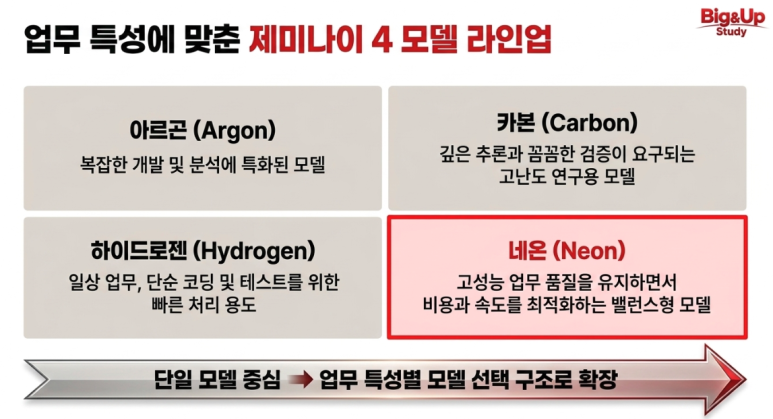
– 제미나이 4는 아르곤·카본·하이드로젠·네온으로 세분화돼 성능·속도·비용에 따라 역할 분담

– 안티그래비티에서 고성능 모델과 경량 모델을 조합해 작업 성공률을 유지하면서 평균 완료시간 19% 단축

​

■ 기사 주요 내용 정리

◎ 제미나이 4 네온의 역할

– 네온은 아르곤과 유사한 복잡한 개발·분석 작업을 수행하면서 시간과 비용 효율을 높이는 모델

– 다수 문서 비교·분석, 코드 작성·검증처럼 반복 호출이 많은 기업 업무에 적합

​

◎ 제미나이 4 모델 역할 구분

– 아르곤 : 복잡한 개발·분석

– 카본 : 깊은 추론과 검증이 필요한 고난도 연구

– 하이드로젠 : 일상 업무·코딩·테스트의 빠른 처리

– 네온 : 고성능 업무를 유지하면서 비용·속도 최적화

→ 단일 모델 중심에서 업무 특성별 모델 선택 구조로 확장

​

◎ 멀티모델 작업 분담

– 안티그래비티에서 카본이 구조를 설계하고 하이드로젠이 코드 작성·테스트를 수행

– 네온도 여러 하이드로젠 에이전트에 작업을 분배하고 결과를 검증

→ 복잡한 판단은 고성능 모델, 반복 작업은 경량 모델이 맡는 AI 오케스트레이션 구조

​

◎ 성능·비용 지표

– 구글 공개 비교표 기준 네온은 AA 지수 61점

– API는 100만 토큰당 입력 3달러, 출력 15달러

– 하이드로젠은 네온의 절반 수준 이며 카본은 12월부터 입력 4달러·출력 20달러 적용 예정

→ 기업 AI 경쟁이 단순 최고 성능에서 품질·속도·비용 최적화 경쟁으로 확대


최멘토 PE입니다. 현재 기술사 양성 과정인 Big&Up 반 강의를 맡아 멘토로 생활 하고 있습니다.

​

기술사 공부는 늘 조용하지만, 꾸준히 이어갈 때 비로소 의미가 생기는 과정이라고 생각합니다.

각자의 자리에서 시간을 차곡차곡 쌓아가는 여정이죠. 그 길을 걸어온 지도 어느덧 10년이 넘었습니다.

​

Big & Up 멘토진은 멘티분들과의 교감과 동행을 소중히 여기며 학습을 이어왔고, 그 과정 속에서 여러 합격의 순간들을 함께 만들어 왔습니다.

​

이 공간이 기술사를 준비하시는 분들께 조용하지만 믿을 수 있는 기준이 되기를 바랍니다.


IT 기술사 학습 소식 및 학습  설명회(매월 진행)

합격 후기

728x90
728x90
타이틀을 '검색' 하시면 원문 기사 확인이 가능 합니다.

2026년  11월 18일(수) 주요  IT 뉴스


사이버보안 컨트롤타워 '차르' 밑그림 그린다

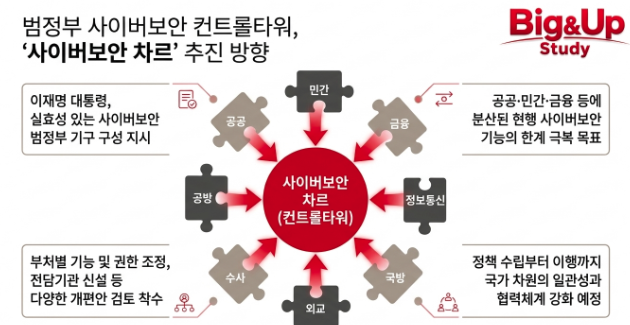
사이버보안 차르 추진, 범정부 보안 거버넌스 개편


정부가 공공·민간·금융 등으로 분산된 사이버보안 기능을 총괄·조정하는 ‘사이버보안 차르’ 구성 검토에 착수했다. 현재는 과기정통부·국정원 등 관계부처가 자체 개선안을 마련하는 초기 단계로, 향후 부처 간 협의를 통해 조직 형태와 권한 조정 방향을 결정할 예정이다.

​

■ 기사 핵심 요약

– 대통령 지시에 따라 범정부 사이버보안 컨트롤타워 강화를 위한 관계부처 검토 착수

– 현행 국가안보실·국정원·과기정통부·금융당국·개인정보위로 분산된 기능의 조정과 정책 일관성 강화가 핵심

– 사이버안보비서관실 확대, 부처별 권한 조정, 별도 전담기관 신설 등이 거론되지만 구체적인 개편안은 아직 미확정

​

■ 기사 주요 내용 정리

◎ 현행 사이버보안 거버넌스

– 국가안보실 : 국가 사이버안보 정책 총괄

– 국정원 : 국가·공공부문

– 과기정통부 : 민간부문

– 금융당국 : 금융부문

– 개인정보보호위원회 : 개인정보 유출 조사·제재

→ 분야별 전문 대응체계는 존재하지만 부처 간 총괄·조정과 일관된 정책 집행에 한계가 있다는 지적

​

◎ 사이버보안 차르 추진 배경

– 이재명 대통령이 11월 3일 국무회의에서 공공·민간에 흩어진 보안 기능을 총괄할 강력하고 실효적인 범정부 체계 검토 지시

– 과기정통부·국정원 등은 현행 제도 문제점, 협업 필요 영역, 제도 개선방안 등을 포함한 자체 검토안 마련 중

​

◎ 검토되는 조직 개편 방향

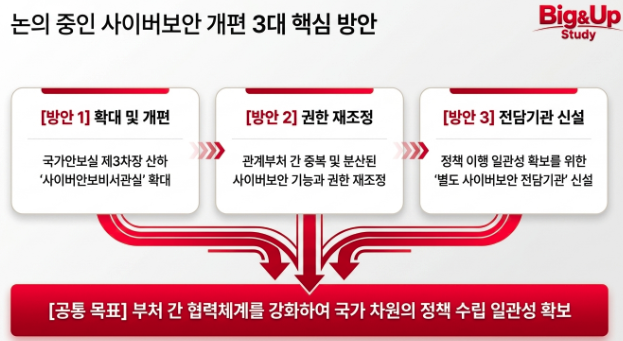
– 국가안보실 제3차장 산하 사이버안보비서관실 확대·개편

– 관계부처 사이버보안 기능·권한 재조정

– 별도 사이버보안 전담기관 신설

※ 현재는 부처별 검토 단계로 특정 방안이 확정된 것은 아님

 
개편 방안


◎ 개편의 핵심 과제

– 각 부처의 기존 전문성과 대응체계를 유지하면서 범정부 차원의 조정력을 확보하는 것이 관건

– 부처 간 권한 조정에는 이해관계가 존재해 단기간 전면 개편보다 실행 가능한 과제부터 추진하는 단계적 접근 필요성이 제기

→ 핵심 방향은 조직 통합 자체보다 정책 총괄·사고 대응·부처 협업을 실질적으로 작동시키는 국가 사이버보안 거버넌스 구축


공공SW 과심위 의무화 구체화…20억원 이상 개발사업 대상

공공SW 과심위, 20억원 이상 개발사업 의무 개최


공공 SW 사업에서 무상 추가과업과 과업범위 분쟁을 줄이기 위해 과업심의위원회(과심위) 의무 개최 기준이 구체화됐다. 핵심은 일정 규모 이상 사업에서 분석·설계 종료 후 발주기관이 직접 과심위를 열어 과업 변경 여부와 계약조정 필요성을 공식 확인하도록 한 것이다.

​

■ 기사 핵심 요약

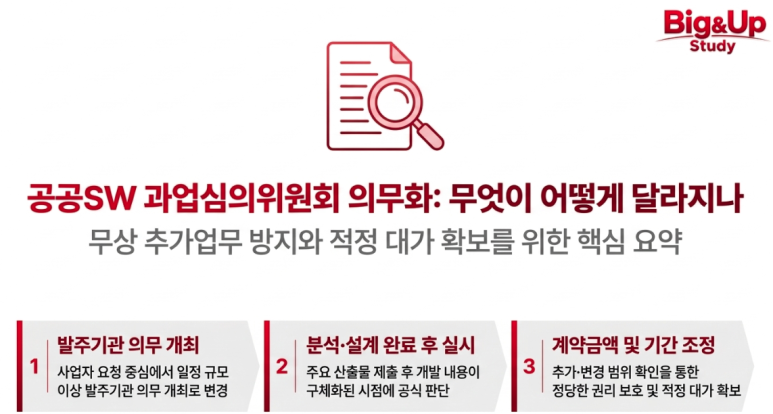
– 20억원 이상 공공 SW 개발사업은 분석·설계 완료 후 발주기관이 과심위를 의무 개최

– 1억원 이상 20억원 미만 AI·클라우드 개발사업도 기술적 복잡성 등을 고려해 고시 대상으로 포함 가능

– 과업 변경 여부부터 판단하고 사업자 의견을 반영해 계약금액·계약기간 조정 필요성까지 심의

​

■ 기사 주요 내용 정리

◎ 왜 제도가 바뀌나

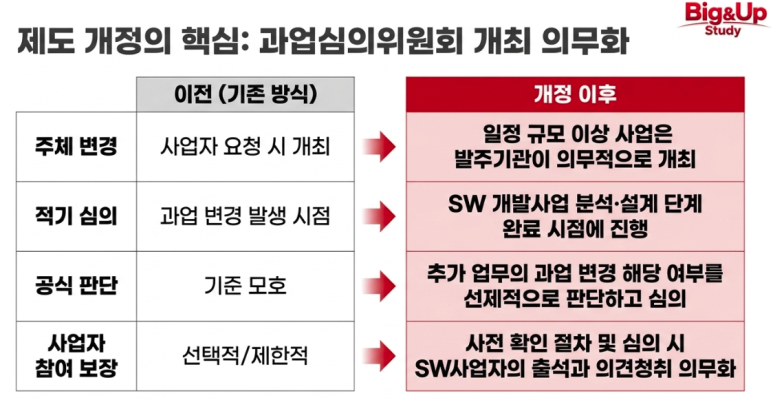
– 기존에는 과업 변경 발생 시 사업자가 과심위 개최를 요청하는 방식이 중심

– 추가 업무가 기존 계약인지 신규 과업인지 불명확해 무상 추가과업·기간 부족·대가 분쟁이 발생

– AI·클라우드처럼 개발 중 요구사항 변경이 잦은 사업이 늘면서 제도 보완 필요성 확대

개정 내용


◎ 과심위 의무 개최 기준

– 총 사업금액 20억원 이상 SW 개발사업은 의무 대상

– 1억원 이상 20억원 미만 AI·클라우드 사업도 과기정통부 장관이 고시하는 경우 포함

– 개최 시점은 분석·설계 완료 또는 주요 산출물 제출 후 개발 범위가 구체화된 시점

​

◎ 사업자 참여와 심의 범위 강화

– 발주기관은 개최 전 사업자에게 과업 변경 여부와 계약금액·기간 조정사항을 사전 확인

– 심의 시 계약상대방인 SW사업자를 반드시 출석시켜 의견 청취

– 안건도 기존 ‘과업내용 변경’에서 **‘과업 변경 여부’**로 확대해 추가 업무 발생 여부부터 판단

​

◎ 간소화와 후속 제도

– 일부 사업은 과심위 위원 2명 이상 사전검토로 간소화 가능하며 외부위원이 절반 이상 참여

– 과기정통부는 세부 대상·간소화·생략 기준을 후속 고시로 마련해 2027년 2월 12일 시행 목표

※ 과심위 결정이 실제 추가 대가 지급으로 이어지려면 국가계약법상 계약금액 조정 제도와의 연계가 중요

​

[공공SW 과업심의위원회 의무화 개요]

구분
내용
제도명
– 공공SW 과업심의위원회(과심위) 의무화
법적 근거
– 소프트웨어 진흥법 제50조
– 소프트웨어 진흥법 시행령 일부개정령안
목적
– 공공SW사업의 추가·변경 과업 명확화
– 무상 추가업무 예방
– 계약금액·계약기간의 적정 조정
의무 대상
– 총사업금액 20억원 이상 SW 개발사업
– 1억원 이상 20억원 미만 AI·클라우드 개발사업 중 과기정통부 장관이 고시하는 사업
개최 시점
– SW 개발사업의 분석·설계 단계 완료 시점
– 주요 산출물 제출 후 실제 개발내용이 구체화된 시점
주요 심의 내용
– 과업 변경 여부 판단
– 추가·변경 업무 범위 확인
– 계약금액·계약기간 조정 필요성 심의
사업자 참여
– 발주기관이 사전에 사업자에게 과업 변경 여부·계약조정 사항 확인
– 과업 변경 심의 시 SW사업자 출석 및 의견청취 의무화
기존 방식
– 사업자가 과업 변경 필요 시 과심위 개최를 요청하는 구조 중심
개정 이후
– 일정 규모 이상 사업은 사업자 요청 여부와 관계없이 발주기관이 의무 개최
간소화 절차
– 고시 대상 사업은 위원 2명 이상 사전검토·승인 방식 적용 가능
– 외부위원 절반 이상 참여
시행 목표
– 2027년 2월 12일
기대 효과
– 과업범위 명확화
– 무상 추가과업 예방
– 사업자 권리 보호
– 적정 대가·기간 확보
남은 과제
– 과심위에서 추가 과업이 인정돼도 계약금액이 자동 조정되는 것은 아님
– 실제 대가 지급을 위해 국가계약제도와의 연계 필요

​


IT 기술사 학습 전략 설명회(매월 진행)

합격 후기

728x90
728x90
 
타이틀을 '검색' 하시면 원문 기사 확인이 가능 합니다.

2026년  11월 17일(화) 주요  IT 뉴스


PHP 이어 자바도 고위험 취약점…정부 긴급 점검 권고(종합)

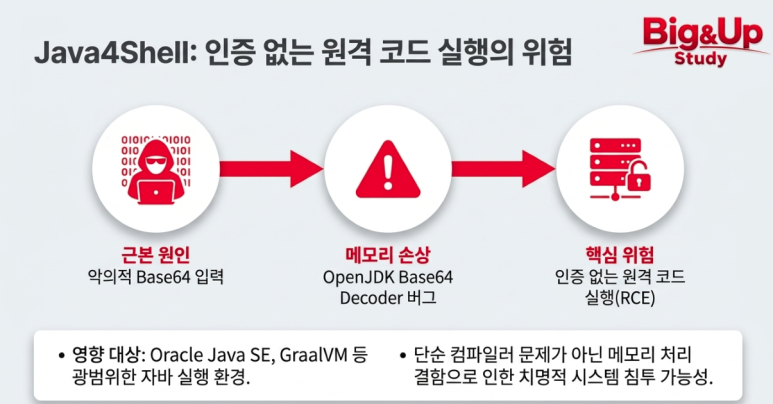
Java4Shell , 인증 없는 원격 코드 실행 위험 부각


오라클이 Java SE 보안 업데이트를 통해 고위험 취약점 CVE-2026-114938을 수정했다. 국내 공공 정보시스템의 71% 이상이 자바를 사용하는 만큼 과기정통부와 KISA는 인터넷 공개 서비스와 핵심 Legacy시스템을 중심으로 신속한 점검·패치를 권고했다.

​

■ 기사 핵심 요약

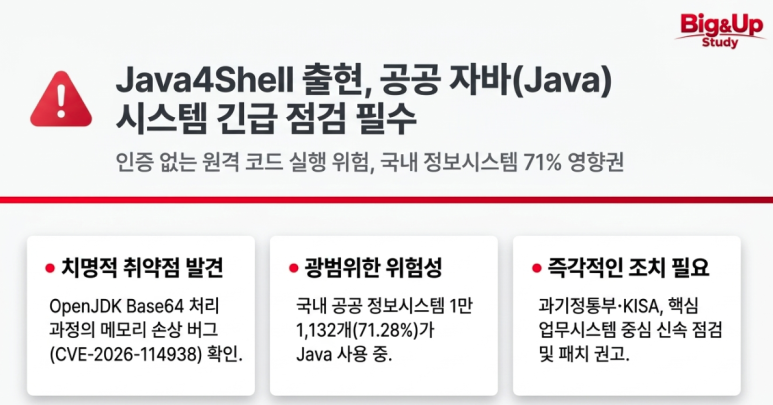
– CVE-2026-114938은 OpenJDK의 Base64 처리 과정에서 발생하는 메모리 손상 취약점으로, 조건 충족 시 인증 없이 원격 코드 실행 가능

– Security 업체 Calif는 이를 Java4Shell로 명명하고 CVSS 4.0 기준 9.2점, 오라클은 CVSS 3.1 기준 8.1점으로 평가

– 국내 공공 정보시스템 1만5618개 중 1만1132개(71.28%)가 Java를 사용해 광범위한 영향 가능성이 제기

​

■ 기사 주요 내용 정리

◎ Java4Shell 취약점

– 비정상적인 Base64 입력 처리 과정에서 메모리가 손상될 수 있으며 일부 환경에서는 공격자가 별도 인증 없이 원격에서 임의 코드를 실행할 가능성

– 영향 대상에는 Oracle Java SE·GraalVM 등이 포함

※ 기사에서는 ‘자바 컴파일러 관련 취약점’으로도 표현하고 있으나, 구체적 원인은 OpenJDK Base64 Decoder의 메모리 처리 문제로 설명

 
취약점 상세 설명


◎ 위험도와 영향 범위

– Calif : CVSS v4.0 9.2 Critical

– Oracle : CVSS v3.1 8.1, 공격 복잡도 High

– 정보유출·서비스 장애·시스템 장악으로 이어질 수 있어 서버·웹·Legacy시스템 점검 필요

​

◎ 국내 공공부문 영향

– 전체 공공 정보시스템의 Java 사용률 71.28%

· 중앙행정기관 89.05%

· 공공기관 73.15%

· 광역자치단체 72.86%

· 기초자치단체 64.79%

→ PHP 사용 시스템 6.58%보다 10배 이상 많아 잠재적 영향 범위가 큼

​

◎ 정부·KISA 대응 권고

– 사용 중인 Java 버전과 실행환경 확인

– 인터넷 공개 서비스·그룹웨어·ERP·핵심 Legacy시스템 우선 점검

– 최신 업데이트 적용 후 서비스 재시작 및 실제 반영 여부 확인

→ 대응 핵심은 자산 식별 → 우선순위 점검 → 패치 → 재시작 → 적용 검증


공동인증서, 이제 설치 없이 쓴다​

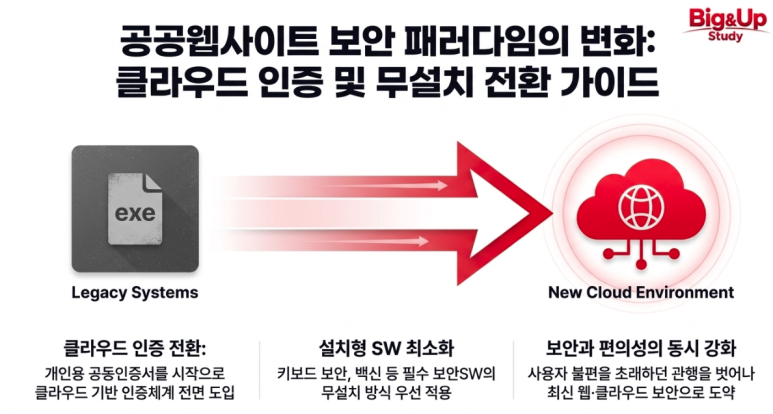
설치형 보안SW 최소화, 공공웹사이트 무설치 우선 전환

​

국가정보원이 국가·공공기관 대민 웹사이트의 설치형 보안SW 최소화 가이드를 배포했다. 개인용 공동인증서는 클라우드 방식으로 전환, 무설치 방식을 우선 적용하는 것이 핵심이다.

첨부파일
설치형_보안SW_최소화_가이드.pdf
파일 다운로드

■ 기사 핵심 요약

– 공동인증서를 사용하는 대민 웹사이트에서 전자서명SW는 클라우드 공동인증서 방식으로 전환

– 키보드 보안·백신·DRM 등 주요 보안SW는 무설치 우선 원칙으로 개선하고 설치가 필요한 경우 표준 패키지·무결성 검증 적용

– 개인용 공동인증서부터 단계적으로 적용하며 사업자용·GPKI·EPKI는 전환 대상에서 제외

 
설치형 보안SW 최소화 가이드 개요


■ 기사 주요 내용 정리

◎ 설치형 보안SW 최소화 원칙

– 대상은 중앙행정기관·지방자치단체·공공기관의 공동인증서 사용 대민 웹사이트

– 전자서명SW, 키보드 보안, 바이러스 백신, 문서보안(DRM) 등 4종을 중심으로 개선 기준 제시

​

◎ 보안SW 개발·배포 기준 강화

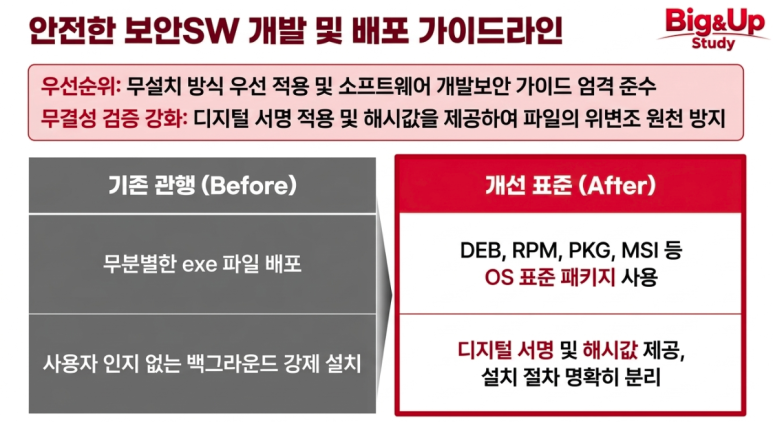
– 가능한 경우 무설치 방식을 우선 적용

– 소프트웨어 개발보안 가이드 준수

– exe 대신 DEB·RPM·PKG·MSI 등 운영체제별 표준 설치 패키지 사용

– 디지털 서명·무결성 검증·해시값 제공·설치 절차 분리 적용

​

◎ 클라우드 공동인증서 전환 범위

– 전환 대상은 개인용 공동인증서

– 사업자용 공동인증서와 GPKI·EPKI는 제외

– 클라우드 전환 과정에서 별도 보안SW 설치를 요구하지 않도록 하고 예산·검토·인증사업자 협의·안전성 검증 수행

· 회원 100만명 이상 : 국가정보원 보안성 검토

· 100만명 미만 : 상급기관 검토

​

◎ 정책 추진 배경

– 설치형 보안SW가 높은 시스템 권한을 사용해 취약점 발생 시 공격 경로로 악용될 수 있다는 문제의식에서 추진

– 2015년 ActiveX 퇴출 이후 이어진 공공 웹사이트 보안SW 개선 정책을 클라우드 인증·무설치 방식까지 확대

​

◎ 산업 영향과 단계적 전환

– 일부 기존 보안SW 업체는 설치형 제품 수요 감소에 대응해 클라우드 기반·무설치 보안기술로 사업 전환 추진

– 정부는 개인용 인증서부터 우선 적용하는 단계적 접근을 선택


IT 기술사 학습 전략 설명회(매월 진행)

합격 후기

728x90
728x90
타이틀을 '검색' 하시면 원문 기사 확인이 가능 합니다.

2026년  11월 16일(월) 주요  IT 뉴스


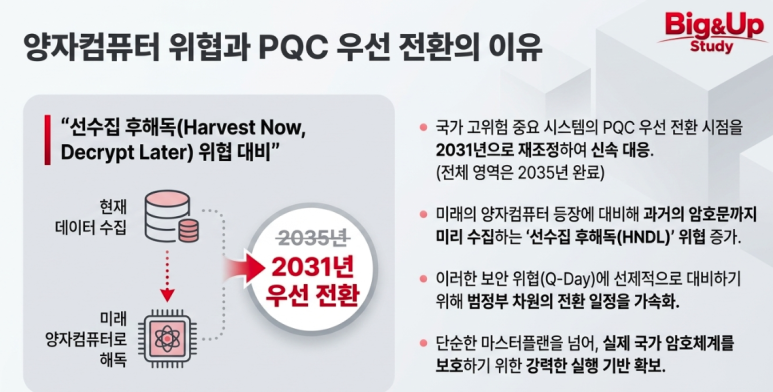
국정원, PQC 전환 목표 4년 당겼다...2031년 완료

양자내성암호 전환, 2031년 중요시스템 우선 적용


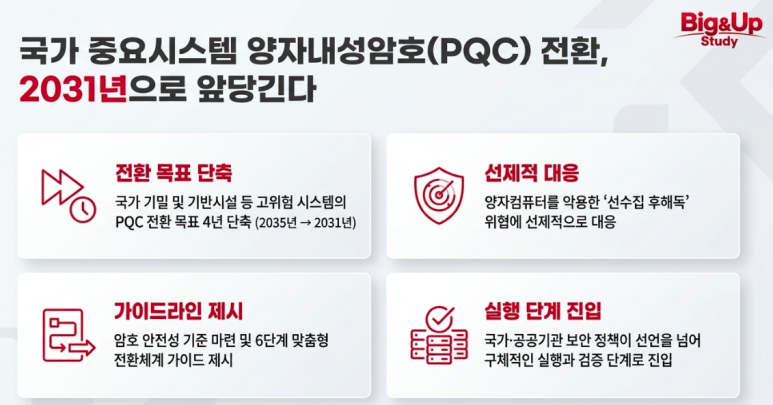
국가정보원이 양자컴퓨터 위협에 대비해 국가 중요 시스템의 양자내성암호(PQC, Post-Quantum Cryptography) 전환 목표를 기존 2035년에서 2031년으로 4년 앞당겼다. 국가·공공기관이 사용할 암호 알고리즘의 안전성 기준과 함께 자산 식별부터 전환·검증까지 이어지는 단계별 가이드도 제시했다.


■ 기사 핵심 요약

– 국가 기밀·기반시설 등 고위험 중요 시스템은 2031년까지 PQC 우선 전환, 전체 영역은 2035년 전환 완료·지속관리 목표

– ‘암호 안전성 기준’은 알고리즘별 허용·제한·금지 사용연한, ‘PQC 전환 가이드북’은 자산 식별·우선순위·전환 절차를 제시

– 양자컴퓨터 등장 후 과거 암호문을 해독하는 선수집 후해독(Harvest Now, Decrypt Later) 위협에 대비해 선제적 전환 추진

HNDL 선제적 대응


■ 기사 주요 내용 정리

◎ PQC 전환 일정 앞당김

– 2023년 마스터플랜은 2035년까지 국가 암호체계 전환을 목표로 설정

– 이후 범정부 추진계획을 통해 국가 기밀·기반시설 등 중요 시스템의 우선 전환 시점을 2031년으로 조정

· ~2027년 : 기관별 전환 시행체계 수립

· ~2028년 : 주요 암호자산 인벤토리 구축·우선순위 설정

· ~2031년 : 고위험 영역 우선전환

· ~2034년 : 주요 시스템·서비스 전 영역 확대

· 2035년 : 전환 완료 및 지속관리 체계 수립

​

◎ 암호 안전성 기준 마련

– 국가·공공기관이 사용해야 할 암호기술과 안전성 수준을 일관된 기준으로 판단하도록 구성

– 알고리즘별 허용·제한·금지 시점을 제시해 기존 암호를 언제까지 사용할 수 있는지 관리

→ Q-Day 이전에 취약 암호를 단계적으로 제거하기 위한 기준

​

◎ 양자내성암호 6단계 전환 절차

– 1단계 : 전환 착수 및 거버넌스 수립

– 2단계 : 기관 내 암호 사용 현황 파악 및 인벤토리 구축

– 3단계 : 위험평가 기반 우선순위·전환전략 수립

– 4단계 : 시스템별 요구사항을 반영한 전환·공급망 대응전략 구체화

– 5단계 : 인력·예산·조달을 포함한 예산 계획 수립

– 6단계 : 우선순위에 따른 전환 시행 및 운영·검증

→ 단순 암호 알고리즘 교체가 아니라 Crypto Inventory → Risk Assessment → Migration → Verification 전 과정을 관리

​

◎ 초안 공개와 후속 일정

– 국정원·국가보안기술연구소가 ‘암호 안전성 기준’과 ‘PQC 전환 가이드북’ 초안을 공개해 기관 의견 수렴

– 2027년 상반기 확정·배포 예정이며, 연말에는 ‘암호 키 관리 가이드라인’도 추가 공개 예정

→ 국가·공공기관의 PQC 전환이 정책 선언 단계에서 기관별 실행계획·자산관리·예산·검증 단계로 구체화


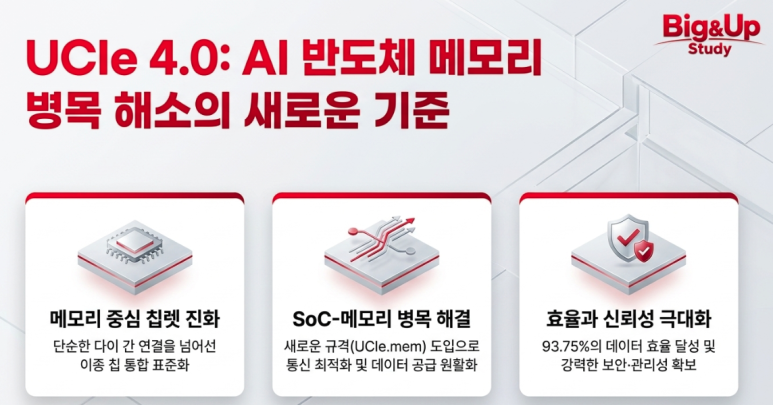
UCIe 4.0, AI 반도체 메모리 병목 해소에 초점


UCIe 컨소시엄이 AI 반도체의 메모리 병목과 이종 칩 통합을 겨냥한 UCIe 4.0을 공개했다. 기존 세대가 전송속도 향상에 집중했다면 이번 규격은 UCIe.mem, 효율, 보안, 관리성을 강화한 것이 핵심이다.

​

■ 기사 핵심 요약

– UCIe.mem을 도입해 SoC와 Memory Logic Die 사이의 읽기·쓰기 요청과 응답 방식을 표준화

– 최대 64GT/s를 유지하면서 데이터 효율 93.75%, UCIe-S 다이 가장자리 대역폭 약 20% 향상

– 보안·링크 상태 측정·관리 기능을 강화해 AI 반도체용 메모리 중심 칩렛 생태계 확장 기반 마련

​

■ 기사 주요 내용 정리

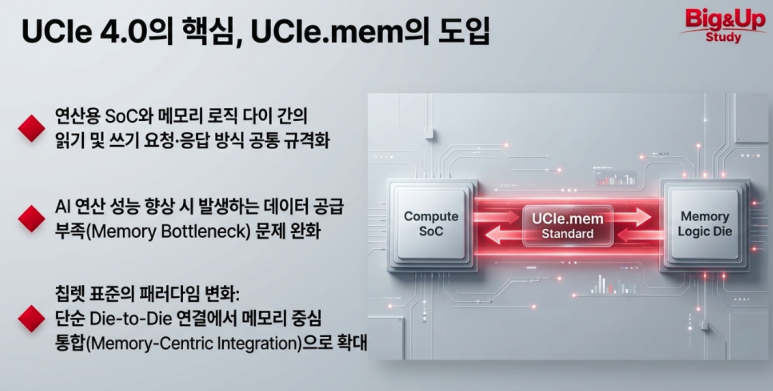
◎ UCIe 4.0의 핵심, UCIe.mem

– 연산용 SoC와 메모리 로직 다이 사이의 통신 방식을 공통 규격으로 정의

– AI 연산 성능이 높아져도 데이터를 충분히 공급하지 못하는 Memory Bottleneck 문제를 줄이기 위한 구조

→ 칩렛 표준이 단순 Die-to-Die 연결에서 Memory-Centric Integration으로 확대

 
UCIe.mem


◎ 성능·효율 개선

– 최대 전송속도는 기존과 동일한 64GT/s

– 데이터 효율 93.75%, Die-edge Bandwidth Density 약 2.5TB/s/mm

– UCIe-S 범프 구조 개선으로 다이 가장자리 길이당 대역폭 약 20% 증가

→ 속도 자체보다 동일 대역폭의 활용 효율과 집적도 개선에 초점

​

◎ 보안·관리성 강화

– 칩렛 상태 검증과 관리 통신 보호 기능 확대

– 동작 중 Link Health Monitoring, TRoCS·Management Channel 보호 기능 강화

→ 칩렛이 복잡해질수록 필요한 신뢰성·장애관리·보안 통제까지 표준 범위 확대

​

◎ 표준의 진화

– 1.0 : Chiplet 연결과 상호운용성 기반

– 2.0 : 3D Packaging·Manageability 확대

– 3.0 : 48/64GT/s 고속화

– 4.0 : Memory Integration·Security·Reliability 중심

→ UCIe는 연결 규격에서 AI 시스템 전체를 구성하는 칩렛 아키텍처 표준으로 진화

​

[UCIe 표준의 진화 상세]

버전
발표 시기
핵심 변화
주요 특징
1.0
2022
Chiplet 연결 표준 기반 마련
– Die-to-Die PHY·Protocol·SW Model 표준화
– PCIe·CXL 기반 통신 지원
– 서로 다른 Vendor Chiplet 간 상호운용성 기반 마련
1.1
2023.08
Protocol·신뢰성 확장
– Streaming Protocol 지원 강화
– Multi-Protocol 동시 지원
– Runtime Health Monitoring·Repair
– Automotive·고신뢰 시스템 지원 확대
2.0
2024.08
3D Packaging + Manageability
– UCIe-3D 지원
– Hybrid Bonding 기반 고밀도 연결
– UDA(UCIe DFx Architecture) 도입
– Test·Debug·Telemetry·Firmware·관리 기능 표준화
3.0
2025.08
고속화·전력 효율·관리성 강화
– 48/64 GT/s 지원
– 2.0의 32 GT/s 대비 최대 2배
– Sideband 최대 100mm
– Runtime Recalibration·L2 최적화
– Fast Throttle·Emergency Shutdown
4.0
2026.11
Memory-Centric Integration + Security
– UCIe.mem 기반 SoC↔Memory Logic Die 연결 표준화
– 최대 93.75% Data Efficiency
– 약 2.5 TB/s/mm Die-edge Bandwidth Density
– 에너지 효율 30~80% 개선
– TRoCS·Management Channel 보호·Link Health Monitoring 강화

 
728x90
728x90
 
타이틀을 '검색' 하시면 원문 기사 확인이 가능 합니다.

2026년  11월 15일(일) 주요  IT 뉴스


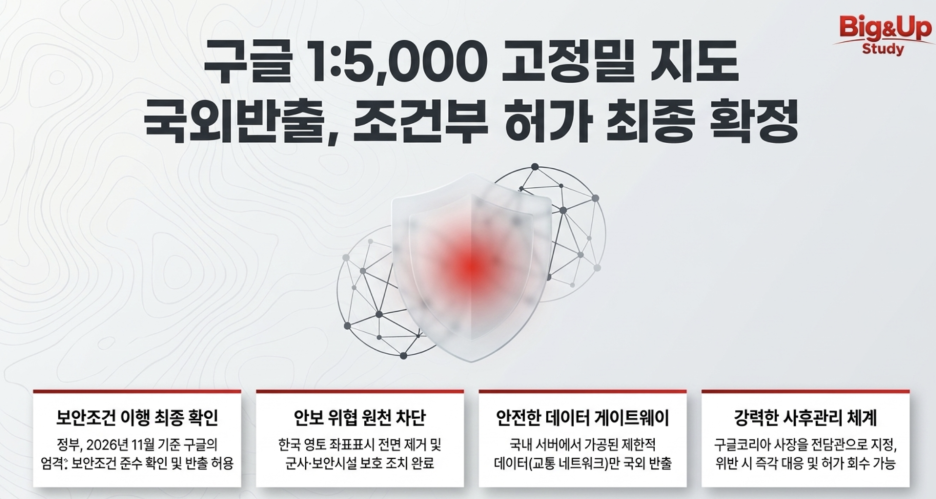
정부, 구글 지도 반출 조건 이행 확인…국외 이전 수순

구글 지도 반출 , 좌표 제거·군사시설 보호조건 이행


정부가 지난 2월 조건부 허가한 1대5000 고정밀지도 국외반출과 관련해 구글의 보안조건 이행 여부를 점검했다. 핵심은 한국 영토 좌표표시 제거, 군사·보안시설 보호, 국내 데이터 가공, 사고 대응체계 구축이며 향후 실제 반출 과정에서도 정부 심사가 이어진다.


■ 기사 핵심 요약

– 구글 맵스·어스에서 한국 영토의 경·위도 좌표표시를 전면 제거하고 업데이트 시 좌표 노출을 차단하는 예방체계 구축

– 군사·보안시설은 국내에서 보안처리한 영상으로 교체하고, 지도 데이터도 국내 서버에서 가공 후 제한적으로 반출

– Google Korea 사장을 국내 지도 전담관으로 지정하고 조건 위반 시 반출 허가 중단·회수까지 가능한 사후관리 체계 운영


■ 기사 주요 내용 정리

◎ 좌표표시 제한 및 예방체계

– 안드로이드·iOS를 포함한 글로벌 구글 맵스·어스에서 한국 영토의 경·위도 표시 제거

– 한국 전용 제어 레이어를 구축하고 앱 업데이트 과정에서 좌표 노출이 감지되면 배포를 차단


◎ 군사·보안시설 보호 강화

– 정부가 보안처리한 영상을 국내 제휴기업을 통해 공급하고 구글은 수정 없이 서비스에 반영

– 기존 위성영상과 과거 시계열 영상도 보호 처리하며, 시설 내부와 경계 50m 이내 스트리트뷰도 삭제

→ 민감한 시설 위치·면적 정보가 구글에 직접 전달되지 않는 구조


◎ 지도 데이터 국내 가공 후 반출

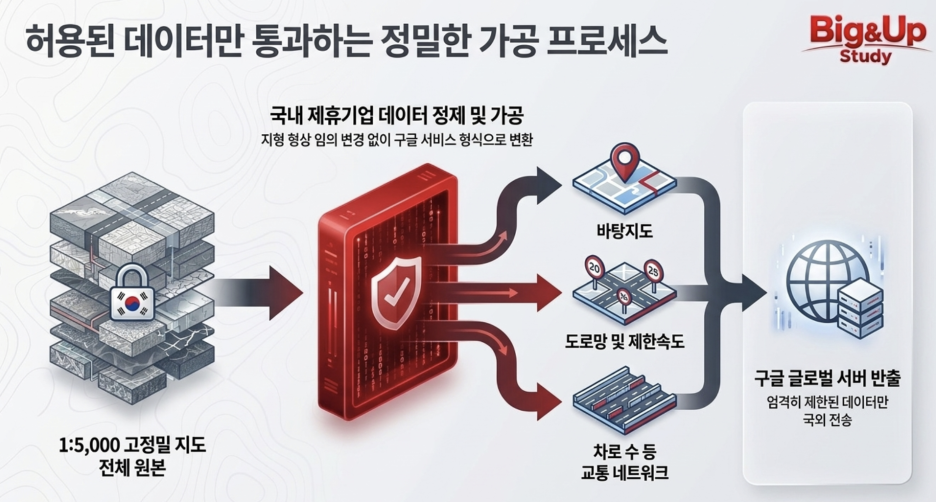
– 국내 제휴기업이 데이터를 구글 서비스 형식으로 변환한 후 공급

– 대상은 바탕지도·도로망·도로명·차로 수·제한속도·도로 기하구조 등 교통 네트워크 정보로 제한

– 구글은 지형 형상을 임의로 변경하지 않고 그대로 반영

허용 데이터 확인 후 반출
 

◎ 사고 대응·정부 감독

– Google Korea 사장을 전담관으로 지정하고 정부 요청을 24시간 접수

– 법령 위반 사항 발견 시 미국 본사 대응팀에 즉시 전달하고 1영업일 이내 조치하도록 관리

– 긴급상황에서는 보안처리 구역 변경이나 특정 지도 기능 비활성화도 가능

→ 심각한 조건 불이행 시 정부가 국외반출 허가를 중단하거나 회수할 수 있음


◎ 산업 상생과 경쟁 이슈

– 구글은 국내 공간정보 기업과 장기 협력 프로그램 추진 계획 제출

– 업계는 국내 공간정보 산업의 99%가 중소기업인 만큼 실효성 있는 상생과 동일한 보안·규제 적용이 필요하다고 지적


[구글 지도 국외반출 연혁]

국내 1:5,000 고정밀 지도 전체를 그대로 해외로 보내는 것이 아니라, 국내에서 보안처리·가공한 제한된 데이터를 정부 관리 아래 구글의 해외 지도서비스에 활용하도록 허용한 조건부 반출 체계


2026년 11월 15일 기준, 정부가 구글의 보안조건 이행 확인 후 반출

ㆍ좌표표시 제한 완료

ㆍ군사·보안시설 영상 보안처리 체계 구축

ㆍ이후 국내에서 가공된 허용 데이터의 실제 반출 과정과 보안조건 준수 여부를 정부가 지속 점검

ㆍ심각한 위반 발생 시 허가 중단·회수 가능

시기
주요 내용
2007년 ~ 2016.11
– 구글이 1:5,000 지도 국외반출 신청 --> 반출 불허 결정
2025.02.18
– 구글이 세 번째로 1:5,000 고정밀 국가기본도 반출 신청
2025.05.14
– 국가안보 등에 대한 추가 검토를 위해 처리기간 1차 연장
2025.08.08
– 구글 요청에 따라 처리기간 추가 60일 연장
2025.11.11
– 정부가 영상 보안처리·좌표 제한·서버·사후관리 등 세부사항 보완 요구
2026.02.05
– 구글이 정부 요구를 반영한 보완신청서 제출
2026.02.27
– 정부, 엄격한 보안조건을 전제로 1:5,000 지도 국외반출 조건부 허가
2026.08.31
– 국내 제휴기업과 보안영상 공급 및 데이터 가공·공급 계약 체결
2026.11.04
– 구글, 최종 보안조건 이행결과 보고서 제출
2026.11.13
– 정부 협의체, 좌표제거·영상보안·데이터가공·사후관리 등 보안조건 이행 확인
향후
– 국내에서 가공한 허용 데이터 반출 및 Google Maps 적용
– 정부의 지속적인 사후관리·조건 준수 점검


아동·청소년 개인정보 보호 강화…연내 입법 추진

아동·청소년 개인정보 권리, 삭제·동의 절차 개선


개인정보보호위원회가 아동·청소년이 자신의 개인정보를 쉽게 이해하고 직접 권리를 행사할 수 있도록 제도 개선을 추진한다. 개인정보 처리방침 개선, 권리행사 절차 간소화, 지우개 서비스 확대가 핵심이다.


■ 기사 핵심 요약

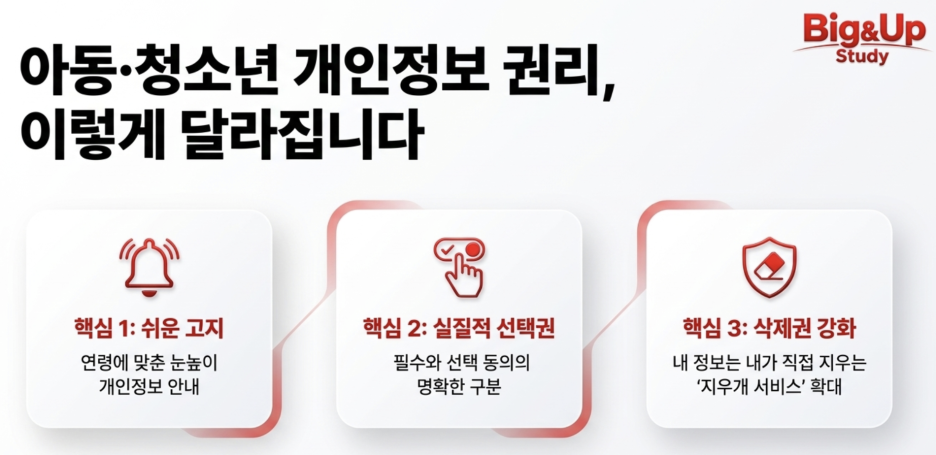
– 연령에 맞는 쉬운 개인정보 안내와 필수·선택 동의 구분 강화 추진

– 개인정보 조회·수정·삭제·동의 철회 절차를 단순화해 정보주체 권리행사 지원

– 지우개 서비스 대상을 타인이 게시한 개인정보까지 확대하는 방안을 검토하고 연내 입법 추진


■ 기사 주요 내용 정리

◎ 개인정보 처리방침 개선

– 개인정보 수집 목적과 이용 방식을 아동·청소년의 연령 수준에 맞게 쉽게 안내

– 필수·선택 동의 항목을 명확히 구분해 실질적인 선택권 강화


◎ 권리행사 편의성 강화

– 개인정보 조회·수정·삭제·동의 철회 절차를 간소화

→ 아동·청소년을 단순 보호 대상이 아닌 직접 권리를 행사하는 정보주체로 접근


◎ 지우개 서비스 확대

– 현재 30세 미만이 신청 가능하며 19세 미만 시기에 작성한 게시물의 삭제·검색 차단을 지원

– 향후 본인 게시물뿐 아니라 타인이 게시한 개인정보까지 지원 범위 확대 검토

– 신청 절차와 처리 결과 안내 방식도 개선


◎ 제도 개선 일정

– 개인정보위는 정책 제안을 검토해 연내 입법 추진

– 17일 관련 간담회를 열어 추가 의견을 수렴할 예정

→ 정책 방향은 쉬운 고지 + 실질적 선택권 + 삭제권 강화로 정리


IT 기술사 학습 전략 설명회(매월 진행)

합격 후기

728x90
728x90
타이틀을 '검색' 하시면 원문 기사 확인이 가능 합니다.

2026년  11월 11일(수) 주요  IT 뉴스


MS 아웃룩·팀즈 등 대규모 접속 장애…"다수 서버 예기치 않게 중단돼 과부하"

MS 클라우드 장애, 서버 장애가 인프라 과부하로 확산


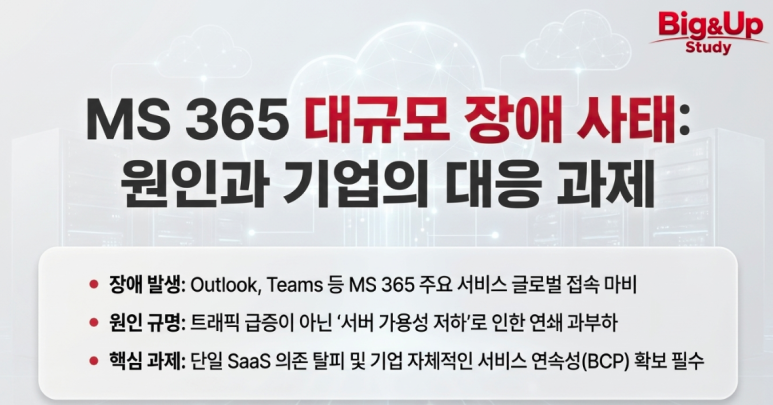
마이크로소프트 365에서 아웃룩·팀즈·코파일럿·셰어포인트 온라인 등 주요 서비스가 동시에 접속 장애를 겪었다. MS는 외부 트래픽 급증이 아니라 다수 서버가 예기치 않게 가용 불가 상태가 되면서 남은 인프라에 부하가 집중된 것을 원인으로 판단했다.

​

■ 기사 핵심 요약

– 북미를 중심으로 Outlook·Teams·Copilot·SharePoint Online 등 Microsoft 365 서비스 전반에서 접속 중단 발생

– 다수 서버의 가용성 저하로 정상 서버에 부하가 집중되면서 연쇄적인 연결 장애와 서비스 지연 발생

– MS는 트래픽 재분배·서버 재시작·배포 중단 등을 수행하며 복구에 나섰지만 기사 시점에는 정상화 예상시간을 공개하지 않음

​

■ 기사 주요 내용 정리

◎ Microsoft 365 장애

– 개인·기업 Outlook 이용자 모두 로그인 중단과 이메일 송수신 지연 발생

– Teams·Copilot·SharePoint Online까지 영향을 받으며 단일 서비스가 아닌 Microsoft 365 공통 인프라 장애 형태로 확대

– Downdetector 기준 신고는 약 30분 만에 13만건 이상으로 증가

​

◎ 원인은 서버 가용성 저하

– MS는 여러 지역의 인프라에서 부하 급증을 확인

– 일반적인 사용자 트래픽 증가가 아니라 여러 서버가 예상치 못하게 서비스 불가 상태가 되면서 나머지 서버에 부하가 집중됐다고 설명

→ 일부 인프라 장애가 잔여 시스템의 과부하로 이어지는 연쇄 장애 구조 발생

​

◎ MS의 복구 대응

– 전 세계 인프라로 연결 트래픽을 재분배해 부하 분산

– 영향을 받은 서버 재시작 및 서비스 복귀 작업 수행

– 확산을 막기 위해 모든 배포 작업을 일시 중단

→ 복구의 핵심은 가용 서버 확보 → 트래픽 재분배 → 부하 안정화 → 장애 서버 복귀 순으로 진행

​

◎ 서비스 연속성 관점의 의미

– Outlook·Teams·Copilot 등 여러 업무 서비스가 동일 플랫폼 장애에 동시에 영향을 받을 수 있음을 보여준 사례

→ 기업에서는 Microsoft 365 자체 복구체계와 별개로 업무 중요도별 대체 채널·데이터 백업·SaaS 장애 대응 절차를 포함한 서비스 연속성 체계를 고려할 필요

​

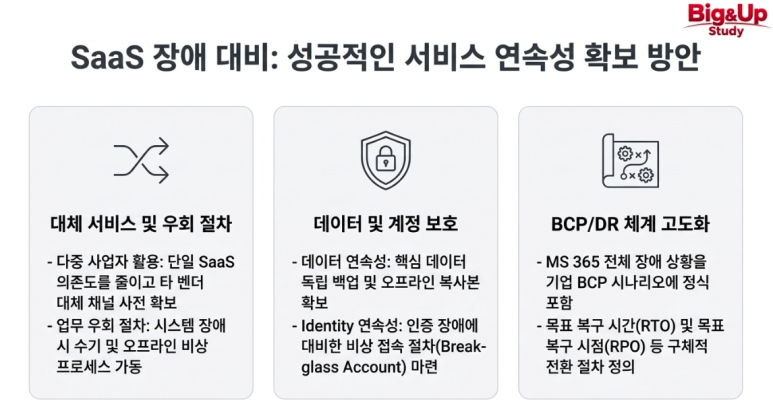
[클라우드 SaaS 장애 대응을 위한 서비스 연속성 확보 방안]

SaaS 장애 시 대응 방안


구분
대응 방안
대체 서비스 확보
– 장애 시 사용할 대체 메일·메신저·회의·파일공유 서비스 사전 확보
업무 우회 절차
– 수기·오프라인·비상 프로세스로 핵심 업무 지속
Identity 연속성
– Break-glass Account·비상접속 절차 마련
데이터 연속성
– 핵심 데이터 독립 Backup·Offline Copy·Secondary Storage 확보
BCP/DR 체계
– 전체 중단을 BCP 시나리오에 포함하고 RTO/RPO·전환 절차 정의
다중 사업자 활용
– 중요 업무는 단일 SaaS 의존을 줄이고 다른 Vendor/Cloud 기반 대체 수단 확보

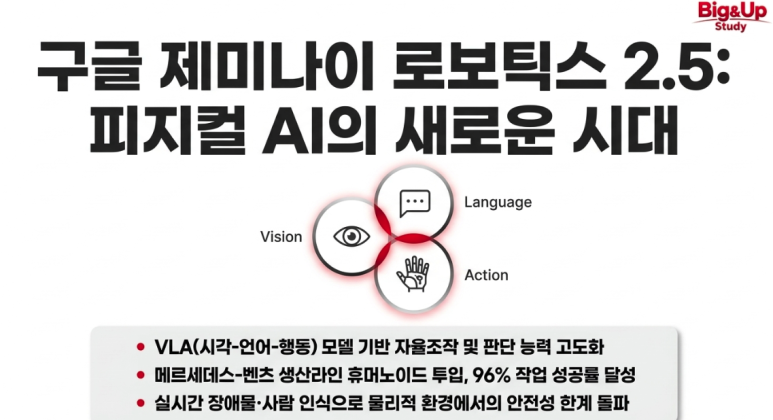
제미나이 로보틱스 2.5, 피지컬 AI 성능 고도화


구글이 로봇의 환경 이해·판단·행동 능력을 강화한 제미나이 로보틱스 2.5를 공개했다. 차세대 시각언어행동(VLA, Vision-Language-Action) 모델을 기반으로 실제 자동차 생산라인에서 96% 작업 성공률을 기록하며 산업 적용 가능성을 검증했다.

​

■ 기사 핵심 요약

– 200개 이상 작업 검증에서 기존 모델 대비 성공률 30~100% 향상, 작업 속도도 20~30% 개선

– 메르세데스-벤츠 생산라인의 휴머노이드 아폴로 2가 부품 키팅 작업을 자율 수행해 96% 성공률 기록

– 장애물·사람 인식 기반 안전 제어를 강화하고, 별도로 제미나이4 카본과 멀티 AI 에이전트 협업 기능도 확대

​

■ 기사 주요 내용 정리

◎ VLA 기반 피지컬 AI 고도화

– 제미나이 로보틱스 2.5는 시각정보와 언어 명령을 이해하고 이를 실제 로봇 행동으로 연결하는 VLA 모델

– 주변 환경을 인식하고 작업 상황에 맞춰 스스로 판단·행동하도록 설계

→ 다양한 형태의 로봇에 적용 가능한 범용 피지컬 AI 모델을 지향

​

◎ 산업현장 작업 성능 검증

– 구글·앱트로닉·메르세데스-벤츠가 자동차 생산라인에 휴머노이드 아폴로 2를 투입

– 부품을 꺼내 조립 순서에 맞춰 분류·배치하는 키팅 작업을 수행하고 위치·간격도 자체 보정

· 시범 검증 성공률 96%

· 200개 이상 작업에서 성공률 30~100%, 처리속도 20~30% 향상

​

◎ 물리적 안전성 강화

– 작업 중 사람과 장애물을 실시간으로 인식해 위험을 회피하도록 제어 기능 개선

– 구글 자체 평가에서 장애물 주변 안전 작업 완료율 33%, 사람이 있는 환경에서는 43% 향상

→ 피지컬 AI 경쟁력이 단순 작업 정확도에서 자율성·안전성·환경 적응력으로 확대

​

◎ 제미나이4 카본·에이전트 협업 확대

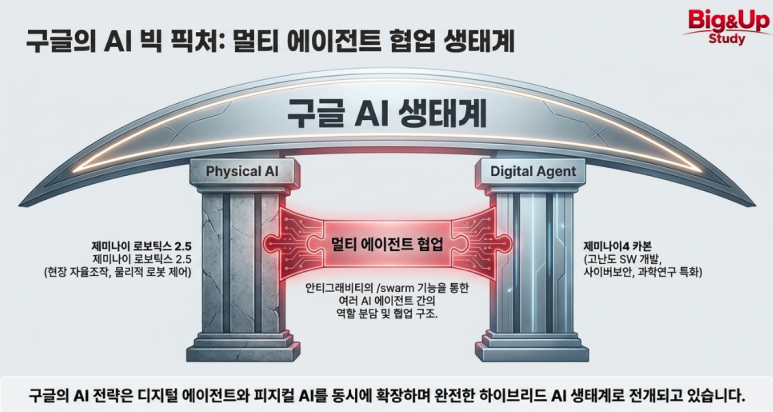
– 구글은 고난도 SW 개발·사이버보안·과학연구에 특화된 제미나이4 카본 제공 범위도 확대

– 안티그래비티의 /swarm 기능을 통해 여러 AI 에이전트가 역할을 나눠 협업하는 구조도 공개

→ 구글의 AI 전략이 디지털 에이전트와 피지컬 AI를 동시에 확장하는 방향으로 전개

구글의 멀티에이전트 빅 피처


IT 기술사 학습 전략 설명회(매월 진행)

합격 후기

728x90
728x90
타이틀을 '검색' 하시면 원문 기사 확인이 가능 합니다.

2026년  11월 11일(수) 주요  IT 뉴스


양자얽힘연산 정확도 99% 확보…2개 논리적 큐비트 '성큼'

양자컴퓨팅 , 오류정정 100큐비트 개발 기반 확보


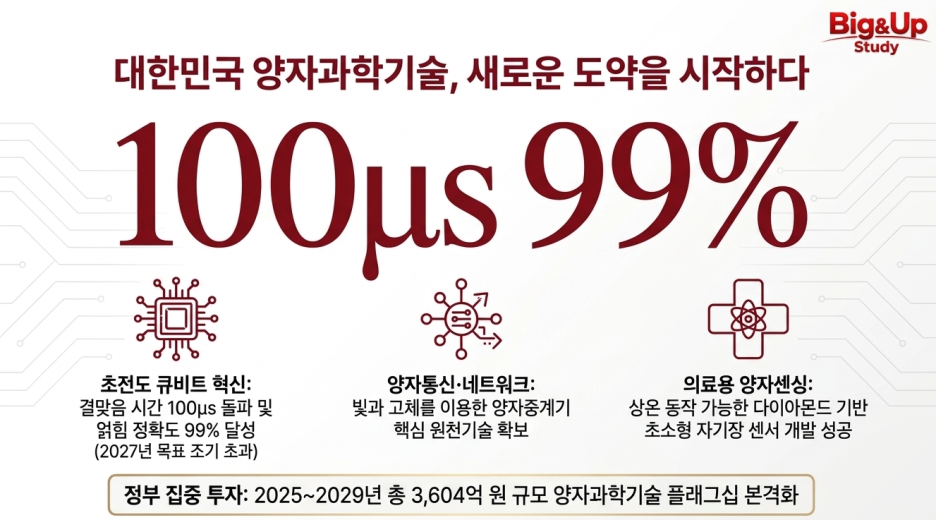
정부의 양자과학기술 플래그십 프로젝트에서 초전도 큐비트 결맞음 시간 100μs 이상과 2큐비트 얽힘연산 정확도 99% 수준을 확보했다.

결맞음 시간은 큐비트가 중첩(Superposition), 위상(Phase) 같은

양자 상태를 유지할 수 있는 시간

출처 입력

■ 기사 핵심 요약

– 초전도 큐비트 결맞음 시간 100μs 이상을 달성해 2027년 목표 50μs의 약 2배 수준 확보

– 2큐비트 얽힘연산 정확도 99% 수준을 확인해 2029년 오류정정 100큐비트급 프로세서 개발 기반 마련

– 양자통신은 양자중계기, 양자센싱은 상온 동작 가능한 다이아몬드 NV센터 자기장 센서 개발 성과 확보

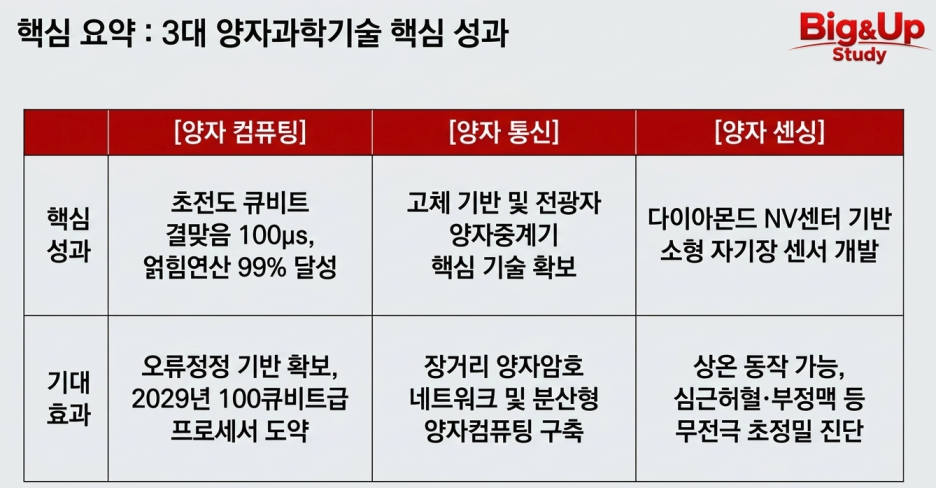
핵심성과 요약


■ 기사 주요 내용 정리

◎ 양자컴퓨팅 핵심 성능 향상

– 초전도 큐비트가 양자정보를 유지하는 결맞음 시간(Coherence Time)을 100μs(마이크로 세컨) 이상 확보

– 두 큐비트 간 얽힘연산 정확도도 99% 수준 달성

→ 연산 오류를 줄이고 논리적 큐비트·오류정정 양자컴퓨터로 발전하기 위한 기반 기술 확보

※ 전문가들은 99%가 오류정정 임계값 수준이며 실용화를 위해 향후 99.99~99.9999% 이상 정확도와 오류정정 오버헤드 개선이 필요하다고 설명


◎ 양자통신·네트워크

– 원하는 시점에 얽힘을 생성하는 고체 기반 양자중계기와 광자만으로 얽힘을 연결하는 전광자 양자중계기 개발

– 장거리 암호통신/분산형 컴퓨팅/ 네트워크의 기반기술로 활용 기대


◎ 양자센싱 의료 활용 확대

– 다이아몬드의 질소-빈자리 결함을 활용하는 NV센터 기반 소형 자기장 센서 개발

– 상온 동작과 소형화가 가능하며 전극 없이 심장의 미세 자기장을 측정해 심근허혈·부정맥 예방 등에 활용 가능


[양자과학기술 플래그십 프로젝트 개요]

- 정부가 국내 양자기술 경쟁력을 확보하기 위해 양자컴퓨팅·양자통신·양자센싱 3대 분야의 핵심 원천기술을 집중 개발하는 국가 연구개발 사업

구분
내용
주관
– 과학기술정보통신부
목적
– 국내 Quantum 핵심 원천기술 확보
– Quantum 컴퓨팅·통신·센싱 분야 경쟁력 강화
1단계 기간
– 2025년 ~ 2029년
1단계 총사업비
– 약 3,604억원
과제 규모
– 총 26개 과제
Quantum 컴퓨팅
– 7개 과제
– 초전도 Qubit· Quantum 프로세서·오류정정 기반 개발
Quantum 통신
– 6개 과제
– Quantum 중계기·Quantum광 변환·장거리 Quantum Network 개발
Quantum 센싱
– 13개 과제
– 초정밀 자기장·의료·환경 측정용 Quantum Sensor 개발


한국, 전자문서 국제표준 주도…ISO 20271 시리즈 완결 눈앞

ISO 20271, 한국 전자문서 장기보존 표준화 주도


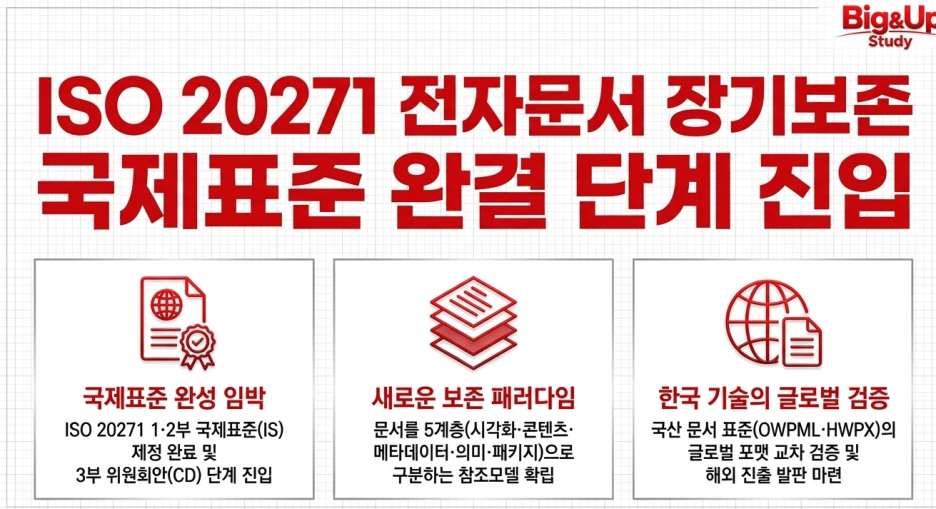
한국이 제안한 전자문서 장기보존 국제표준 ISO 20271 시리즈가 1·2부 국제표준(IS) 제정에 이어 3부까지 위원회안(CD) 단계에 진입했다. 단순 파일 보관을 넘어 시간이 지나도 문서의 시각적 형태·내용·메타데이터·의미를 해석 가능하게 유지하는 것이 핵심이다.


■ 기사 핵심 요약

– ISO 20271-1·2가 국제표준으로 제정됐고, 3부는 CD 단계에 진입해 전체 시리즈 완결을 앞둠

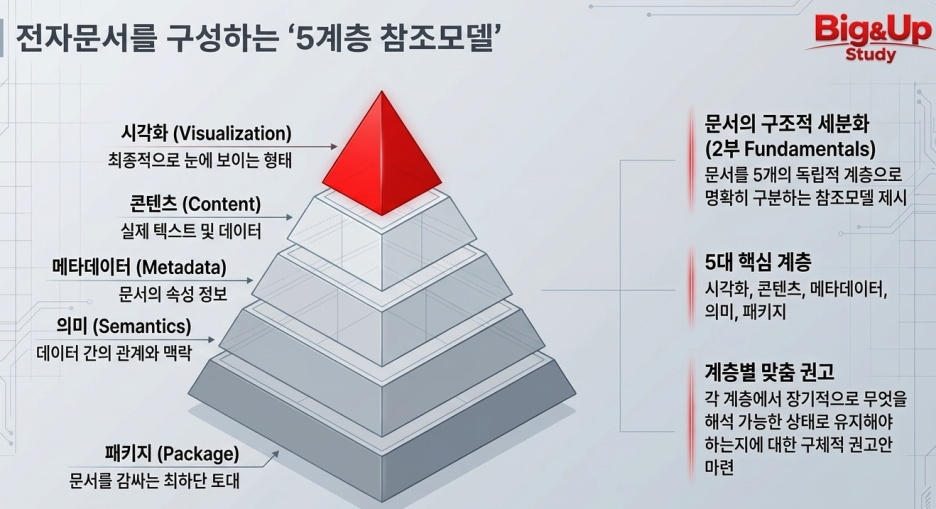
– 2부는 문서를 Visualization·Content·Metadata·Semantics·Package 5개 계층으로 구분하는 참조모델 제시

– 한국의 OWPML·HWPX가 글로벌 문서 포맷과 함께 표준 검증·매핑 사례로 활용돼 해외 진출 기반 확대


■ 기사 주요 내용 정리

◎ 전자문서 장기보존 기준 정립

– ISO 20271은 장기간이 지나도 문서가 처음 의도한 모습과 의미를 유지하도록 보존 방법과 지침을 정의

– 1부 Overview는 목적·범위·대상과 각 부문의 관계를 정의하고, 3부를 Taxonomy 중심 표준으로 규정


◎ 5계층 참조모델 제시

– 2부 Fundamentals는 문서를 시각화·콘텐츠·메타데이터·의미·패키지의 5계층으로 구분

– 각 계층에서 장기적으로 무엇을 해석 가능한 상태로 유지해야 하는지 권고

5계층 참조모델

◎ 3부, 포맷 간 변환·손실까지 관리

– 3부는 문서 속성이 각 포맷 어디에 저장되는지, 변환 과정에서 무엇이 보존·손실되는지를 동일한 어휘로 기록

– ODT·DOCX·PDF·OWPML 등을 중립적으로 비교해 장기보존 평가와 자동 위험분석 기반을 마련


◎ 한국 문서기술의 국제표준 반영

– OWPML은 ODF·OOXML과 함께 참고문헌에 등재되고, HWPX는 대표 문서 포맷 사례로 활용

– 3부 Annex D에서는 OWPML이 OOXML과 함께 Crosswalk 검증 대상으로 적용

→ 한국 전자문서 기술이 단순 참고 수준을 넘어 국제표준의 검증 사례로 활용되는 단계로 확대


IT 기술사 학습 전략 설명회(매월 진행)

합격 후기

728x90
728x90

🎯 “관련학과 졸업 후 실무경력 5년, 2027년 기술사 시험 응시 가능할까요?”

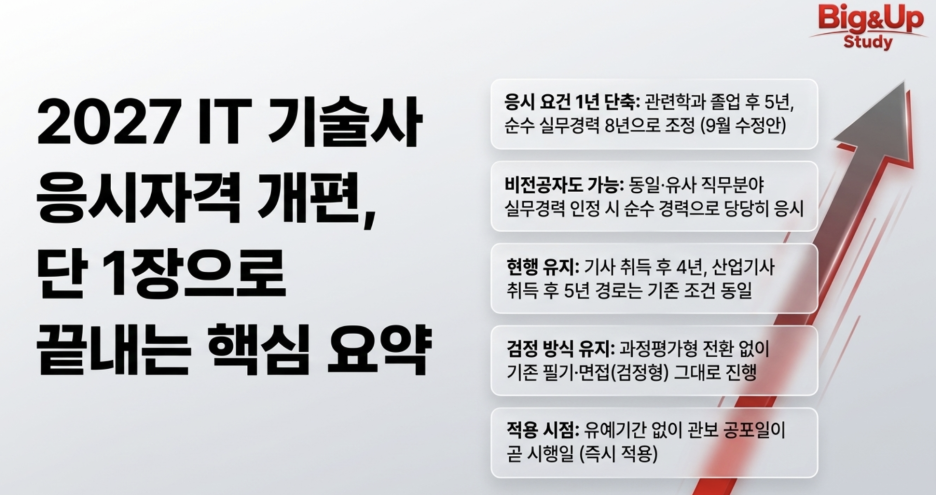
개정 내용 요약


“관련학과를 졸업하고 실무경력 5년을 채웠는데,

2027년 기술사 시험에 응시할 수 있을까요?”


현업에서 밤낮으로 개발과 운영을 이어가며

최고 권위의 자격증을 꿈꾸는 분들이 가장 많이 묻는 질문입니다.


그런데 정보관리와 컴퓨터시스템응용 기술사를 준비한다면

내 학력·자격·경력에 해당하는 응시 경로를 먼저 파악해야 합니다.

또한 개정 기준이 적용되는 시점을 함께 확인해야 합니다.


그래서 고용노동부가 2026년 9월 재입법예고한

「국가기술자격법 시행령」 개정안을 기준으로 명확히 정리했습니다.

(출처: 고용노동부 9월 수정안)

변경 사항 요약 고용노동부 9월 수정안 핵심 요약


📌 1. 개편을 추진하는 이유

왜 지금 시점에 응시자격 개편이 추진되는 것일까요?

IT 현장의 기술 변화 속도가 그만큼 빨라졌기 때문입니다.


고용노동부는 긴 실무경력 요건이 청년 기술인재의

상위 자격 도전에 부담이 된다고 보고 개편을 추진했습니다.


그래서 4월 최초안에서는 경력 요건을

2~4년 줄이는 파격적인 방안을 제시했었습니다.


하지만 현장의 다양한 의견을 수렴한 9월 수정안에서는

일부 응시 경로의 실무경력 요건을

현행보다 1년씩 줄이는 것으로 신중하게 조정했습니다.

(근거 자료: 4월 최초안 · 9월 재입법예고)


📊 2. 기술사 응시자격 비교 (현행 vs 4월안 vs 9월안)

그렇다면 내 상황에서는 어떻게 달라질까요?

학력, 자격, 훈련, 순수 경력 경로별로 정확히 비교해 보겠습니다.

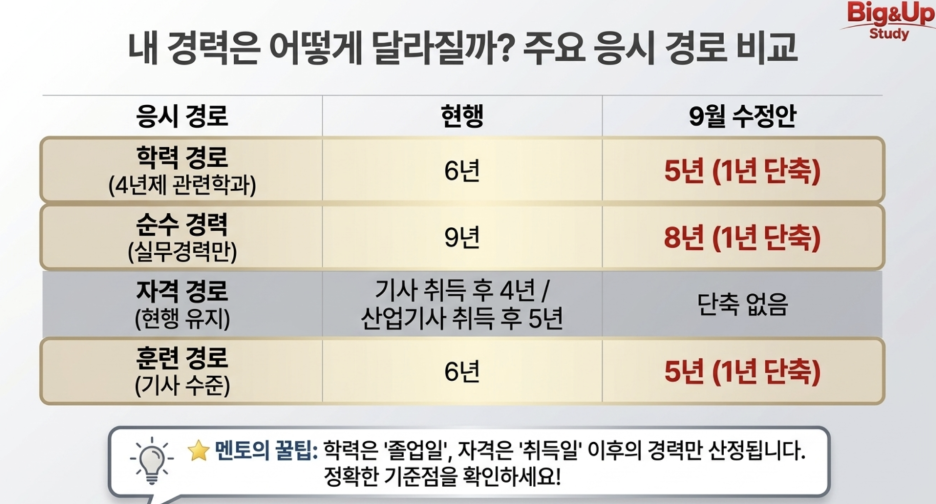
📊 기술사 응시자격 상세 비교표

구분
경로
현행
4월 최초안
9월 수정안
학력
관련학과 대학 졸업 후
6년
3년
5년
학력
관련학과 3년제 전문대학 졸업 후
7년
4년
6년
학력
관련학과 2년제 전문대학 졸업 후
8년
5년
7년
자격
기사 취득 후
4년
2년
4년 유지
산업기사 취득 후
5년
3년
5년 유지
기능사 취득 후
7년
5년
6년
훈련
기사 수준 기술훈련과정 이수 후
6년
3년
5년
훈련
산업기사 수준 기술훈련과정 이수 후
8년
4년
7년
경력
실무경력만!
9년
7년
8년

위 표의 기간은 응시 종목의 동일·유사 직무분야에서 인정되는

최소 실무경력을 의미합니다.

⭐ 멘토 팁: 경력 산정 시점 주의!
• 관련학과 졸업자는 졸업일 이후 경력만 산정됩니다.
• 기사·산업기사 소지자는 취득일 이후 경력만 인정됩니다.
• 기사(4년)·산업기사(5년) 경로는 단축 없이 현행 유지되므로 착오 없으시길 바랍니다.


🧭 3. 비전공자·무경력자도 응시할 수 있을까?

IT 업계에는 비전공자나 직무 전환하신 분들도 정말 많습니다.

이런 분들은 어떤 경로로 IT기술사에 도전할 수 있을까요?


비전공자와 경력 전환 시, 동일·유사 직무분야에서 쌓은 경력을 인정받아

당당히 응시할 수 있습니다.


현행 기준은 9년이며,

9월 수정안은 이를 8년으로 1년 줄이는 내용입니다.


🔍 4월 포럼에서 논의됐던 신규 경로는 어떻게 됐을까?

지난 4월 포럼에서는

다음 두 가지 새로운경로도 함께 논의됐습니다.


📚 4월 국가자격 제도발전 포럼 논의 경로 비교표

논의된 경로
주요 내용
역량이음형
요건 없이 이론시험을 먼저 치르고 이후 필요한 실무 요건을 충족하는 방식
역량채움제
직업훈련·대학 학점 등 학습 이력을 쌓아 응시자격으로 인정받는 방식

하지만 두 제도는 9월 수정안에 포함되지 않았습니다.


즉, 무경력자가 기술사 필기시험부터 응시할 수 있는 신규 경로는

이번 수정안에서 확인되지 않습니다.(근거 자료: 4월 포럼 보도 · 9월 재입법예고)


✍️ 4. 시험이 과정평가형으로 바뀌나?

개정안 본문에 '과정평가형'이라는 단어가 등장하면서,

혹시 시험 방식 자체가 바뀌는지 걱정하는 분들도 계십니다.


결론부터 말씀드리면 전혀 그렇지 않습니다.

시험은 기존과 동일하게 필기·면접으로 평가하는 검정형입니다.

✍️ 시험 방식 및 답안 작성 전략
• 시험은 변함없이 필기시험 + 면접시험(검정형)으로 치러집니다.
• 제도 변화에 흔들리지 말고 정통 논술형 답안 작성과 심층 멘토링에 집중하세요!

🚀 5. 개정 기준은 언제부터 적용될까?

수험생 입장에서 가장 중요한 것은 바로 적용 시점입니다.

국가기술자격법시행령 개정 절차와 일정을 단계별로 살펴보겠습니다.


⏱️ 시행령 개정 단계별 내용 

단계
확인 필요 내용
최초 입법예고
2026년 4월 15일~5월 26일
재입법예고
2026년 9월 28일~11월 9일. 국민 의견 수렴 종료
후속 심사·공포
법제처 심사와 국무회의에서 심의 등을 거쳐 관보에 공포. 구체적인 심사 일정과 공포일은 확인되지 않음
시행일
9월 수정안 부칙은 공포한 날부터 시행하도록 규정. 최종 시행일은 공포문에서 확인

그런데 일부 민간 글에서 언급한 2026년 11~12월 공포와

2027년 1월 1일 시행은 11월 11일 기준 공식 일정으로 확인되지 않았습니다.


9월 수정안의 부칙이 최종 공포문에 그대로 반영되면

별도의 유예기간 없이 공포일이 곧 시행일입니다.

⚠️ 시행일 확인 시 주여 확인 사항
• 인터넷상의 확인되지 않은 카더라 일정(11~12월 공포, 1월 1일 시행 등)을 맹신하지 마세요.
• 반드시 대한민국 전자관보에 게재되는 최종 공포문과 부칙을 직접 확인해야 합니다.


🏆 6. 2027년 IT 기술사 준비생이 확인할 것

이제 2027년 시험을 목표로 달리는 준비생분들이

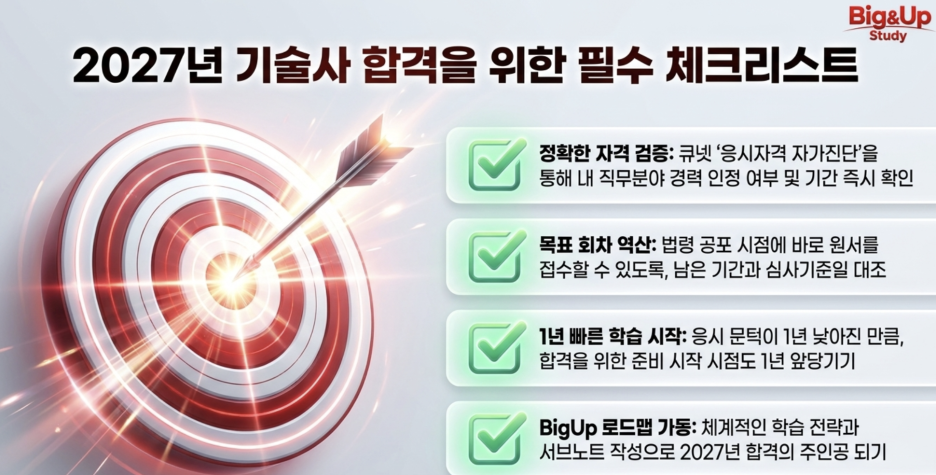
지금 당장 실행해야 할 핵심 체크리스트를 정리해 드립니다.

필수 체크 리스트

내 경력으로 가능한지 궁금하다면,

고민만 하지 말고 큐넷응시자격 확인해 보세요.

💡 합격 포인트: 응시자격 단축이 우리에게 주는 의미
• 관련학과 졸업 후 5년, 순수 경력 8년으로 문턱이 1년 낮아지면 준비 시작 시점도 1년 빨라집니다.
• 법령이 최종 공포되는 날 바로 원서를 접수할 수 있도록 지금부터 기본기와 서브노트를 다져두어야 합니다.

IT 기술사 학습 전략 설명회(매월 진행)

합격 후기

728x90
728x90
타이틀을 '검색' 하시면 원문 기사 확인이 가능 합니다.

2026년  11월 9일(월) 주요  IT 뉴스


행안부, 공공 AI법 이행 속도…

인공지능 데이터 행정법 개요


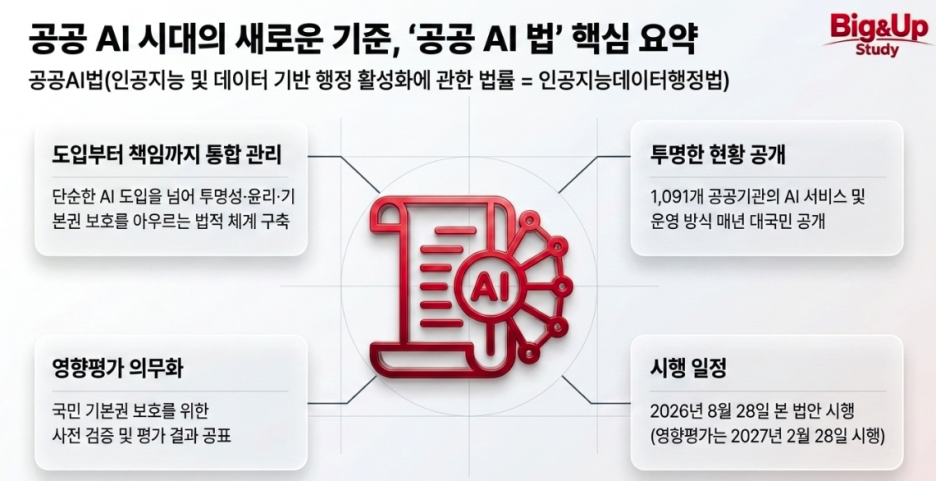
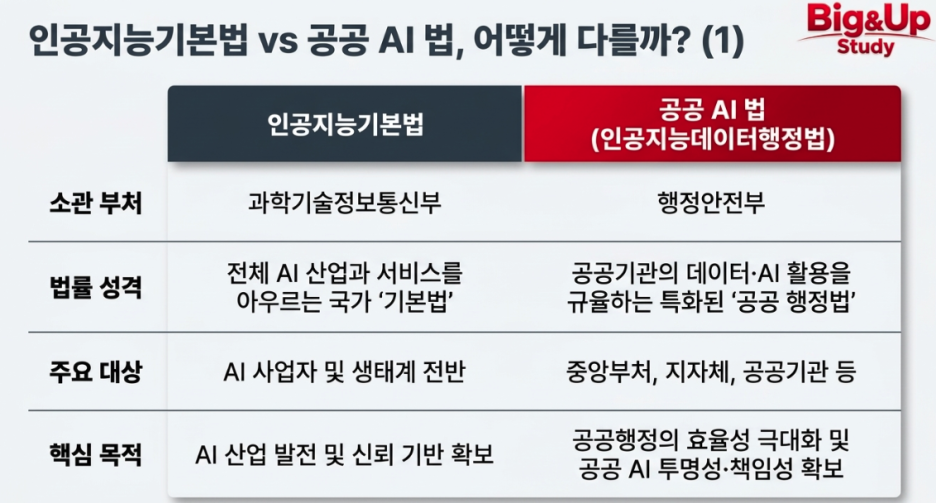
행정안전부가 ‘인공지능 및 데이터 기반 행정 활성화에 관한 법률(인공지능데이터행정법)’, 이른바 공공 AI법 시행에 맞춰 후속 제도 정비에 속도를 내고 있다. 기존 데이터기반행정법을 개정한 이 법은 공공 인공지능의 활용 촉진과 함께 투명성·윤리·영향평가·책임체계를 제도화한 것이 핵심이다.


■ 기사 핵심 요약

– 공공 AI 법은 기존 데이터기반행정법을 개정해 2026년 8월 28일 시행됐으며 인공지능 공통기반·교육·학습데이터·윤리·영향평가 등을 규정

– 중앙부처·지자체·교육청·공공기관 등 1091개 기관의 인공지능 서비스와 사용 모델·운영방식을 매년 공개

– 공공 인공지능 도입·운영 가이드와 윤리기준을 마련하고 2027년 2월 28일 AI 영향평가 시행을 목표로 후속 제도 정비


■ 기사 주요 내용 정리

◎ 법 시행

– 법률명은 「인공지능 및 데이터 기반 행정 활성화에 관한 법률」

– 기존 데이터기반행정법을 개정해 2026년 8월 28일부터 시행

– 인공지능 공통기반 구축, 교육, 학습용 데이터 관리, 윤리기준, 영향평가 등 공공 AI 활용과 신뢰 확보를 함께 규정


◎ AI 서비스 공표 의무

– ‘인공지능 활용 서비스 목록 관리 및 공표에 관한 규정’을 제정·시행

– 1091개 기관이 직접 개발하거나 구독한 인공지능 서비스의 모델명·도입 방식·운영 형태 등을 매년 말 공개

→ 공공기관 인공지능 활용의 투명성과 관리 책임 강화


◎ 도입·운영 실무체계 정비

진행 경과


◎ 공공 AI 영향평가 도입

– 일부 예외를 제외하고 AI 도입 전 국민 기본권에 미치는 영향을 평가하고 결과를 공표

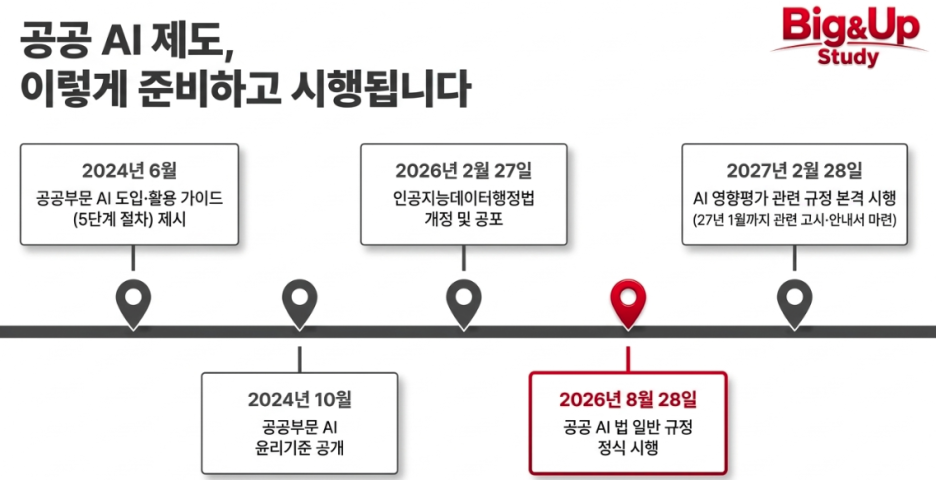
– 2027년 1월까지 관련 고시·안내서를 마련하고 2027년 2월 28일 시행 목표

→ 핵심은 단순히 확대하는 것이 아니라 법적 기반 아래 활용 촉진·투명성·윤리·기본권 보호를 함께 관리하는 것


[인공지능 및 데이터 기반 행정 활성화에 관한 법률 개요]

2026년 2월 27일 개정·공포되어 2026년 8월 28일부터 시행됐으며,

공공분야 AI 영향평가 관련 규정은 2027년 2월 28일부터 시행된다.

구분
내용
법률명
– 인공지능 및 데이터 기반 행정 활성화에 관한 법률
– 약칭: 인공지능데이터행정법
법률 성격
– 기존 데이터기반행정법을 AI 시대에 맞게 확대·개편
– 공공부문의 AI·데이터 활용과 신뢰 확보를 함께 규율
소관 부처
– 행정안전부
시행일
– 일반 규정: 2026.8.28
– AI 영향평가: 2027.2.28
목적
– AI·데이터 기반의 효율적·객관적·과학적 행정 구현
– 공공기관의 책임성·대응성·신뢰성 향상
– 안전한 활용을 위한 신뢰 기반 확보
적용 대상
– 중앙행정기관 및 소속기관
– 지방자치단체
– 법령상 공공기관·학교·특수법인 등
책임체계
– 기관별 인공지능 및 데이터 기반 행정 책임관 지정·운영
핵심 방향
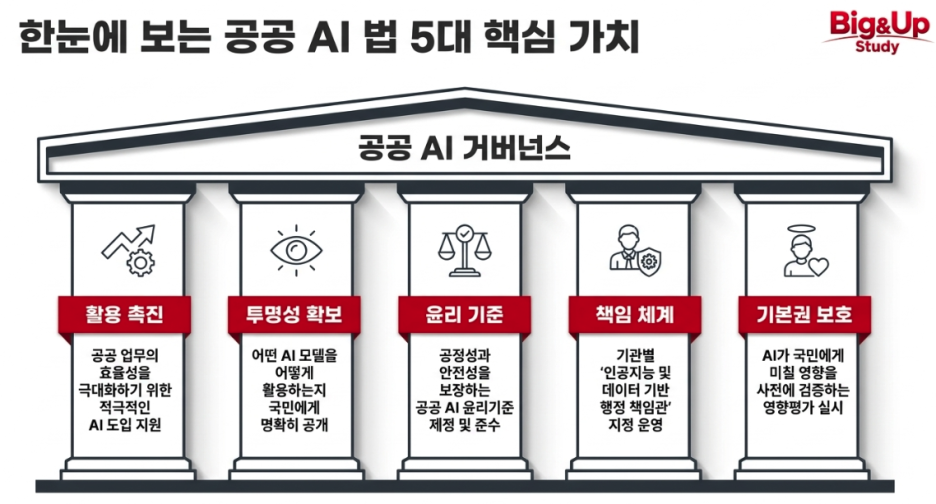
– 단순한 도입 확대가 아니라 활용 촉진 + 투명성 + 윤리 + 책임 + 기본권 보호를 동시에 제도화


5대 핵심 가치

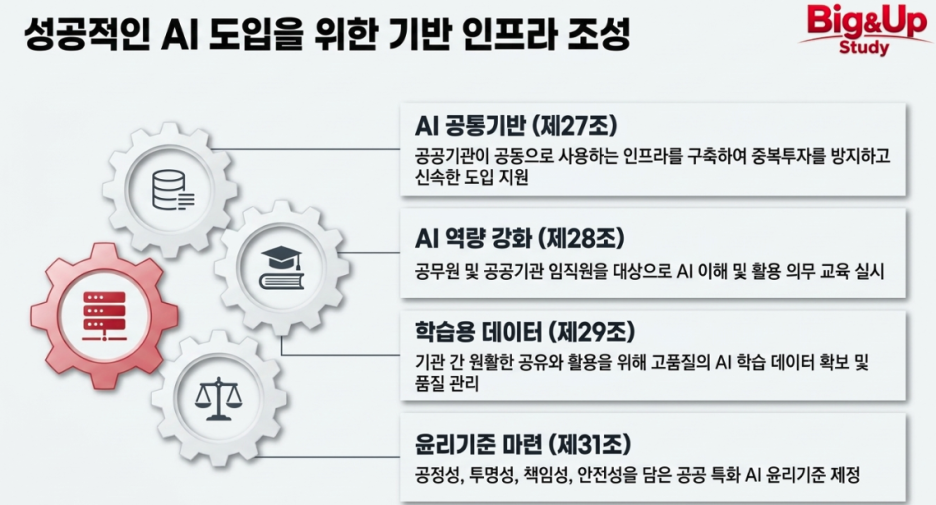
법 제27조는 행안부·과기정통부가 공공기관 공동 이용을 위한 AI 공통기반을 구축하도록 하고, 제28조는 AI 교육, 제29조는 학습용 데이터 품질관리를 규정한다.


주요 법 조항


인공지능기본법 vs 인공지능데이터행정법

인공지능기본법과의 차이 1


[ICT 시사용어] 뉴럴 렌더링

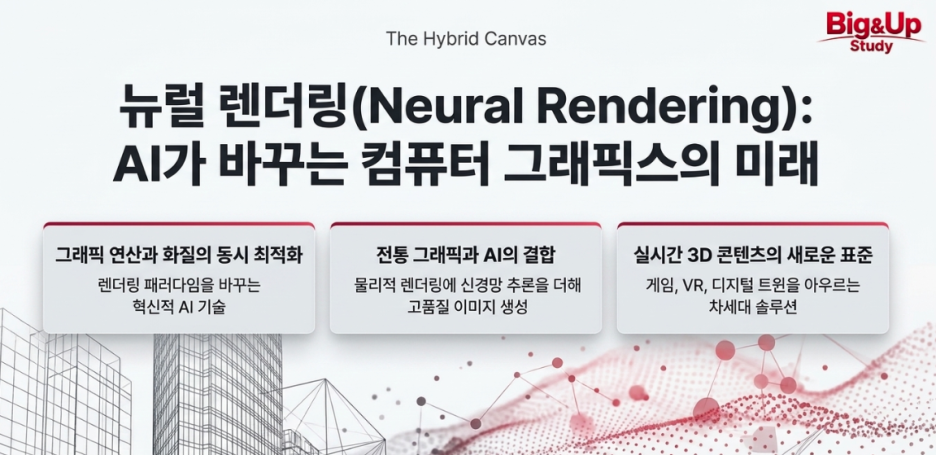
뉴럴 렌더링 , AI로 그래픽 연산·화질 동시 최적화

뉴럴 렌더링(Neural Rendering은 기존 컴퓨터 그래픽스의 물리 기반 렌더링 과정에 신경망 기반 학습·추론을 결합해 고품질 이미지를 생성하거나 렌더링 연산을 대체·보완하는 기술이다. Google Research는 이를 전통 그래픽 지식과 학습 기반 요소를 결합하는 접근으로 설명하며, 최근에는 실시간 게임부터 3D 장면 재구성까지 적용 범위가 확대되고 있다.


■ 기사 핵심 요약

– 신경망이 해상도 복원·프레임 생성·노이즈 제거·재질·조명 계산 등을 보완해 그래픽 품질과 처리 효율 향상

– DLSS·Neural Shader·Neural Texture Compression·NeRF 등이 대표 기술로 게임·VR·디지털트윈·3D 콘텐츠에 활용

– 연산량과 그래픽 메모리를 줄일 수 있지만 잔상·왜곡·시간적 일관성·학습 품질·GPU 의존성이 주요 과제


■ 기사 주요 내용 정리

◎ 뉴럴 렌더링의 기본 구조

– 기존 렌더링은 Geometry·Material·Lighting을 Rasterization이나 Ray/Path Tracing으로 계산

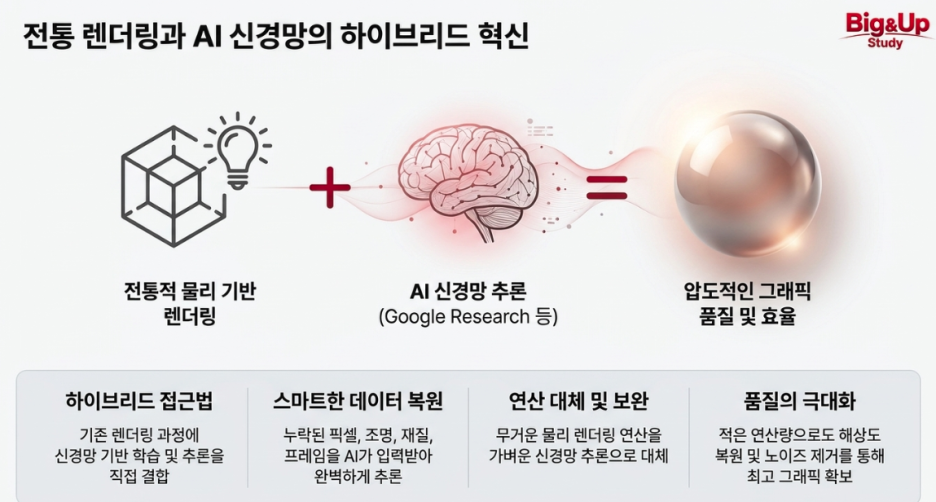
– 뉴럴 렌더링은 일부 계산 결과나 저해상도 영상, 3D 정보 등을 신경망 입력으로 사용해 누락된 픽셀·조명·재질·프레임을 추론

→ Traditional Rendering + Neural Network Inference를 결합 후 적은 연산으로 높은 품질을 확보하는 구조

기존 렌더링과의 차이

◎ 핵심 기술요소

기술요소
핵심 역할
Super Resolution
– 저해상도 렌더링 결과를 AI로 고해상도 이미지로 재구성
Frame Generation
– 이전·현재 프레임과 Motion 정보를 이용해 새로운 프레임 생성
Ray Reconstruction / Denoising
– 적은 Ray Sample에서 발생하는 노이즈를 제거하고 조명·반사 품질 개선
Neural Shader(NVIDIA)
– 작은 신경망을 Shader에 적용해 재질·조명·Radiance 계산을 학습 기반으로 처리
Neural Texture Compression
– 신경 표현으로 Texture·Material 데이터를 압축해 그래픽 메모리 사용량 절감
NeRF
– 3D 위치·시점 방향을 입력받아 Density·Radiance를 학습하고 새로운 시점의 장면 생성

◎ NeRF 기반 3D 장면 생성

– NeRF(Neural Radiance Fields)는 공간 좌표 (x,y,z)와 시점 방향을 신경망에 입력해 색상과 밀도를 표현하고 Volume Rendering으로 새로운 시점 영상을 생성

– 여러 카메라 영상으로 학습한 뒤 실제 촬영하지 않은 위치의 장면도 생성할 수 있어 3D 재구성·VR·Digital Twin 등에 활용 가능

→ 이후 3D Gaussian Splatting 등 실시간 Novel View Synthesis 기술도 발전해 1080p 환경에서 100fps 이상을 시연하는 등 실시간 3D 표현 기술이 빠르게 발전


◎ 게임 그래픽의 변화

– DLSS는 낮은 해상도로 렌더링한 결과를 신경망으로 복원해 GPU 연산량을 줄이고 Frame Rate와 화질을 개선

– Neural Texture·Shader 기술은 복잡한 재질과 조명 계산을 압축·근사해 그래픽 메모리와 연산 부담 감소

→ 그래픽 발전 방향이 모든 픽셀을 직접 계산하는 Brute-force Rendering에서 일부를 AI가 추론·생성하는 Hybrid Rendering으로 이동


◎ 한계와 과제

– AI 생성·복원 과정에서 잔상·왜곡·Ghosting 등 Artifact 발생 가능

– Frame 간 일관성, 복잡한 Geometry·Lighting 표현, 학습 데이터 품질에 따라 결과 차이 발생

– Neural Rendering 가속을 위한 Tensor Core 등 전용 GPU Hardware 지원도 성능에 영향

→ 핵심은 화질·Frame Rate·Memory·연산량 사이의 균형을 AI로 최적화하는 것


IT 기술사 학습 전략 설명회(매월 진행)

합격 후기

728x90
728x90


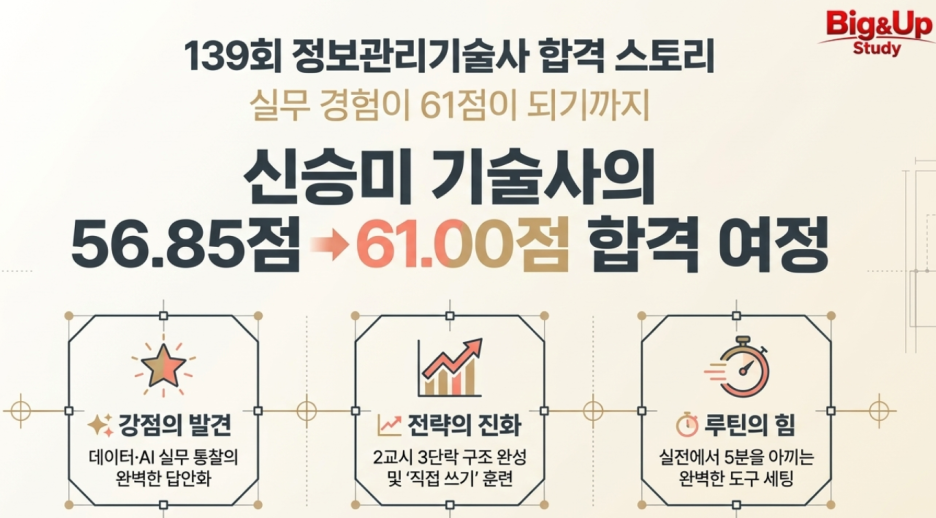
신승미 PE 합격후기, 139회 정보관리기술사


56.85점.

신승미 기술사의 첫 필기 점수를 본 순간,

합격의 가능성을 분명하게 봤습니다.


데이터와 인공지능 분야의 오랜 실무 경험이

초반부터 확실한 무기가 되었기 때문입니다.


제안 업무를 오래 해오신 덕분인지,

표현이 풍부하고 글의 흐름이 매끄러웠습니다.

그림 하나 없이 키워드 위주로만 썼는데도

높은 점수를 받을 수 있었던 비결이죠.


하지만 멘토로서는 아쉬운 순간도 있었습니다.

가진 역량에 비해 절대적인 학습 시간이 부족했고,

공부가 어렵다는 징징거림을 종종 들었거든요.


그래서 늘 안타까운 마음이 있었습니다.

잠시 주변의 짐을 덜어내고 집중했다면,

이 기쁨을 훨씬 일찍 누리셨을 테니까요.


신승미 기술사는 Big&Up 기본반에서 출발해

다섯 번의 도전 끝에 139회 필기를 통과했습니다.

61.00점이라는 값진 결과를 만든 그 여정을

멘토의 시선에서 자세히 짚어보겠습니다.


📌 첫 시험, 명함 한 장이 만든 시작점

2024년 10월, 직장 동료의 기술사 명함 한 장이

모든 도전의 출발점이 되었습니다.


단순한 호기심으로 그해 11월 기본반에 등록했고,

출퇴근 시간을 쪼개어 강의를 들으셨습니다.

배운 내용을 마인드맵으로 직접 구조화하며

전체 흐름을 잡는 데 집중하셨죠.


핵심은 자신만의 언어로 연결하는 것 이었습니다.

너무 세세한 암기보다는 큰 숲을 보는 방식이

본인의 학습 스타일과 정확히 맞아떨어졌습니다.

💡 합격 포인트: 강점의 발견
글만으로도 흐름이 읽히는 답안 전개 능력과
제안 업무에서 다져진 핵심 요약 기술이
첫 응시부터 빛을 발했습니다.

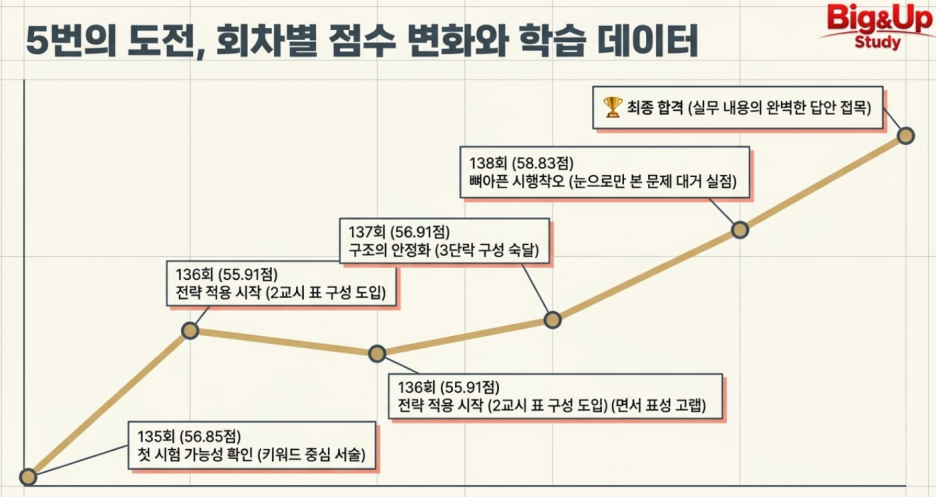
하지만 135회 첫 시험(56.85점) 이후 진입한 심화반에서

예상치 못한 장벽을 만나게 됩니다.

칠판에 직접 쓰고 발표하는 방식이

내향적인 성향과 맞지 않아 결국 이탈하셨죠.


이 시기는 기초를 쌓는 동시에,

나에게 맞는 장기 학습법을 찾는 과정이었습니다.


🧭 2교시 답안 구조의 틀을 완성하다

점수의 정체기가 왔을 때, 변화가 시작되었습니다.

136회 시험을 기점으로 2교시 3단락 표 구성을

답안에 본격적으로 적용하기 시작하신 겁니다.


이 부분, 진짜 중요합니다.

문제를 받자마자 문장부터 써 내려가면

전략과 대응 방안이 한데 뒤섞이기 쉽거든요.

 
✍️ 답안 작성 전략
문항이 요구하는 것을 먼저 나누고,
각 단락의 역할을 명확히 정해두어야 합니다.
그래야 아는 내용을 어디에 배치할지
시험장에서 빠르게 판단할 수 있습니다.
⚠️ 시행착오: 눈으로 하는 공부의 함정
익숙한 주제일수록 반드시 직접 써봐야 합니다.
읽을 때는 매끄럽던 내용도 막상 쓰려고 하면
어떤 키워드부터 꺼낼지 막히는 경우가 많습니다.

🔥 무식반 합류와 전자신문 스크랩

2025년 11월, 빅앤업 무식반 1조로 돌아오셨습니다.

조원들의 엄청난 실력에 압도당하기도 했고,

체력 저하와 개인 사정까지 겹쳐 힘든 시기였죠.

하지만 기본의 끈은 놓지 않았습니다.

본인의 마인드맵과 기본반 자료를 끝까지 파고들었고,

전자신문을 꾸준히 보며 신기술을 챙기셨습니다.


여기서 모아둔 트렌드 표현들이

결국 마지막 시험에서 엄청난 차이를 만듭니다.


🚀 139회 합격, 실무를 무기로 만들다

마지막 시험을 앞두고 7년 차 선배와의 대화가

합격의 방향을 완벽하게 잡아주었습니다.


"모든 문제에 내 실무 경험을 담아내겠다."

특히 인공지능 문항에서는 강점을 보여주겠다는

확실한 각오로 시험장에 들어가셨습니다.

💡 합격 포인트: 현장 경험의 답안화
단순 이론이 아닌 실무 통찰을 4단락에 녹여내고,
스크랩해둔 전자신문 키워드를 적재적소에 배치해
차별화된 고득점 답안을 완성했습니다.

실제로 답안에 녹여낸 통찰은 놀라웠습니다.


🚀 핵심 차별화 키워드
• AI 스케일링 법칙: 자원이 적을수록 날카로운 접근, 장비가 작을수록 정밀한 설계 필요
• AI 낙수효과: AI 생태계 성장이 스타트업에 주는 기회
• SI 비용 공정성: 기정평진, 산공대성 (기술은 정당한 평가로 진화, 산업은 공정한 대가로 성장)


처음 56점대 답안에서 희미하게 보이던 강점이

마침내 61.00점짜리 답안에서 폭발한 순간이었습니다.


📌 손에 익은 도구와 합격 루틴

시험 준비는 지식만큼이나 환경 통제도 중요합니다.

신승미 기술사는 본인만의 명확한 도구 세팅이 있었죠.

 
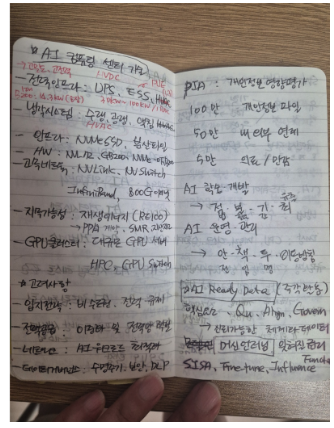
신승미 PE 서브노트
 
 
📋 실전 시험 준비물 체크리스트
✅ 휴대폰 크기 수첩: 키워드만 빠르게 훑기용
✅ 도형 자와 제트스트림: 손에 완벽히 익은 도구
✅ 흰 바탕 초침 시계: 직관적인 시간 확인
✅ 책상 공간 최적화: 타이머와 수정액 과감히 제외

용지를 사선으로 놓고 쓰는 습관에 맞춰

불필요한 물건을 치우고 흐름을 유지한 선택,

이런 디테일이 실전에서 5분을 아껴줍니다.


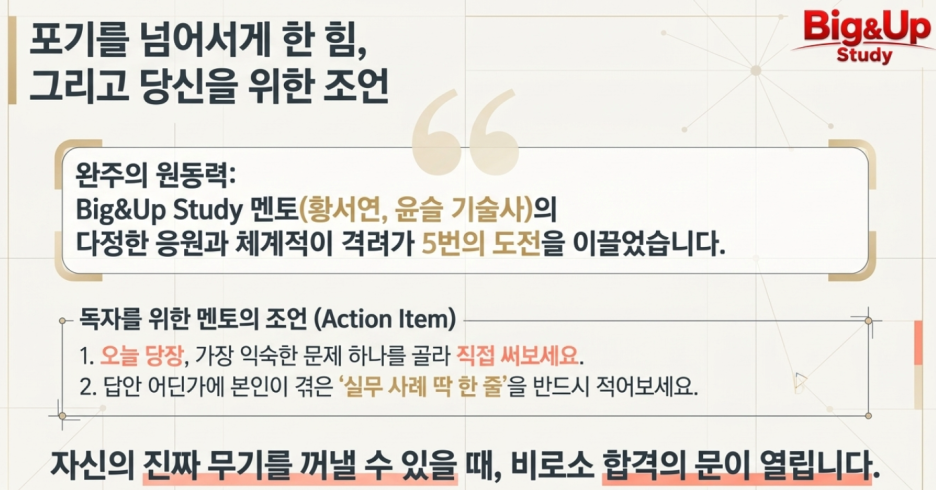
🙏 회고: 포기를 넘어서게 한 힘

사실 멘토의 조언을 칼같이 지키는 분은 아니었습니다.

힘들다 하실 땐 저도 잔소리를 꽤 많이 했거든요.

멘토의 잔소리는 무기다

하지만 스스로를 포기하고 싶었던 수많은 순간마다,

곁에서 다시 일으켜 세워준 멘토들이 있었습니다.

Big&Up Study 무식반, 황서연 기술사님의 다정한 아침 응원과

윤슬 기술사님의 체계적이고 따뜻한 격려가

끝까지 완주할 수 있었던 가장 큰 원동력이었습니다.

⭐ 빅앤업 멘토의 마지막 조언
지금 준비하고 계신다면, 오늘 당장
가장 익숙한 문제 하나를 골라 직접 써보세요.
그리고 본인이 현장에서 겪은 사례 딱 한 줄을
답안 어딘가에 반드시 적어보시길 바랍니다.


자신의 진짜 무기를 답안에 꺼내놓을 수 있을 때,

비로소 합격 문이 열립니다.

먼 길을 포기하지 않고 끝내 증명해 내신

신승미 기술사님의 139회 합격을 진심으로 축하합니다.

이제 기술사로서 더 멋진 활약을 기대하겠습니다.


IT 기술사 학습 전략 설명회(매월 진행)


IT 기술사 기출문제

728x90
728x90
타이틀을 '검색' 하시면 원문 기사 확인이 가능 합니다.

2026년  11월 9일(월) 주요  IT 뉴스


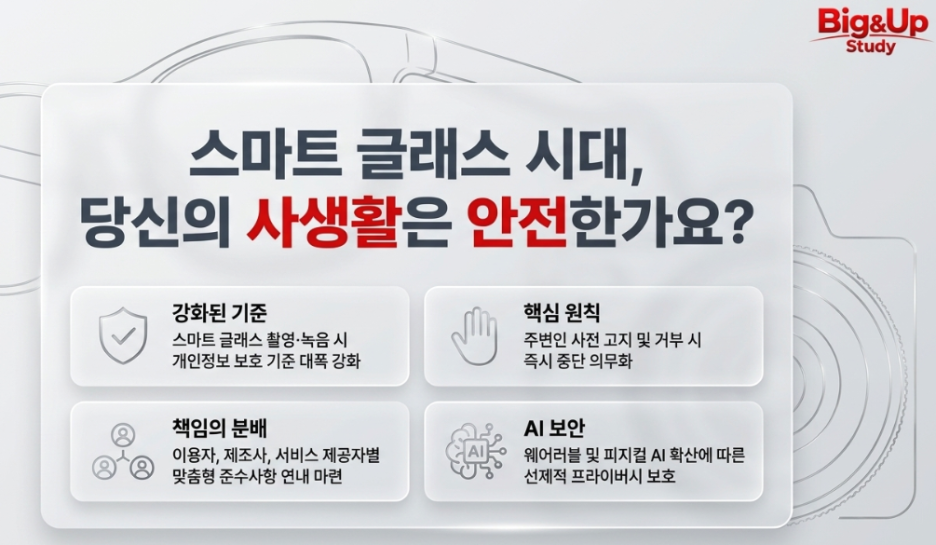
개인정보위 “스마트 글래스 촬영 알려야”…연내 보호지침 마련


스마트 글래스 개인정보 보호, 촬영 고지 강화

개인정보보호위원회가 스마트 글래스의 촬영·녹음으로 인한 사생활 침해 위험에 대응해 이용자·제조사·서비스 제공자별 준수사항 마련에 나선다. 특히 주변 사람이 촬영 사실을 인지하기 어려운 특성을 고려해 사전 고지와 거부 시 중단을 핵심 원칙으로 제시했다.


■ 기사 핵심 요약

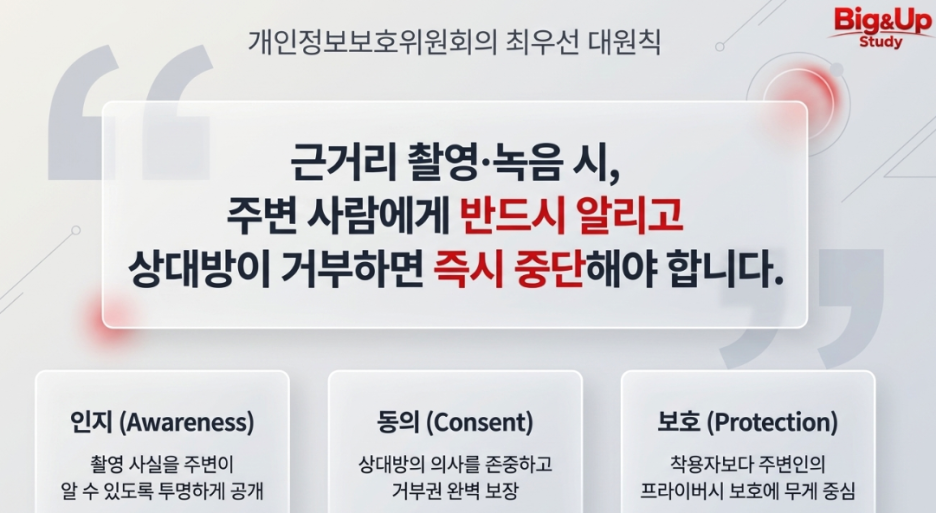
– 근거리 촬영·녹음 시 주변 사람에게 알리고 상대방이 거부하면 즉시 중단하도록 권고

– 영상·음성이 스마트폰·AI·클라우드 등 여러 사업자를 거쳐 처리돼 개인정보 흐름과 책임구조가 복잡

– 개인정보위는 이용자·사업자·제조사의 준수사항을 담은 스마트 글래스 개인정보 보호 가이드라인을 연내 마련


■ 기사 주요 내용 정리

◎ 스마트 글래스의 개인정보 위험

– 일반 안경과 외형이 비슷하고 별도 촬영 동작이 없어 주변인이 촬영·녹음 여부를 알아차리기 어려움

– 수집한 영상·음성이 AI 학습이나 SNS에 활용될 경우 착용자보다 주변인의 개인정보 침해 위험이 커질 수 있음


◎ 이용자 준수사항

– 기기·앱별 수집 항목과 처리방식을 확인하고 불필요한 기능은 비활성화

– 화장실·탈의실·법원·시험장 등 촬영 금지·제한 장소에서는 사용 자제

→ 촬영·녹음 사실을 명확히 알리고 거부 밝히면 중단

촬영 인지 및 중단

◎ 사업자·제조사 책임

– 사업자는 수집 목적과 처리 흐름을 투명하게 공개하고 AI 학습 활용 시 적법한 처리 요건 확보

– 제조사는 주변 사람이 촬영 여부를 쉽게 알 수 있도록 Privacy by Design 관점의 설계 강화 필요

→ 개인정보위는 피지컬 AI·웨어러블 확산에 맞춰 관련 제도를 지속 보완할 계획


바이낸스 해커는 왜 코인 쪼갰을까…’필 체인’ 수법이란


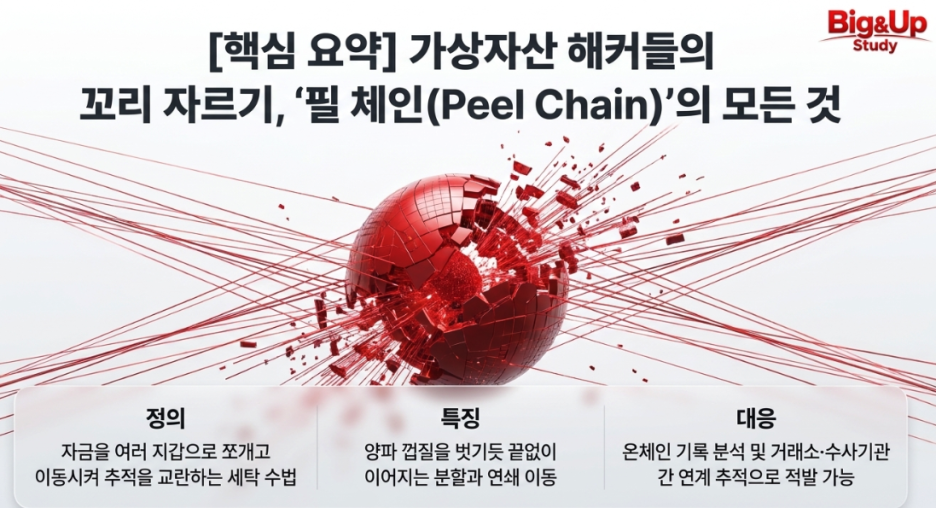
필 체인, 가상자산 추적 회피 수법 부상


가상자산 해킹 이후 탈취 자금을 여러 지갑으로 순차 이동시키는 필 체인(Peel Chain) 수법이 주목받고 있다. 블록체인 거래기록 자체를 없애는 방식은 아니지만, 거래 단계와 지갑 수를 늘려 자금 추적에 필요한 시간과 분석 난도를 높이는 것이 특징이다.


■ 기사 핵심 요약

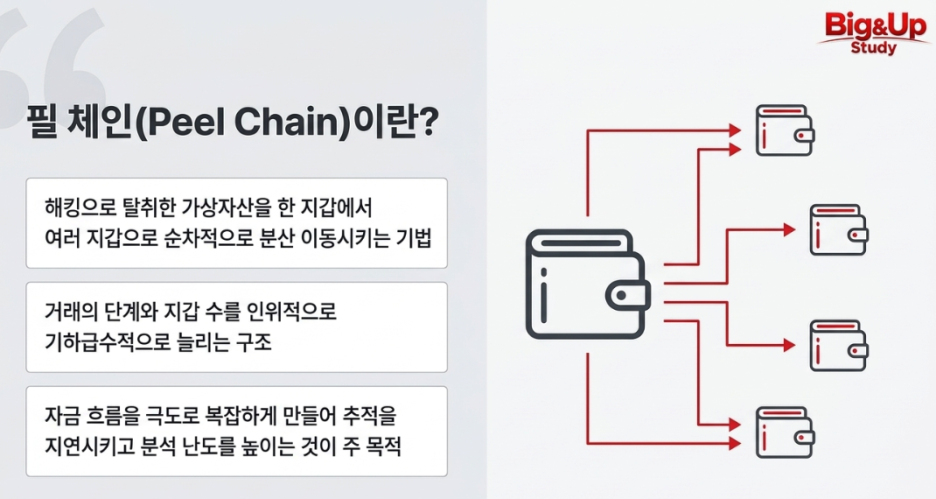
– 필 체인은 탈취 가상자산 일부를 다른 지갑으로 보내고 잔여 자산을 새 지갑으로 이동하는 과정을 반복하는 방식

– 바이낸스 해킹에서는 탈취 비트코인 약 1만8270개를 19개 지갑으로 분산해 자금 흐름을 복잡하게 구성

– 거래기록은 블록체인에 남아 있어 추적은 가능하지만 DEX·다른 가상자산 교환과 결합하면 분석 난도와 추적 시간 증가

필 체인 개념


■ 기사 주요 내용 정리

◎ 필 체인의 기본 구조

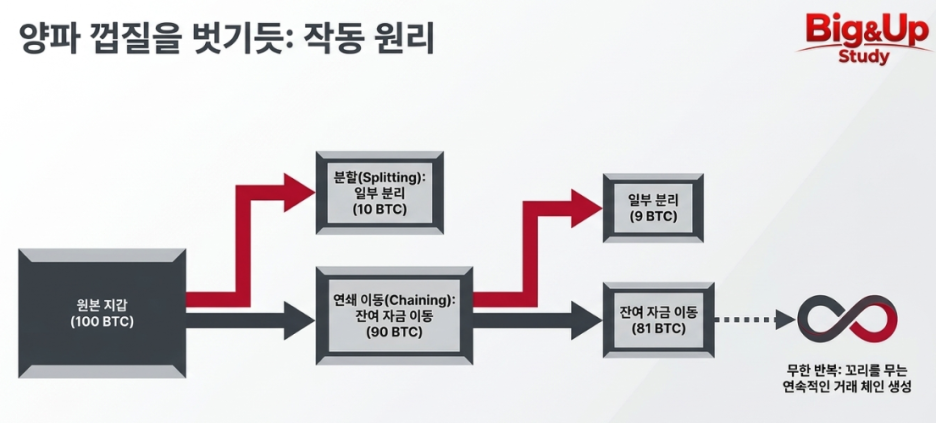
– 원본 지갑에서 일부 자산을 다른 주소로 분리하고 남은 자산은 새로운 지갑으로 이동

– 이후 새로운 지갑에서 같은 과정을 반복하면서 연속적인 거래 체인을 생성

→ 양파 껍질을 한 겹씩 벗기는 모습과 유사해 Peel Chain으로 불림

양파 껍질 벗기는 방식, 필 체

◎ 자금 추적을 어렵게 만드는 방식

– 거래 단계와 신규 지갑이 계속 증가하면서 분석해야 할 Transaction 관계가 복잡해짐

– 예를 들어 100 BTC 중 10 BTC를 분리하고 90 BTC를 새 지갑으로 이동한 뒤 동일한 과정을 반복

– 다음, 다른 가상자산 교환이나 DEX 이동까지 결합되면 최초 탈취 자산과 최종 목적지 간 연결 분석이 더욱 어려워짐


◎ 블록체인 기록은 유지

– 필 체인을 사용해도 송·수신 주소와 거래금액 등 온체인 기록 자체는 삭제되지 않음

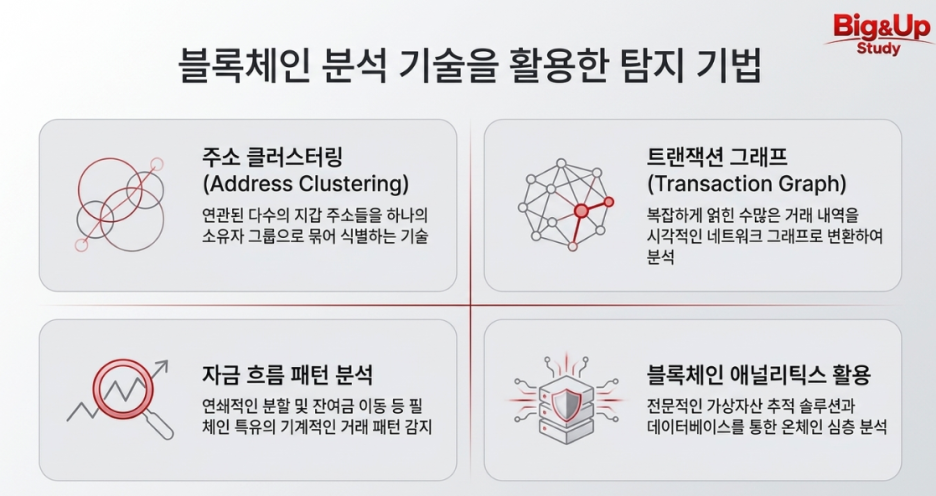
– Address Clustering·Transaction Graph·자금 흐름 패턴 분석 등을 통해 지갑 간 연계 추적 가능

→ 핵심은 자금 흐름을 숨기는 것이 아니라 추적을 지연하고 복잡하게 만드는 것

대응 기법
◎ 탐지·대응 방향

– 지갑 지속 모니터링과 거래소의 AML·KYT 적용 필요

– 지갑 간 연계 분석과 블록체인 분석업체·거래소·수사기관 간 정보 공유를 통해 추적 강화


IT 기술사 학습 전략 설명회(매월 진행)

합격 후기

728x90
728x90
타이틀을 '검색' 하시면 원문 기사 확인이 가능 합니다.

2026년  11월 8일(일) 주요  IT 뉴스


정부, 에이전틱 AI 보안 위한 제로트러스트 안내서 발간

에이전틱 AI 제로트러스트, 자율행동 통제 강화
 

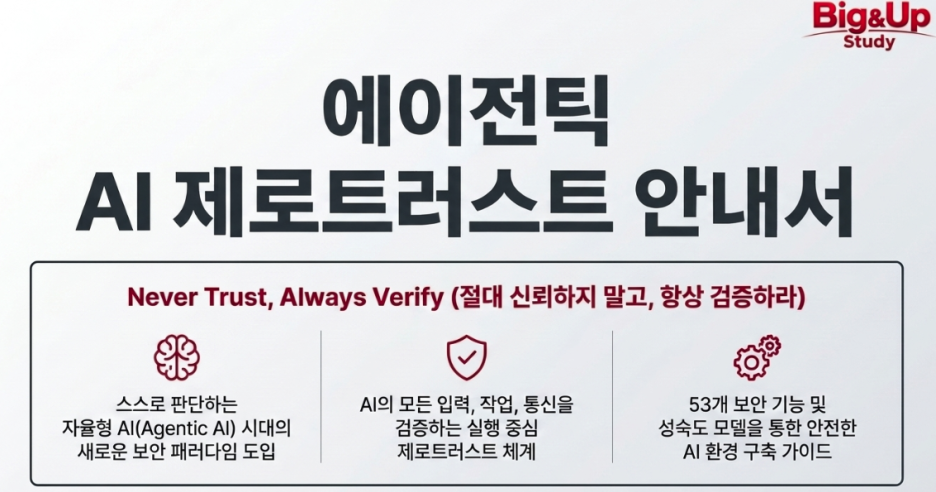
과기정통부와 KISA가 AI 에이전트의 높은 자율성과 권한에서 발생하는 보안위협에 대응하기 위해 ‘에이전틱 AI 제로트러스트 안내서’를 발간했다. 핵심은 AI Agent의 모든 행동을 기본적으로 신뢰하지 않고 입력·도구 호출·작업 위임·외부 통신을 지속적으로 검증하고 통제하는 것이다.

에이전틱 + zeroturst

■ 기사 핵심 요약

– 프롬프트 오염·과도한 권한·위임 범위 이탈 등 Agentic AI 고유 위협에 Zero Trust 원칙 적용

– 입력 처리·Tool 호출·작업 위임·외부 통신 단계마다 검증·정책 집행·위험도 기반 Human Approval 적용

– 기존 제로트러스트 가이드라인 2.0을 확장해 총 53개 보안 기능과 성숙도 기반 도입·운영 기준 제시


■ 기사 주요 내용 정리

◎ AI Agent에 Zero Trust 적용

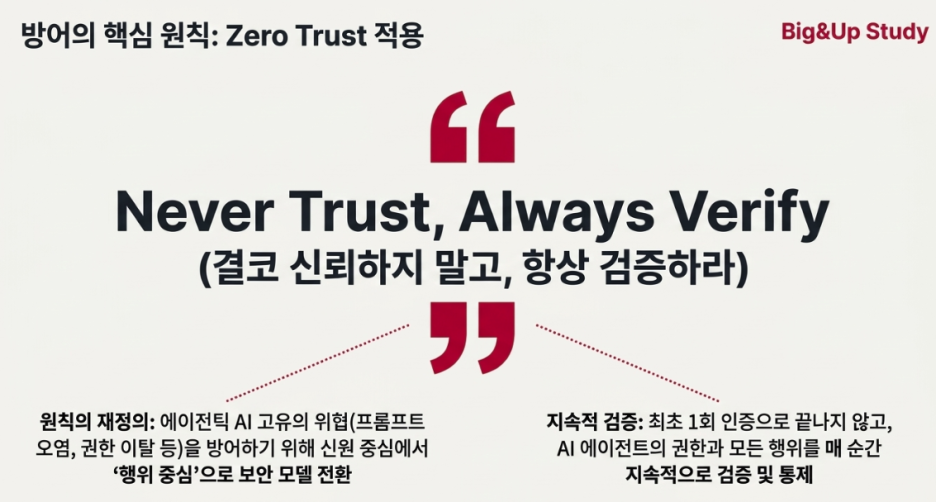
– 에이전틱 AI는 스스로 판단하고 외부 시스템·데이터·도구에 접근하기 때문에 기존 사용자 중심 접근통제만으로는 한계

– 모든 Agent 행동에 대해 Never Trust, Always Verify 원칙을 적용하고 권한과 행위를 지속 검증


◎ 자율행동별 보안정책 집행

– Prompt 입력, Tool 호출, Agent 간 작업 위임, 외부 통신 등 주요 실행 지점마다 정책 적용

– 위험도가 높은 작업은 사람의 승인(Human-in-the-Loop)을 거치고 저위험 작업은 사전 승인 정책에 따라 자동 실행


◎ 성숙도 모델과 53개 보안 기능

– 안내서는 2024년 ‘제로트러스트 가이드라인 2.0’을 기반으로 Agentic AI 환경에 맞게 성숙도 모델을 확장

– 이미지 기준 총 53개 보안 기능으로 구성되며 신규 12개·확장 41개 기능을 포함

– 기업이 현재 수준을 확인하고 도입 고려사항 → 단계별 구축·운영 → 활용 시나리오 순으로 적용할 수 있도록 구성


◎ 안내서 구성

– 제1장: 안내서 개요 및 발간 배경

– 제2장: 위협 환경·보안 요구사항·제로트러스트 개념 및 프레임워크

– 제3장: 성숙도 모델·핵심 요소·보안 기능·수준 정의

– 제4장: 도입 고려사항·운영 절차·활용 시나리오

– 부록: 용어·약어, 최신 인공지능 보안 가이드 동향, 참고문헌

→ 핵심은 인공지능 Agent의 신원·권한뿐 아니라 실제 행동과 위임 과정을 지속적으로 검증하는 실행 중심 Zero Trust 체계를 구축하는 것


"로봇 오작동인 줄 알았는데 해킹?"…피지컬 AI, 보안 위협 커진다

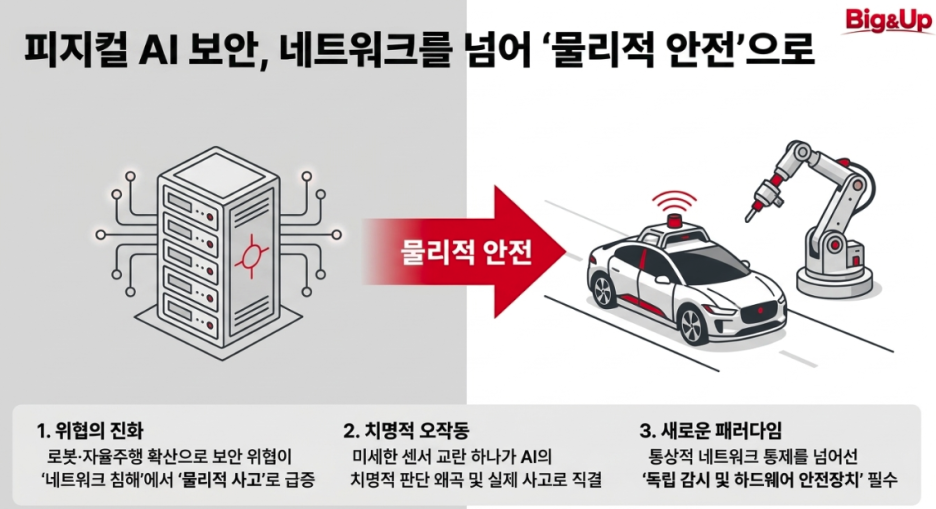
피지컬 AI 보안, 네트워크 넘어 물리 안전까지

로봇·드론·자율주행차처럼 현실 공간에서 움직이는 피지컬 AI(Physical AI)가 확산되면서 보안 위협도 네트워크 침해에서 물리적 사고로 확대되고 있다. 가트너는 기존 네트워크 중심 통제만으로는 한계가 있다며 센서·AI 모델·하드웨어·구동장치까지 포함한 통합 보안체계를 요구했다.


■ 기사 핵심 요약

– 카메라·LiDAR·레이더에 미세한 잡음을 주입하면 인공지능 판단이 왜곡돼 경로 편차·가짜 장애물 인식 등 물리적 사고 가능

– 인공지능 환각·오작동이 로봇 관절이나 모터 출력 이상으로 이어질 수 있어 인공지능과 독립된 안전장치 필요

– 실시간 제어 환경에서는 보안 검사 지연도 위험해 제어 경로 분리·독립 모니터링·하드웨어 안전장치가 핵심


■ 기사 주요 내용 정리

◎ 센서 교란이 물리적 사고로 연결

– 공격자가 센서 입력을 조금씩 왜곡하면 피지컬 AI가 이를 정상 환경 변화로 받아들일 수 있음

– 인용된 IEEE 연구에서는 최대 8m 경로 편차나 존재하지 않는 장애물 인식 가능성이 제시됨


◎ 인공지능 오작동과 공격 구분의 어려움

– 생성형 AI 환각이 잘못된 답변에 그쳤다면 피지컬 AI에서는 잘못된 동작·출력으로 직접 연결

– 인공지능이 사용하는 센서와 별도의 장치로 실제 움직임을 감시하고 이상 발생 시 Safe Mode로 전환할 필요


◎ 네트워크 중심 보안의 한계

– 휴머노이드 균형제어·드론 경로 탐색은 실시간성이 중요해 보안검사 지연이 동작에 영향

– 가트너는 약 15ms 지연도 실시간 제어 문제와 시스템 중단으로 이어질 수 있다고 경고

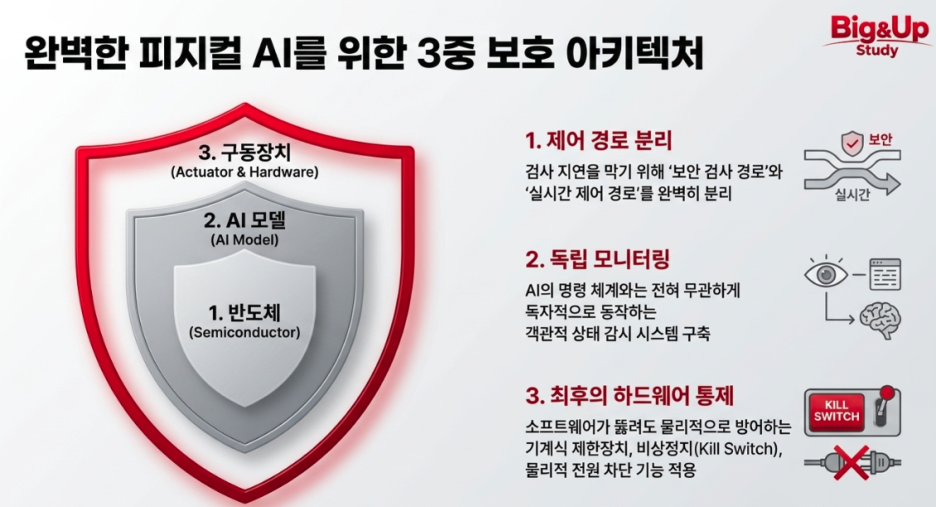
→ 보안 검사와 실시간 제어 경로를 분리하고 반도체→AI 모델→구동장치까지 보호범위를 확대


◎ 하드웨어 기반 안전체계 필요

– AI 명령과 독립적으로 동작하는 기계식 제한장치·비상정지·전원 차단 기능 적용

→ 피지컬 AI 보안의 핵심은 Cyber Security + Functional Safety + Independent Monitoring을 결합하는 것

3중 보호 아키텍처

IT 기술사 학습 전략 설명회(매월 진행)

합격 후기

728x90
728x90

Big&Up 기술사 학습 설명회


🎯 2027년, 내 이름 뒤에 ‘기술사’를 붙이자!

"기술사, 나도 언젠가는 도전해야지."

그 ‘언젠가’를 2027년으로 정해보세요.

현장에서 해결해 온 문제, 끝까지 이끌었던 프로젝트,

꾸준히 쌓아온 개발·운영·데이터·인프라 경험.


이제 그 경험을 나만의 전문성으로 정리하고, 목표에 도전할 시간입니다.

누군가의 합격 소식을 부러워했다면,

앞으로의 커리어를 위해 무언가 준비하고 싶었다면,

이번에는 자신의 도전을 시작해 보세요.


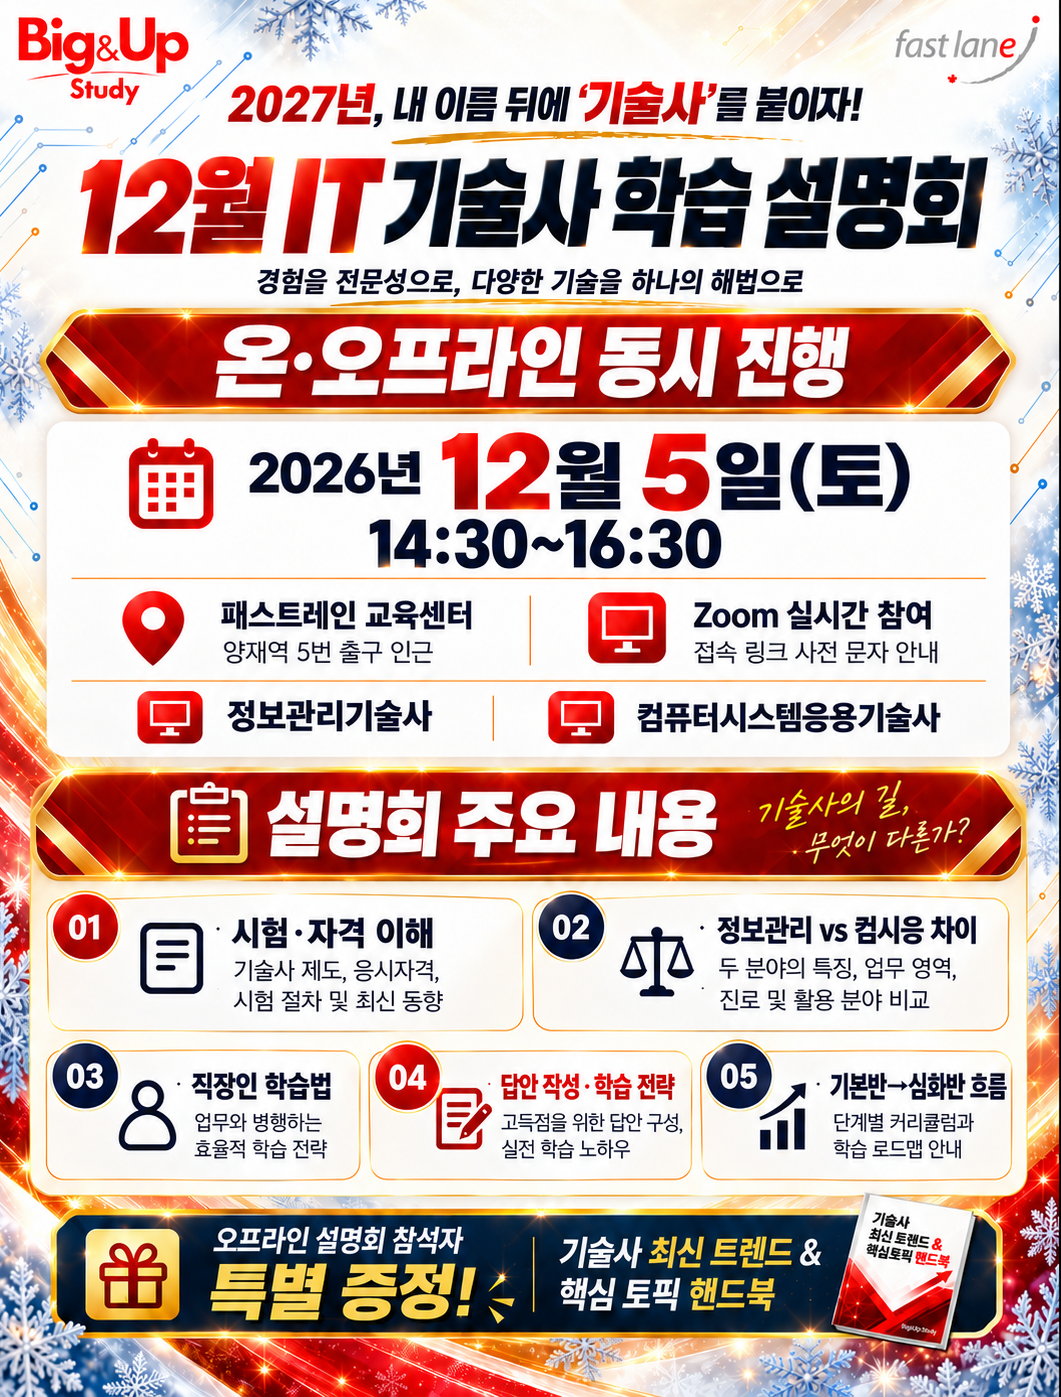
💡 12월 학습 설명회 안내
📅 2026년 12월 05일(토) 14:30~16:30
💻 온·오프라인 동시 진행

👉 지금 바로 신청하기

※ 오프라인 참석자에게 최신 트렌드·핵심 토픽 핸드북 증정

🏆 제140회, 역대 최다 필기 합격자 발표! 이제 나의 도전을 준비할 때


🚀 제140회 필기 합격 결과
정보관리 87명 · 컴퓨터시스템응용 12명 필기 합격!

많은 도전자가 필기 합격이라는 결실을 얻었습니다.

기술사라는 목표를 고민해 온 분들에게도 도전의 계기가 될 만한 소식입니다.

이번 합격 소식으로 “나도 준비해 볼까?”라는 생각이 들었다면,

그 마음을 구체적인 계획으로 이어가 보세요.


"나도 할 수 있을까?"에서 "나는 어떻게 준비할까?"로.

지금까지 어떤 일을 해왔는지, 어떤 분야에 강점이 있는지,

어떤 부분부터 공부해야 하는지.


자신의 출발점을 알고 방향을 잡는 것부터 도전은 시작됩니다.

합격 소식을 기다리는 사람에서, 자신의 합격을 준비하는 사람으로.

이제 여러분의 도전을 시작해 보세요.


🧭 AI 시대, 다양한 기술을 융합하고 판단하는 전문가를 목표로

AI를 업무에 활용할 때는 결과를 만드는 것과 함께,

그 결과가 적절한지 검토하고 실제 환경에 어떻게 적용할지 판단해야 합니다.


개발 결과가 좋아 보여도 보안과 운영에 문제가 없는지,

데이터 분석이 정확해도 비즈니스 목적에 맞는지,

새로운 기술이 뛰어나도 기존 시스템과 연결할 수 있는지 살펴봐야 합니다.


이때 필요한 것은 개별 기술을 이해하면서,

서로 다른 영역을 연결해 전체의 해법을 찾는 힘입니다.

AI 시대의 필수 역량
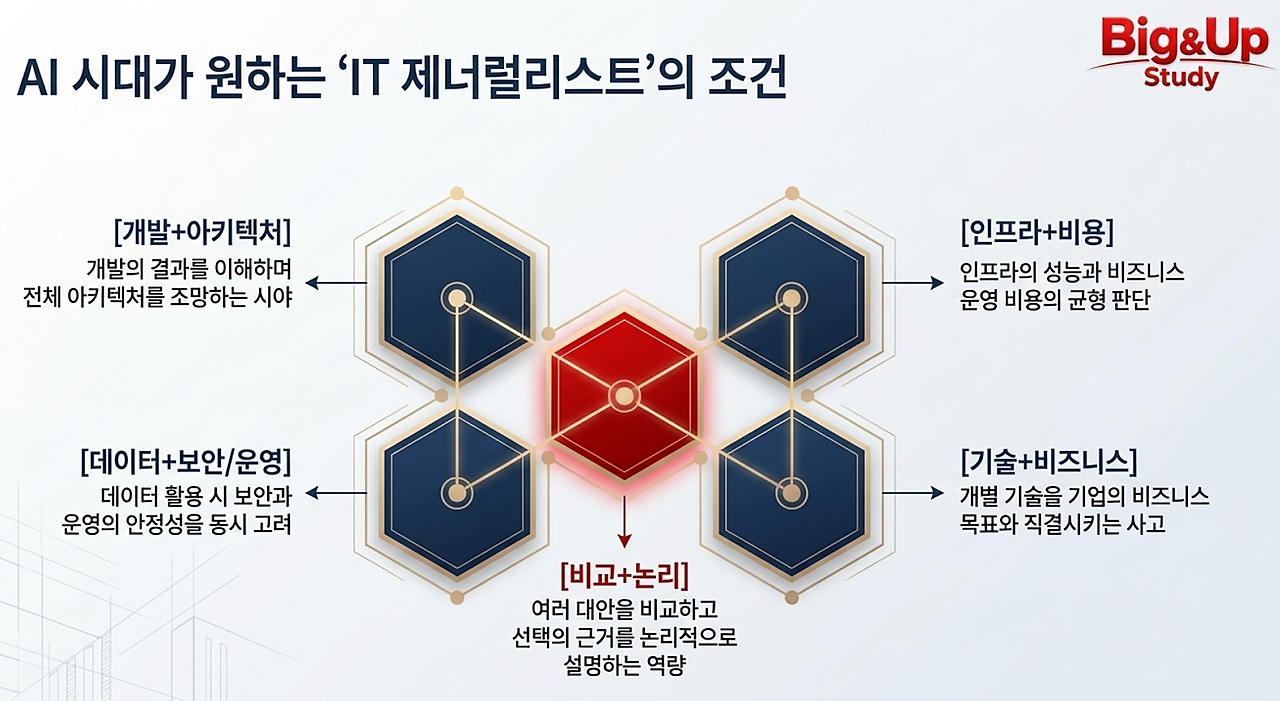
💡 IT 제너럴리스트 핵심 역량
– 개발을 이해하면서 아키텍처를 바라보는 시각
– 데이터를 활용하면서 보안과 운영을 함께 고려하는 판단
– 인프라의 성능·안정성과 비용을 함께 검토하는 능력
– 개별 기술을 비즈니스 목표와 연결하는 사고
– 여러 대안을 비교하고 선택의 근거를 설명하는 역량

깊이 있는 전문성을 바탕으로, 다양한 기술을 연결하고 융합하는 IT 제너럴리스트.

Big&Up의 학습을 통해 이러한 시야와 판단력을 함께 기르려 합니다.


예를 들어 AI 서비스를 도입한다면 모델 성능만으로 판단하기 어렵습니다.

데이터 품질, 개인정보 보호, 시스템 연계, 운영 비용, 서비스 품질까지 함께 검토해야 합니다.


AI가 만든 결과를 실제 서비스로 연결하려면, 여러 기술과 제약 조건을 함께 판단해야 합니다.

학습에서도 개별 지식을 넘어 전체 시스템을 바라보는 관점을 길러보세요.


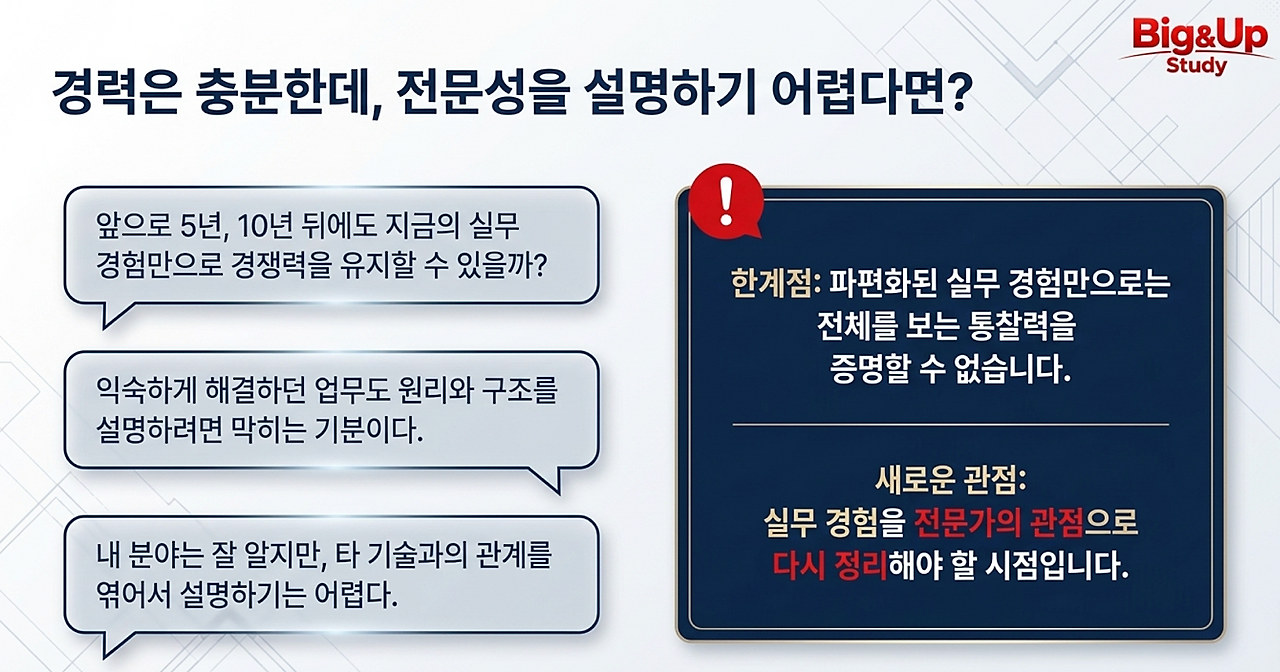
🧩 경력은 쌓였는데, 전문성을 설명하기 어렵다면

IT인의 현재

IT 업계에서 경험을 쌓다 보면 이런 고민을 하게 됩니다.

"앞으로도 지금의 경험만으로 경쟁력을 유지할 수 있을까?"

"새로운 기술을 내 업무와 어떻게 연결해야 할까?"

"지금까지 쌓은 실무 경험을 어떻게 전문성으로 설명할까?"

"앞으로 5년, 10년을 위해 무엇을 준비해야 할까?"


업무에서는 익숙하게 해결하던 문제도 원리와 구조를 설명하려면 막힐 때가 있습니다.

자신의 분야는 잘 알지만 다른 기술과의 관계를 설명하기 어려울 수도 있습니다.

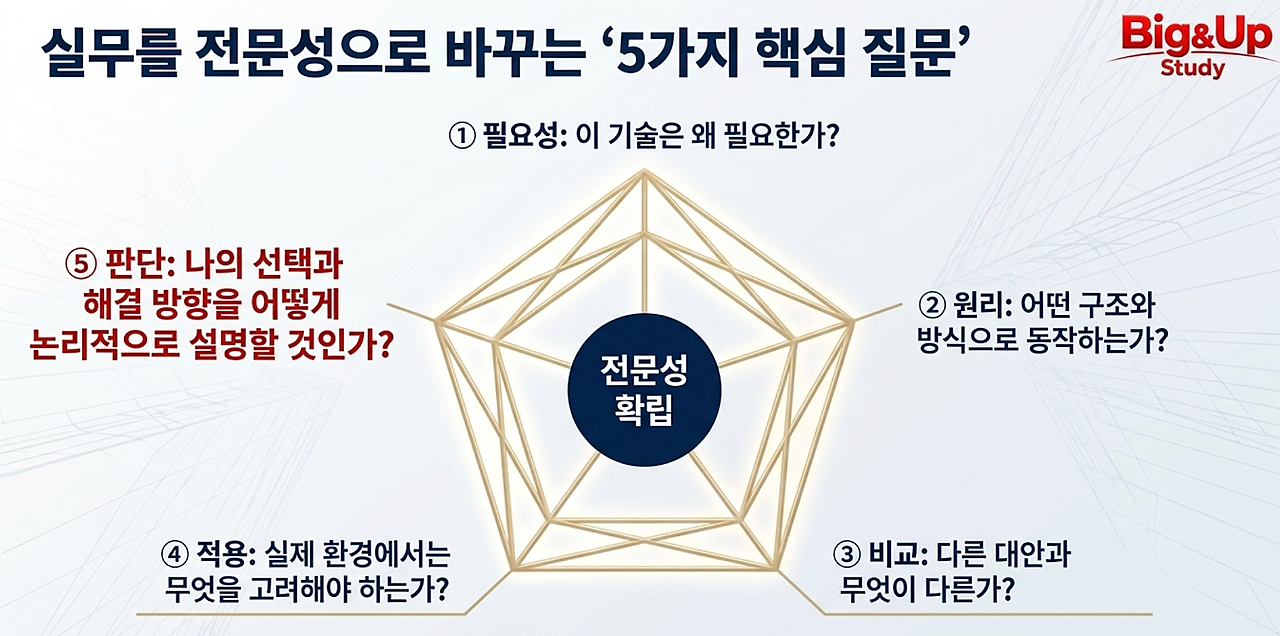
전문성을 확인하는 질문
📋 전문성 확립 질문 리스트
✅ 필요성: 이 기술은 왜 필요한가?
✅ 원리: 어떤 구조와 방식으로 동작하는가?
✅ 비교: 다른 대안과 무엇이 다른가?
✅ 적용: 실제 환경에서는 무엇을 고려해야 하는가?
✅ 판단: 나의 선택과 해결 방향을 어떻게 설명할 것인가?

이 과정에서 실무 경험을 기술적 개념으로 정리하고,

개별 지식을 아키텍처와 비즈니스 관점에서 연결하며,

자신의 판단을 논리적인 답안으로 표현하는 연습을 합니다.


기술사 공부는 자격 취득을 준비하면서,

지금까지의 IT 경력을 전문가의 관점으로 다시 정리하는 과정입니다.

이번 설명회에서는 자신의 경력과 목표에 어떤 의미가 있는지 함께 살펴봅니다.


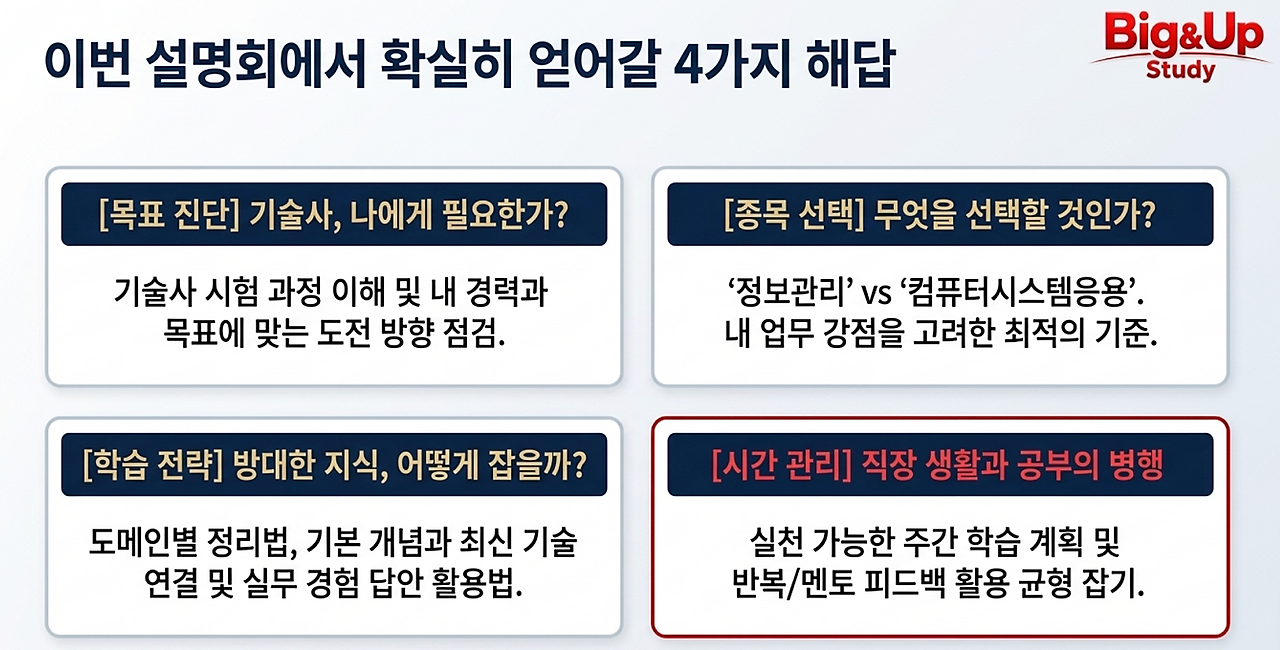
📚 이번 설명회에서 확인할 수 있는 내용

설명회 핵심 목표
📊 설명회 주요 내용 점검표
① 기술사, 나에게 필요한 도전일까?
– 기술사 시험과 학습 과정의 이해
– 자신의 경력과 목표에 맞는 도전 방향
– 시작 전 확인해야 할 응시자격과 준비 여건
– 취득 이후 생각해 볼 수 있는 전문 활동


② 정보관리와 컴퓨터시스템응용, 무엇을 선택할까?
– 두 종목의 특성과 학습 범위
– 업무 경험과 관심 분야를 고려한 선택 기준
– 현재 자신의 강점과 보완 영역 점검


③ 기초부터 시작하려면 무엇을 공부해야 할까?
– 방대한 IT 지식을 도메인별로 정리하는 방법
– 기본 개념과 최신 기술을 연결하는 방법
– 실무 경험을 학습과 답안에 활용하는 방법
– 처음 답안을 작성할 때 익혀야 할 기본 구조


④ 직장과 공부, 어떻게 병행할까?
– 실천 가능한 주간 계획 세우기
– 수업·복습·답안 작성의 균형 잡기
– 반복 학습과 멘토 피드백 활용하기
– 기본 학습에서 실전 훈련까지 이어가는 방법

아직 공부를 결정하지 않았어도 괜찮습니다.

기술사가 무엇인지 알아보고, 자신에게 필요한 도전인지 판단하는 시간으로 활용해 보세요.


✍️ 답안을 잘 쓰지 못해도 괜찮습니다

"실무는 오래 했지만 이론은 많이 잊었습니다."

"공부할 범위가 너무 넓어 막막합니다."

"알고 있는 것도 답안으로 쓰려면 어렵습니다."

"직장과 공부를 병행할 수 있을지 걱정됩니다."


그래서 처음에는 기본 개념과 방법부터 차근차근 잡아야 합니다.

Big&Up은 다음 네 단계를 반복하는 학습을 지향합니다.

🧠 Big&Up 4단계 기본 학습법
① 이해하기: 핵심 개념과 동작 원리를 자신의 말로 설명하기
② 연결하기: 개별 토픽을 비교하고 도메인 간 관계 정리하기
③ 써보기: 이해한 내용을 짧은 문장·그림·표로 표현하기
④ 개선하기: 피드백을 통해 빠진 내용과 부족한 논리 보완하기

시작부터 완벽한 답안을 쓰려고 하기보다,

오늘 이해한 내용을 직접 표현하는 것부터 시작해 보세요.

🤝 혼자서는 막막했던 공부, 함께 방향을 잡습니다

혼자 공부하면 어디가 부족한지 판단하기 어려울 때가 있습니다.

멘토의 피드백으로 보완할 부분을 찾고,

동료와 답안을 비교하며 표현 방법을 넓혀갑니다.


과정에서 겪는 고민과 시행착오도 함께 나눕니다.

막히는 순간에도 다음에 무엇을 해야 할지 함께 방향을 잡습니다.

💡 Big&Up의 철학
Think · Write · Prove
생각하고, 쓰고, 자신의 답안으로 증명하세요.

🎯 이런 분이라면 이번 설명회에 참여해 보세요

📋 설명회 참여 권장 대상
✅ 2027년에는 도전을 시작하고 싶은 분
✅ 실무 경험을 체계적인 전문성으로 정리하고 싶은 분
✅ 정보관리와 컴퓨터시스템응용 중 종목 선택이 고민인 분
✅ 기초 개념부터 답안 작성까지 제대로 배우고 싶은 분
✅ 직장과 학습을 병행할 구체적인 방법이 필요한 분
✅ 혼자 공부하다 멈췄거나 다시 시작하려는 분
✅ 다양한 기술을 융합하고 IT 전체를 바라보는 전문가로 성장하고 싶은 분

⭐ 설명회 진행 멘토 | 최멘토 PE
기술사 정규과정과 멘토링을 진행해 온 경험을 바탕으로,

학습을 시작할 때의 고민부터 답안 작성과 실전 준비까지 안내합니다.

⭐ 최멘토 PE 주요 이력
• 114회~138회 합격자 총 80명 배출의 검증된 실력
• 기술사 정규과정 주멘토 (2017년 ~ 현재)
• NIA 데이터 분석 인재 양성 및 IT 평생교육원 전문 교강사
• 빅데이터분석기사 및 데이터 분석 준전문가 관련 베스트셀러 도서 집필
• 교육부, 경찰청, TTA 등 주요 공공·민간기관 출강

📅 12월 Big&Up 기술사 학습 설명회 안내

💰 설명회 상세 일정 및 혜택
⏰ 일시: 2026년 12월 05일(토) 14:30~16:30


💻 진행 방식: 온·오프라인 동시 진행
📍 오프라인 참석: 패스트레인 교육센터 (서울시 서초구 양재동 11-2 금정빌딩 4층, 지하철 3호선 양재역 5번 출구 인근)
💻 온라인 참석: Zoom 실시간 라이브 (참여 링크는 행사 전 문자로 개별 안내)


🎁 참석자 혜택:
– 오프라인 참석자: 최신 트렌드·핵심 토픽 핸드북 증정
– 참석자 전원: 기본반 수강 시 사용할 수 있는 할인 쿠폰 지급


📝 신청 방법: 네이버 폼으로 간편하게 신청해 주세요. (👉 12월 05일 설명회 신청하기)

🚀 2027년, 내 이름 뒤에 ‘기술사’를 붙이는 도전

지금까지 쌓아온 경험에,

체계적인 지식과 논리적인 설명력을 더해보세요.

자신의 분야를 깊이 이해하고, 다양한 기술을 융합하며,

문제에 맞는 방향을 제시하는 IT 전문가를 목표로.


새해가 되기를 기다리기보다,

이번 12월에 나의 도전을 구체적인 계획으로 바꿔보세요.


12월에 방향을 잡고, 2027년의 도전을 준비하세요.

그 시작을 Big&Up과 함께하세요.


📞 문의 사항

기술사에 대한 궁금증, 망설이지 말고 문의해 주세요.

친절하고 상세하게 안내해 드리겠습니다.

🏢 문의처
• 수강 및 결제 문의: 070-7017-7603
• 기술사 및 교육 과정: 010-2698-8070
• 이메일: bigupitpe@gmail.com


🌐 Big&Up Study 공식 카페
방법, 합격 후기, 기출문제 답안 및 공부 자료 등 가장 빠르고 정확한 정보를 확인하세요!
👉 https://cafe.naver.com/bigupitpe


IT 기술사 학습 전략 설명회(매월 진행)

합격 후기

728x90
728x90
2025년 컴시응 수험자 동향

막연하게 높게만 보이던 벽이,

사실은 누구나 넘을 수 있는 계단이라는 것을 알려드리고 싶습니다.


오늘은 2025년 컴퓨터시스템응용기술사 통계를 통해 진짜 비밀을 풀어보겠습니다.

데이터를 천천히 따라오시다 보면, "어? 생각보다 해볼 만한데?"라는 자신감이 생기실 겁니다.

실무에서 매일 부딪히며 치열하게 고민해 온 여러분이라면 이미 절반은 결과를 받은거나 다름없습니다.


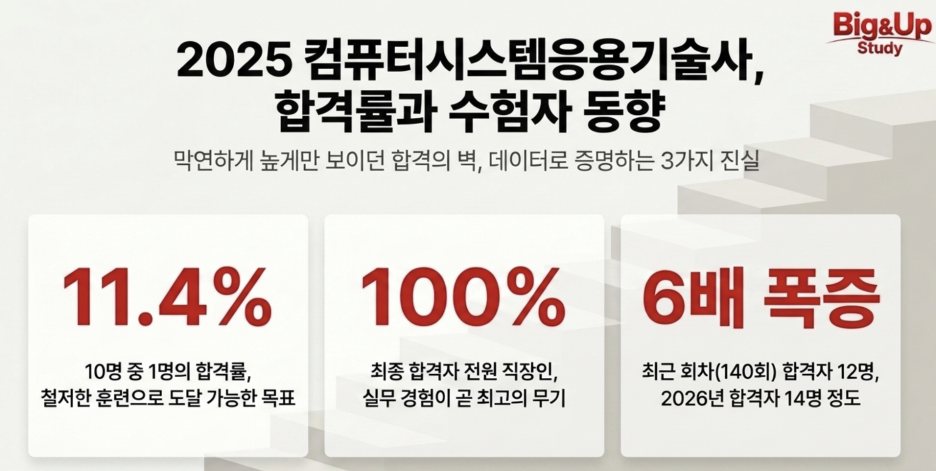
📊 1. 2025년 필기시험, 11.4% 합격률의 진짜 의미

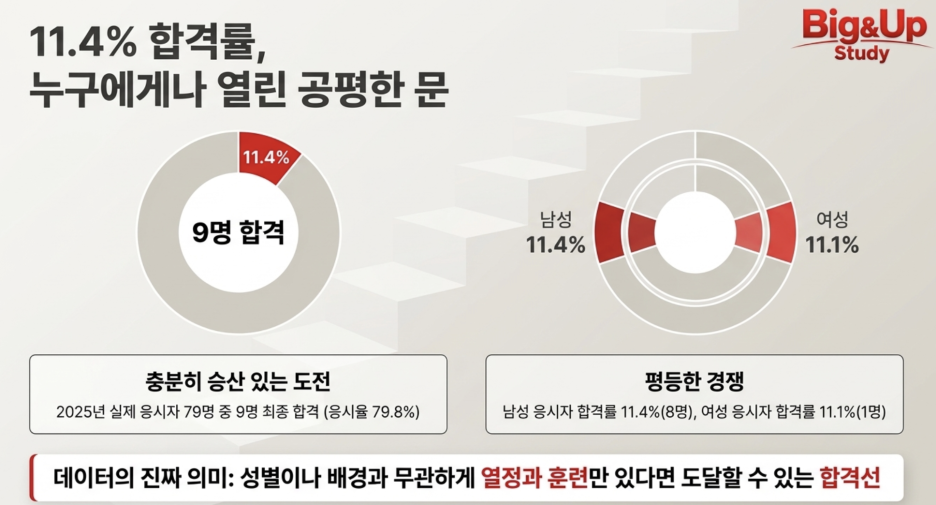
2025년 한 해 동안 총 99명이 접수하고 79명이 실제 시험장에 들어섰습니다.

그중 당당히 결과의 기쁨을 누린 분은 9명으로, 합격률은 11.4%였습니다.

10명 중 1명 이상이 결과를 받는 시험이라면, 철저한 훈련만으로 능히 도달할 수 있는 목표입니다.

응시자 동향


성별을 보면 남성이 접수자의 87.9%(87명)로 다수였습니다.

남성 70명 응시에 8명 합격(11.4%),

여성 9명 응시에 1명 합격(11.1%) 이었으며,


여성 응시자 수가 적어 세부 비교는 어렵지만, 성별과 무관하게 열정만 있다면 결과는 공평하다는 뜻입니다.


👥 2. 100% 직장인! 바쁠수록 유리한 시험

"저는 직장인이라 공부할 시간이 너무 없어요"라고 걱정하시나요?

통계를 보면 안심하셔도 좋습니다.

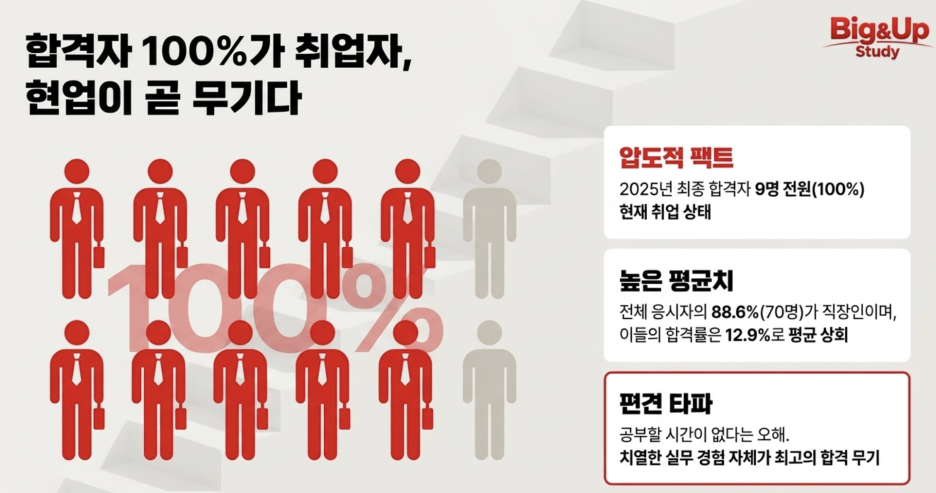
합격자 9명 전원이 현재 취업자(직장인)였습니다.

전체 응시자의 88.6%(70명)가 취업자였고,

이들의 합격률은 12.9%에 달했습니다.

응시자 = 직장인

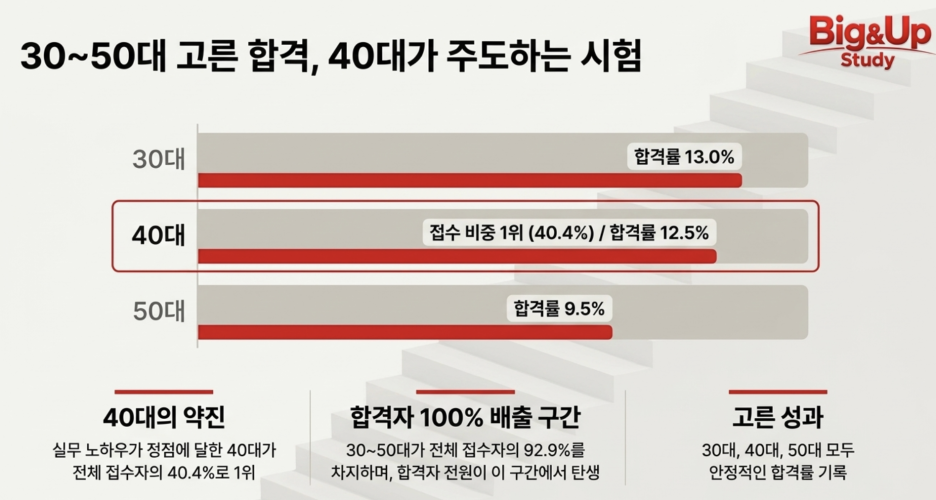
연령대 역시 실무 중심의 40대가 접수자의 40.4%로 가장 많았습니다.

30대(28.3%), 40대(40.4%), 50대(24.2%)가 접수자의 92.9%를 차지했고,

모두 이 구간에서 나왔습니다.


30대 13.0%(3명), 40대 12.5%(4명), 50대 9.5%(2명)의 고른 결과를 받았습니다.

(20대 응시 1명, 60대 응시 2명은 모수가 적어 통계상 제외되었습니다.)

연령대
💡 멘토의 따뜻한 조언
자영업, 구직자 등 다른 직업군은 인원이 적어 비교가 어렵지만 핵심은 분명합니다.
현업에서 치열하게 일하고 계신 여러분의 생생한 경험 자체가 최고의 무기입니다!

🎯 3. 왜 도전하고, 어떻게 공부했을까?

수험생들의 가장 큰 목표는 '업무수행능력 향상'(36명 접수)과 '자기개발'(30명 접수)이었습니다.

두 목적을 합하면 전체 접수자의 66.7%이며, 무려 7명이 이 그룹에서 탄생했습니다.

자격증 스펙 자체보다는 본인의 진짜 실력을 높이려는 순수한 열정이 결과를 이끌어냅니다.


준비 경로를 살펴보면 접수자의 42.4%(42명)가 학원을 선택했습니다.

출판물(25명 접수), 온라인(22명 접수, 1명 합격) 등 다양한 길이 있지만, 합격자 9명 중 8명이 학원 경로였습니다.

수험자 수가 적어 섣부른 단정은 어렵지만, 체계적인 피드백을 받는 것이 실력 향상의 지름길임을 보여줍니다.

(승진 목적 4명 중 1명 합격, 이직 목적 7명 중 1명 합격 등의 기록도 있었습니다.)


⏱️ 4. 준비 기간의 비밀: 버티면 열리는 합격의 문

멘티님들이 가장 걱정하시는 준비 기간에 대한 부담을 덜어드리겠습니다.

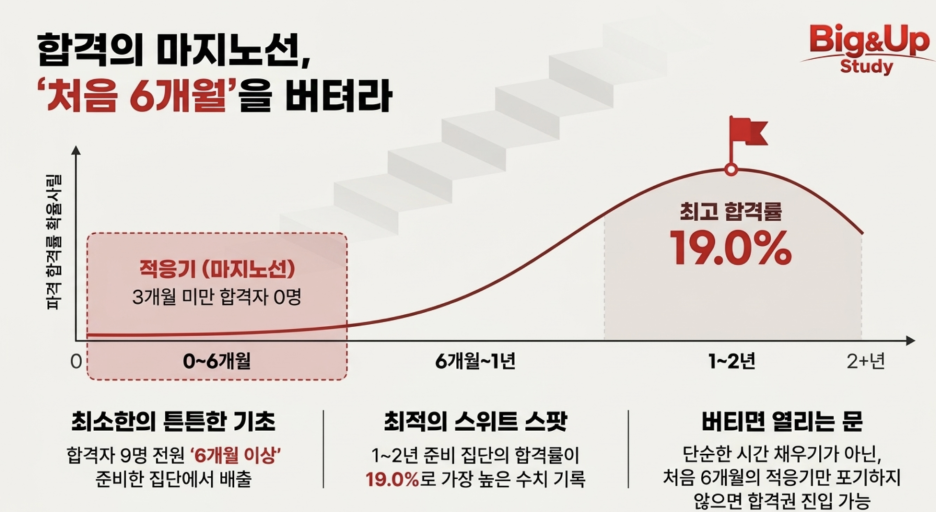
데이터를 보면 3년 이상 장기 준비자(25명 접수)와 1~2년 준비자(23명 접수)가 주축이었습니다.

비율상 1~2년 준비 집단의 합격률이 19.0%(21명 응시, 4명 합격)로 가장 높게 나타났습니다.

학습 기간
이 통계가 우리에게 주는 진짜 의미는 무엇일까요?

단순히 1~2년을 채워야 한다는 것이 아니라, 6개월 이상의 기초 공사만 튼튼히 마치면 누구에게나 길이 활짝 열린다는 뜻입니다.


처음 6개월의 적응기만 포기하지 않고 잘 버텨내시면, 여러분도 금방 답안 작성의 감을 잡고 합격권에 진입하실 수 있습니다.


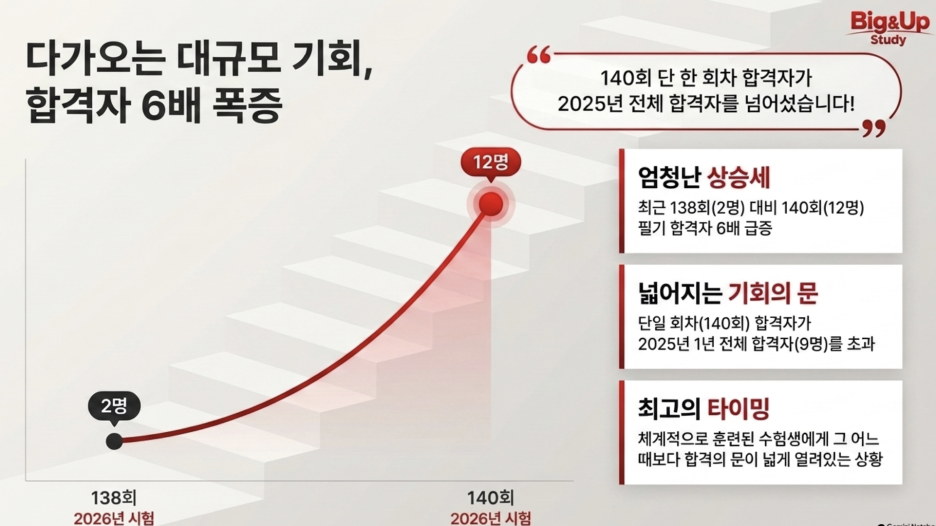
🚀 5. 2026년, 138회 2명 → 140회 12명! 폭발하는 기회

마지막으로 가장 가슴 뛰는 소식을 전해드리겠습니다.

2026년에 놀라운 변화가 2026년에 시작되었습니다.


제138회(26년 3월 발표)에서 2명이었던 필기 합격자가,

제140회(26년 10월 발표)에서는 12명으로 6배나 크게 증가했습니다!

2026년 합격자 수

시험이 무작정 쉬워진 것은 아니겠지만, 체계적으로 훈련된 분들에게는 분명 문이 훨씬 넓어지고 있습니다.

📋 멘토가 추천하는 시작하기 체크리스트
✅ "나도 할 수 있다"는 긍정적인 마인드셋 장착하기
✅ 스펙이 아닌 '내 실무 역량 향상'을 진짜 목표로 세우기
✅ 딱 6개월만 버텨보겠다는 마음으로 매일 꾸준한 루틴 만들기
✅ 멘토나 학원의 피드백을 통해 올바른 방향으로 나아가기

멘티 여러분, 막연한 두려움은 이제 내려놓으셔도 됩니다.

여러분이 현업에서 겪은 그 소중한 경험들을 답안지에 쏟아낼 수 있도록, 조금만 다듬는 훈련을 시작해 보세요.


여러분의 자랑스러운 선배가 되어, 끝까지 곁에서 응원하겠습니다! 화이팅! 🚀


IT 기술사 학습 전략 설명회(매월 진행)

합격 후기


728x90
728x90


2025년 정보관리 수험자 동향


오늘은 많은 예비 기술사님들이 궁금해하시는 2025년 시험의 상세한 통계와 수험자 동향을 분석해 보려고 합니다.
(
이 글은 큐넷의 수험자 동향분석을 참고해서 작성 되었습니다.)

단순한 숫자의 나열을 넘어, 데이터 속에 숨겨진 합격자들의 진짜 패턴을 읽어내는 것이 중요합니다.


2025년 한 해 동안 어떤 분들이 도전했고, 어떤 학습 경로를 통해 목표를 달성했는지 꼼꼼하게 정리했습니다.

여기에 2026년 폭발적으로 증가한 합격자 트렌드와 AI 시대 기술사의 역할까지 모두 담았습니다.


지금부터 저와 함께 실증적인 데이터를 바탕으로 확실한 방향을 설정해 보겠습니다.

💡 글의 핵심 분석 포인트
• 2025년 필기 합격자 및 응시자 종합 통계
• 연령, 직업, 목적, 준비기간 등 다각도 수험자 동향
• 2026년 150명 합격 트렌드 및 AI 시대의 기술사 역할


📊 1. 2025년 필기시험 응시 및 합격 현황

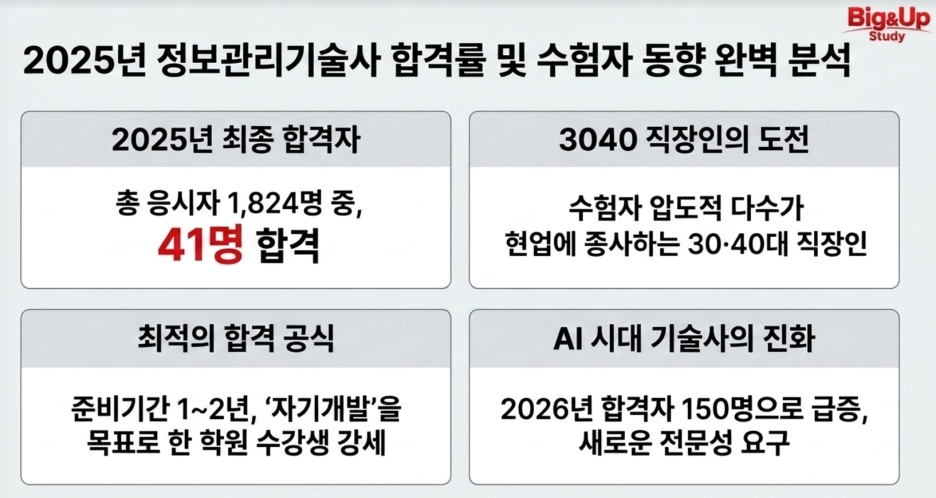
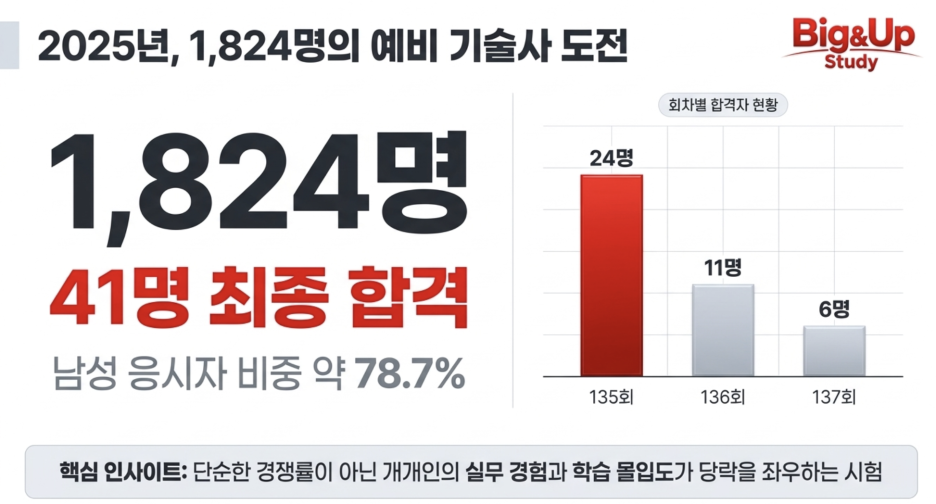
2025년에 시행된 제135회부터 제137회까지의 필기시험에는 총 1,824명의 예비 기술사님들이 응시했습니다.

이 중 최종적으로 총 41명이 필기시험에 합격하며 전체 응시자 기준 2.25%의 합격률을 기록했습니다.

회차별 합격자 수는 제135회 24명, 제136회 11명, 제137회 6명으로 나타났습니다.

응시 및 합격자 동향
📊 성별 통계 요약
• 남성: 응시자 1,428명 중 28명 합격 (합격률 2.0%)
• 여성: 응시자 396명 중 13명 합격 (합격률 3.3%)
--> 회차별 응시자수는 제공 안됨, 2025년 총 응시자 수 기준


데이터를 보면 남성이 전체 접수자의 78.7%를 차지하며 수험층의 주류를 이루고 있음을 알 수 있습니다.

합격률 면에서는 여성 응시자가 3.3%로 조금 더 높게 나타났으나, 이는 단편적인 수치입니다.

성별 자체보다는 개개인의 실무 경력과 학습 몰입도가 결과를 결정한다고 보는 것이 타당합니다.


👥 2. 30·40대 직장인 주도, 자기개발 열풍

정보관리기술사는 확실한 실무 경험이 뒷받침되어야 하는 만큼, 수험생 연령대도 명확한 특징을 보입니다.

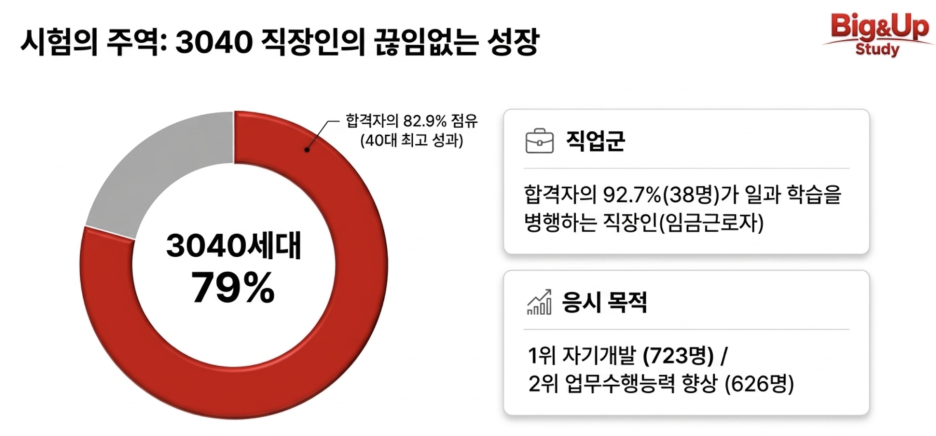
통계에 따르면 30대와 40대가 전체 응시자의 79.0%를 차지하고 있습니다.

합격자 역시 30대 16명(2.1%), 40대 18명(2.7%)으로 전체 합격자의 82.9%에 달합니다.

기타 연령대에서는 20대 응시 39명(1명 합격), 50대 응시 335명(6명 합격), 60대 응시 9명(0명 합격)으로 나타났습니다.

특히 합격률 면에서 40대가 2.7%로 가장 높은 성과를 보여, 풍부한 현장 경험이 긍정적으로 작용함을 알 수 있습니다.

시험의 주역
🏃‍♂️ 직업 및 응시 목적 분석
• 직업군: 임금근로자(직장인)가 응시자의 88.4%, 합격자의 92.7%(38명) 차지
• 주요 목적: '자기개발'(723명 응시, 8명 합격) 및 '업무수행능력 향상'(626명 응시, 16명 합격)
• 기타 목적: 이직/전직(168명 응시, 5명 합격), 승진(100명 응시, 4명 합격)


자영업자(43명 응시/1명 합격), 구직자(85명 응시/1명 합격), 주부(4명 응시/1명 합격), 학생(8명), 군인(13명) 등의 참여도 있었습니다.

결과적으로 기술사 시험은 일과 학습을 병행하는 직장인들의 끊임없는 성장 무대임이 입증되었습니다.

바쁜 업무 속에서도 꾸준하게 학습 시간을 확보하는 것이 핵심 경쟁력입니다.


⏱️ 3. 학습 경로와 최적의 준비 기간

많은 분들이 가장 궁금해하시는 준비 방법은 어땠을까요?

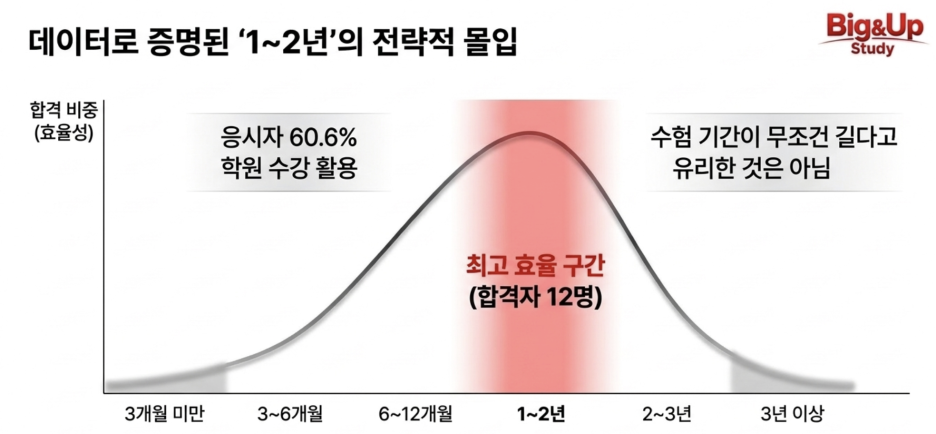
학원 수강을 선택한 비율이 접수자의 60.6%로 가장 많았고, 실제 합격자 41명 중 31명(합격률 2.7%)이 이 경로를 거쳤습니다.

그 외에 출판물/서적(396명 응시, 5명 합격)과 온라인 커뮤니티(203명 응시, 4명 합격)를 활용한 사례도 눈에 띕니다.

응시자 합격 기간

하지만 학원을 다닌다고 자동 합격하는 것은 아니며, 개인의 절대적인 학습량과 체화 과정이 반드시 필요합니다.

준비 기간별로 보면 1년 미만 준비자가 접수자의 64.8%로 다수였습니다.

 
⚠️ 준비 기간별 합격률 팩트 체크
• 3개월 미만: 응시자 467명, 합격자 4명 (0.9%)
• 3~6개월: 응시자 357명, 합격자 9명 (2.5%)
• 6개월~1년: 응시자 339명, 합격자 7명 (2.1%)
• 1년~2년: 응시자 351명, 합격자 12명 (3.4% - 최고 수치)
• 2~3년: 응시자 134명, 합격자 4명 (3.0%) / 3년 이상: 응시자 176명, 합격자 5명 (2.8%)


데이터가 말해주는 정답은 수험 기간이 길어질수록 무조건 유리한 것은 아니라는 점입니다.

가장 최적의 효율을 낸 집단은 1년~2년 사이의 집중 학습자들이었습니다.

재응시 경험을 바탕으로 학습 강도를 최대로 끌어올린 시점에 성과가 나온 것으로 분석됩니다.


🚀 4. 2026년 변화와 AI 시대 기술사의 새 임무

2025년의 동향을 바탕으로 2026년(제138~140회)의 결과를 보면 놀라운 도약이 있었습니다.

응시자 1,876명 중 무려 150명이 필기에 합격하여 합산 8.00%를 기록했습니다.

(제138회 21명, 제139회 42명, 제140회 87명 합격)

2026년 정보관리기술사 합격률 변화

이러한 변화가 단순히 AI 시대 도래 때문만은 아니겠지만, IT 패러다임이 급변하며 전문가의 수요가 확장되고 있음은 분명합니다.

기술을 도입하는 단계를 넘어, 결과를 검증하고 안전성을 책임질 최고급 인력의 필요성이 커지고 있는 것이죠.

💡 AI 시대, 기술사에게 요구되는 4대 역할
1. AI 결과 검증과 책임: AI 생성 코드 및 설계 오류, 보안 취약점, 운영 위험 점검
2. 거버넌스 및 규제 대응: 법적 규제와 기업 보안 요구사항을 충족하는 운영 체계 설계
3. 데이터 거버넌스: 데이터 품질, 출처, 권한, 변경 이력 및 활용 적정성 총괄 관리
4. 독립적인 검증과 감리: 사업관리(PMO)와 구분되는, AI 사업 품질 및 안전성의 객관적 감리 수행

현장 경험과 더불어 기술적 판단력을 두루 갖춘 전문가의 가치는 앞으로 더욱 빛날 것입니다.

PMO와 감리의 역할을 명확히 구분하고, 각 기준에 맞는 법적 책임과 자격 요건을 준비하는 혜안이 필요합니다.


🎯 5. 멘토의 종합 처방전 및 마무리

2025년의 통계는 기술사 시험이 실무 역량을 갖춘 30·40대 직장인들이 주도하는 열정의 장임을 보여줍니다.

학원이라는 효율적인 경로를 활용하되, 1~2년 내에 승부를 보겠다는 전략적 몰입이 합격의 지름길이었습니다.

📋 기술사 도전을 위한 멘탈 체크리스트
✅ 확고한 응시 목적(자기개발, 역량 향상) 설정하기
✅ 1~2년 장기 레이스를 위한 체력과 일상 루틴 확보하기
✅ 학원이나 커뮤니티 등 자신에게 맞는 학습 환경 세팅하기
✅ 최신 AI 트렌드 및 데이터 거버넌스 이슈 지속 모니터링하기

자신의 현장 경험을 논리적이고 체계적인 글로 풀어내는 연습을 꾸준히 하시기 바랍니다.

통계는 그저 데이터일 뿐, 올바른 방향으로 나아간다면 다음 합격자 명단의 주인공은 바로 여러분입니다.


예비 기술사님들의 빛나는 도전과 값진 성취를 항상 곁에서 응원하겠습니다!


IT 기술사 학습 전략 설명회(매월 진행)

합격 후기

728x90
728x90
타이틀을 '검색' 하시면 원문 기사 확인이 가능 합니다.

2026년  11월 5일(목) 주요  IT 뉴스


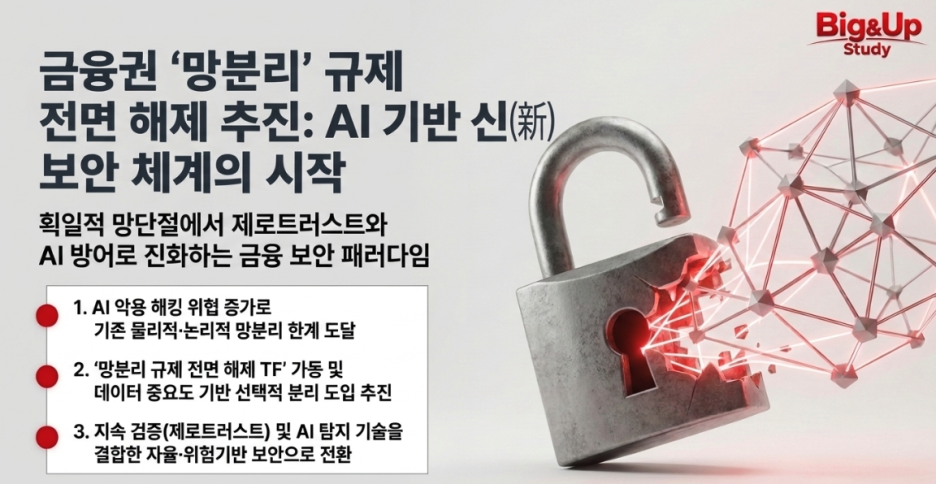
망분리 규제 해제 '시동'…기술적 난제·프레임워크 부재는 과제

망분리 규제 완화와 제로트러스트 전환


금융당국이 반복되는 해킹과 유출에 대응해 AI 기반 신 보안체계 구축에 나선다. 핵심은 기존 규제를 완화하고, 데이터 중요도에 따른 보호와 제로트러스트·AI 탐지체계를 결합하는 방향으로 보안 구조를 전환하는 것이다.


■ 기사 핵심 요약

– 9월30일~11월3일 금융권에서 37개사·40건 침해사고, 데이터 유출 약 47만건·자금탈취 약 10억원 발생

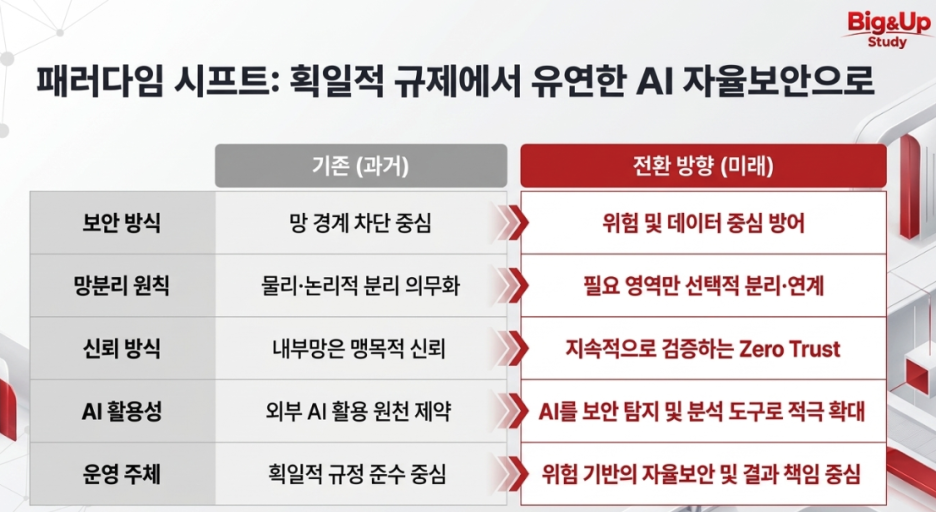
– 금융당국은 기존 내부망·외부망 separtion 중심에서 AI 탐지·데이터 등급·제로트러스트 기반 보안체계로 전환 추진

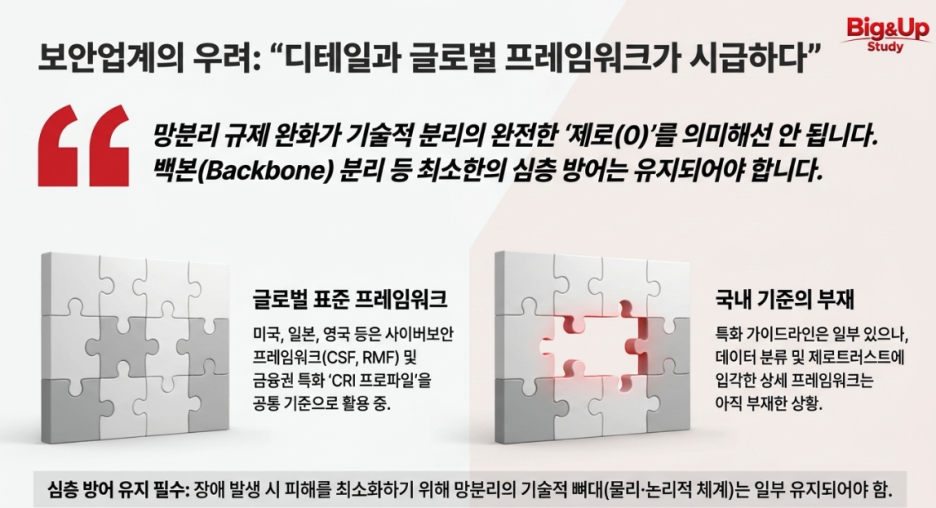
– 규제 완화와 별개로 물리·논리적 separation은 일부 필요하며, 이를 연결할 특화 보안 프레임워크 마련이 과제


■ 기사 주요 내용 정리

◎ 망분리 규제 전면 재검토

– 금융위는 망분리 규제 전면 해제를 위한 TF를 가동하고 AI 기반 공격 탐지·차단 역량 강화 추진

– 데이터 중요도에 따른 보호체계와 모든 접근을 지속 검증하는 Zero Trust 도입이 핵심


◎ 기술적 분리는 여전히 필요

– 업계는 규제 완화가 곧 망분리 기술 자체의 제거를 의미하지는 않는다고 지적

– 장애·침해 확산을 막기 위해 일부 영역에서는 물리적·논리적 분리와 연계 통제가 계속 필요


◎ 금융 특화 프레임워크 필요

– 미국은 NIST CSF·RMF, 금융권은 CRI Profile 등을 활용해 위험관리 기준을 체계화

– 국내도 금융보안 수준 검증 체계는 존재하지만 데이터 분류·제로트러스트를 통합한 기준은 부족

→ 향후 핵심은 망분리 중심 컴플라이언스 → 위험 기반·지속 검증형 보안 프레임워크로의 전환

금융 특화 프레임워크


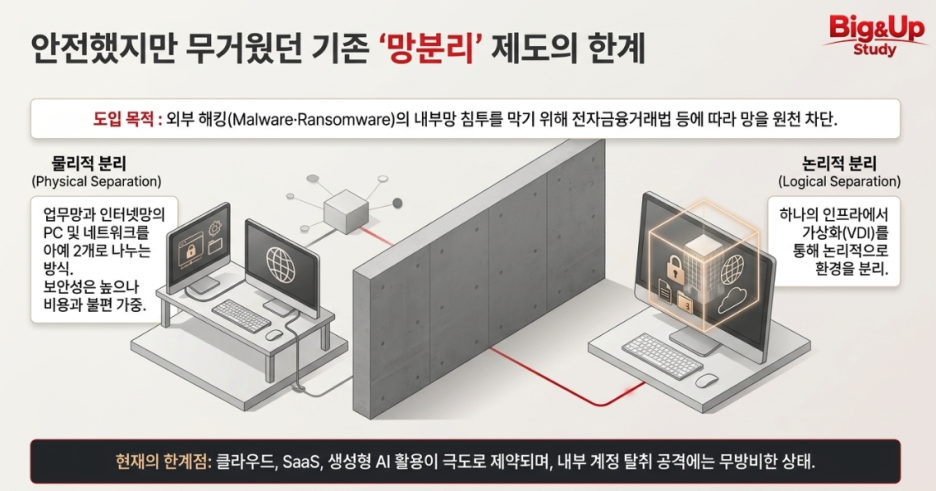
[망분리(Network Separation) 제도 개요]

구분
내용
정의
– 업무망·중요시스템과 인터넷 등 외부망을 물리적·논리적으로 분리·차단하는 보안체계
목적
– 외부 해킹의 내부망 침투 차단
– Malware·Ransomware 확산 차단
– 개인/중요 데이터 유출 예방
물리적
– 업무망과 인터넷망의 PC·Network를 물리적으로 구분
– 보안성은 높으나 비용·업무 편의성 부담
논리적
– 하나의 물리 인프라에서 VDI·가상화·접근통제 등을 통해 논리적으로 환경 구분
주요 적용 대상
– 금융회사 및 전자서비스업자
– 국가·공공기관
– 일정 요건에 해당하는 개인정보처리자
법적 근거
– 전자금융거래법 제21조: 전자금융거래 안전성·신뢰성 확보 의무
– 전자금융감독규정 제15조: 내부 업무용 시스템과 외부통신망의 분리·차단
– 개인정보 보호법 제29조: 개인정보 안전조치 의무
– 개인정보의 안전성 확보조치 기준 제6조의2: 일정 요건의 개인정보취급 단말에 대한 인터넷망 차단
– 정보통신망법 제45조: 정보통신망 안정성·신뢰성 확보를 위한 보호조치
– 현재 일반 기업에 망분리를 직접 일률 의무화하는 조항은 아님
– 국가·공공기관 정보보안 관련 지침·보안정책에 따라 업무망·인터넷망 구분 운영
기존 보안 방식
– Perimeter Security 중심
– 내부망과 외부망의 경계 차단 중심
한계
– Cloud·SaaS·생성형 AI 활용 제약
– 내부자·계정 탈취 공격 대응 한계
– 운영비용 및 사용자 불편 증가
최근 변화
– 획일적 망분리 → Zero Trust + Data Classification + Segmentation + Continuous Monitoring 중심으로 전환


[한계점]

한계점
[금융권 망분리 완화 추진 연혁]

2013년 3·20 전산마비 사고를 계기로 본격 도입됐고,

이후 클라우드·AI 활용 확대에 따라 2022년부터 단계적으로 완화되고 있습니다.

2026년에는 보안 목적 AI 활용을 위한 긴급 완화를 거쳐 규제 전면해제 TF까지 확대되고 있습니다


[정책 변화]

정책 변화
시기
주요 내용
2013.03
– 3·20 전산마비 사고 발생
– 은행·방송사 등 주요 전산시스템 마비
2022.04
– 「금융분야 클라우드 및 망분리 규제 개선방안」 발표
– 개발·테스트 분야부터 단계적 완화 추진
2024.04~06
– 금감원·금보원·민간 전문가 등이 참여한 금융권 망분리 TF 운영
2024.08
– 「금융분야 망분리 개선 로드맵」 발표
– 생성형 AI 활용 허용
– SaaS 이용범위 확대
– R&D 환경 추가 개선
2024~2025
– 규제 Sandbox를 통해 생성형 AI·SaaS 활용 특례 추진
– 가명정보 활용 후 개인신용 데이터 까지 확대 검토
2026.05
– 보안 목적 AI 활용을 위한 1차 규제 긴급 완화
– 보안·AI 역량이 높은 금융사의 규제 전면 해제 검토
2026.09
– 2차 망분리 규제 긴급 완화 추진
– 중소 금융회사·전자금융업자까지 대상 확대
2026.11
– 「망분리 규제 전면해제 TF」 본격 가동
– 데이터 중요도 기반 보호, Zero Trust, CEO·이사회·CISO 책임, 업무연속성 논의


개보위, 연내 개인정보 제도 혁신 방안 마련

AI 시대, 동의 중심 제도 전환 논의

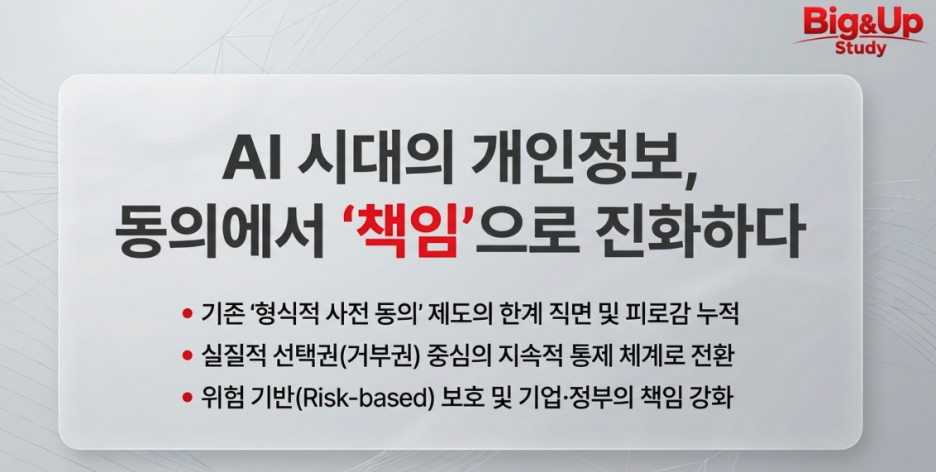
AI가 대화 이력과 외부 서비스 데이터를 결합해 활용하는 환경이 확대되면서 기존 사전 동의 중심 개인정보 보호체계의 한계가 제기되고 있다.


■ 기사 핵심 요약

– 토론회 참가자의 89.7%가 AI 시대에 맞춰 개인정보 제도 변화가 필요하다고 응답

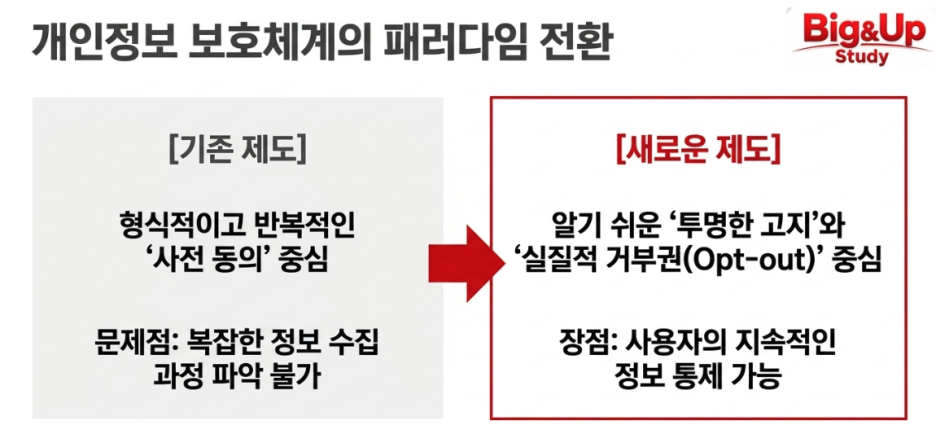
– 반복적인 사전 동의보다 알기 쉬운 사전 고지와 언제든 거부·삭제할 수 있는 권리를 강화해야 한다는 의견 우세

– 개인정보 위험도에 따라 보호수준을 차등화하고 기업의 위험관리 책임·정부의 감독 책임을 강화하는 방향 제시


■ 기사 주요 내용 정리

◎ 형식적 동의제도의 한계

– 온라인 사전토론 참가자 1333명 중 88%가 반복되는 동의를 형식적으로 처리한 경험이 있다고 응답

– 94%는 사전 동의 자체보다 쉽게 이해할 수 있는 고지와 언제든 거부할 수 있는 권리가 더 중요하다고 답변

→ AI Agent 환경에서는 일회성 동의보다 지속적 통제권 확보가 중요하다는 의견 확대

동의 제도 개정

◎ 위험 기반 개인정보 보호

– 유출 시 피해가 큰 정보는 엄격하게, 위험이 낮은 정보는 유연하게 관리해야 한다는 의견에 90%가 찬성

– 25개 분임 중 20개(80%)가 개인정보가 필요한 서비스에서 ‘미리 알리고 언제든 멈추기’ 방식을 선호

– 반면 4개 분임(16%)은 유출·남용 우려와 기업·AI에 대한 신뢰 부족을 이유로 매번 사전 동의 방식을 선택


◎ 기업·정부 책임 강화

– 안전한 개인정보 활용을 위한 핵심 역할로 기업의 위험 점검·보호 책임 75.4%, 정부의 기준 마련·감독 74.9%가 선택

→ 향후 제도는 형식적 동의 → 투명한 고지·실질적 거부권·위험 기반 보호·책임 강화 방향으로 논의될 전망

– 토론회 결과를 반영해 2026년 내 개인정보 제도 혁신 방안을 마련할 계획


IT 기술사 학습 전략 설명회(매월 진행)

합격 후기

728x90
728x90
타이틀을 '검색' 하시면 원문 기사 확인이 가능 합니다.

2026년  11월 4일(수) 주요  IT 뉴스


기업 AI 모델 재킹 공격 주의보…10만달러 요금 폭탄 발생

LLM 재킹 확산, 기업 인공지능 비용 및 권한 탈취 위협


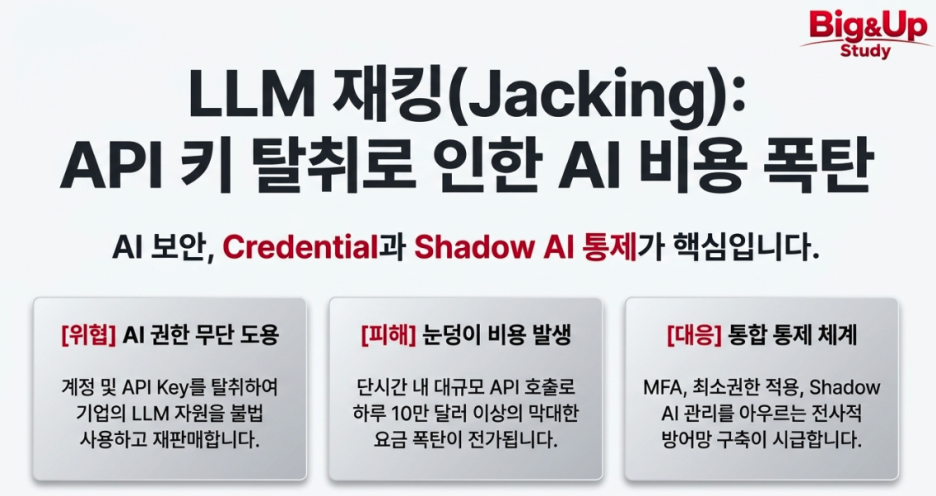
기업의 LLM 접근 권한을 탈취해 인공지능 모델을 무단 사용하거나 재판매하는 LLM Jacking 공격이 확산되고 있다. API Key·Service Account·Login Session 등이 탈취되면 짧은 시간에도 대규모 사용료가 발생할 수 있어 인공지능 자원 접근통제와 사용량 모니터링이 중요해지고 있다.


■ 기사 핵심 요약

– 공격자는 계정·세션·공개 GitHub의 API Key·Credential을 탈취해 기업 LLM 자원에 무단 접근

– 탈취 권한을 LLM Mixer에 연결해 다시 제공하거나 대량 API 호출로 하루 10만달러 이상, 누적 100만달러 피해 사례 발생

– MFA·최소권한·Secret Scanning·사용량 감시와 함께 Shadow AI·단기 Service Account 관리 필요


■ 기사 주요 내용 정리

◎ LLM 자원 탈취

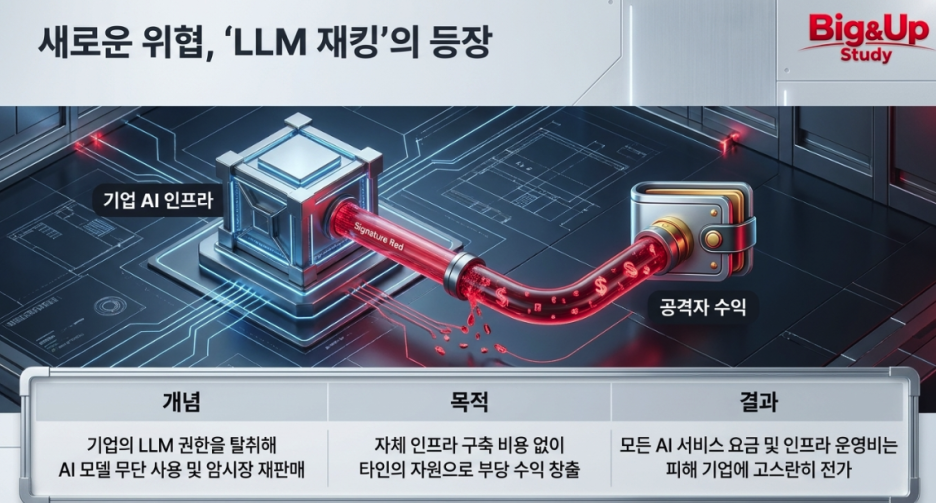
– LLM 재킹은 피해 기업의 인공지능 인프라와 비용을 이용해 공격자가 직접 인프라를 구축하지 않고 수익을 얻는 방식

– 탈취한 API Key를 불법 중계 서버에 연결해 저가 서비스로 다시 제공하며 비용은 피해 기업에 전가

LLM재킹 개요


◎ 대규모 호출과 추적 회피

– 한 사례에서는 약 7시간 동안 50만건 이상 API 호출 발생

– 수명이 짧은 Service Account를 반복 생성·삭제하는 Burn-and-Rotate 방식으로 호출 한도와 추적을 회피


◎ 인공지능 보안 관리 범위 확대

– Agentic AI와 Shadow AI 확산, 과도한 API 권한, 장기간 유지되는 Credential이 위험을 확대

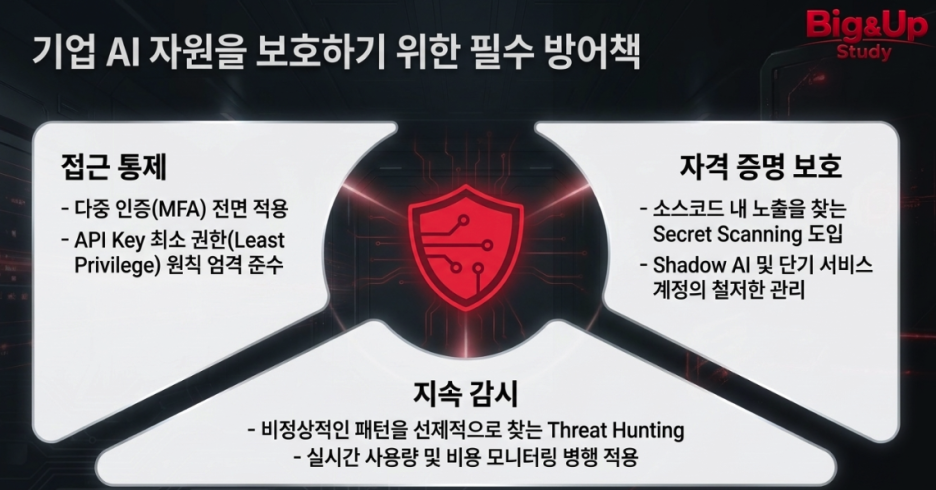
– MFA·API 최소권한·Secret Scanning·비용 모니터링·Threat Hunting을 병행

→ 핵심은 LLM 자체 보안뿐 아니라 Identity·Credential·사용량·비용을 하나의 통제체계로 관리하는 것

대응 방안

[LLM Jacking(거대언어모델 재킹) 개요]

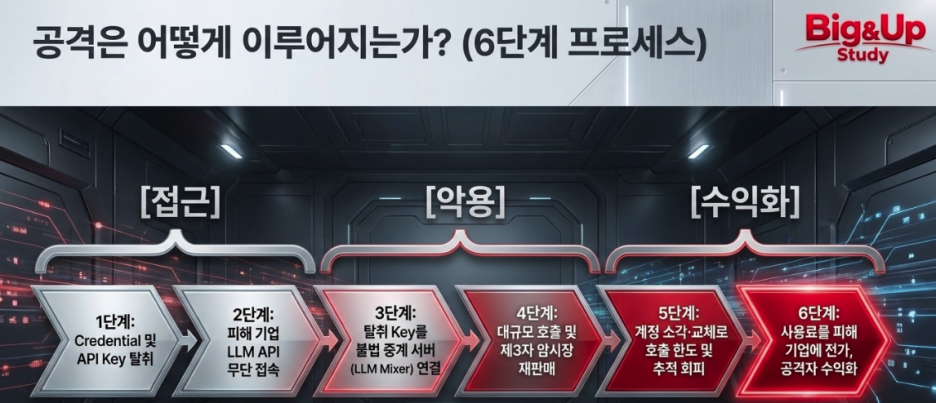
공격 절차
구분
내용
정의
– 기업의 LLM 접근 권한을 탈취해 인공지능 모델을 무단 사용하거나 재판매하는 공격
주요 공격 대상
– LLM API Key
– Service Account
– Login Session
– Cloud Credential
침투 방법
– 계정정보 탈취
– 로그인 Session Hijacking
– 공개 GitHub 등에 노출된 API Key·Credential 수집
공격 절차
– ① Credential/API Key 탈취
– ② 피해 기업 LLM API에 무단 접속
– ③ 탈취 Key를 LLM Mixer·불법 중계 서버에 연결
– ④ 대규모 API 호출 또는 제3자에게 접근권한 재판매
– ⑤ Service Account를 반복 생성·삭제해 호출 한도·추적 회피
– ⑥ 사용료를 피해 기업에 전가하고 공격자는 수익화
공격 방식
– 탈취한 API Key로 대량 LLM 호출
– 불법 중계 서버인 LLM Mixer에 연결
– 탈취한 접근권한을 암시장에 재판매
우회 수법
– 단기 Service Account를 반복 생성·삭제하는 Burn-and-Rotate(소각·교체) 방식
– 호출 한도·추적 회피
주요 피해
– 대규모 API 비용 발생
– 기업 자원 무단 사용
– Credential 악용
– 인공지능 서비스 운영비 증가
위험 확대 요인
– Agentic 자동화
– Shadow AI
– 과도한 API 권한
– 장기간 유지되는 Credential
주요 대응 방법
– MFA 적용
– API Key 최소권한
– Secret Scanning
– 사용량·비용 모니터링
– Threat Hunting
– Shadow AI 관리


[新테크용어] 로봇에 범용 AI 두뇌 심는다…RFM이란

로봇파운데이션모델


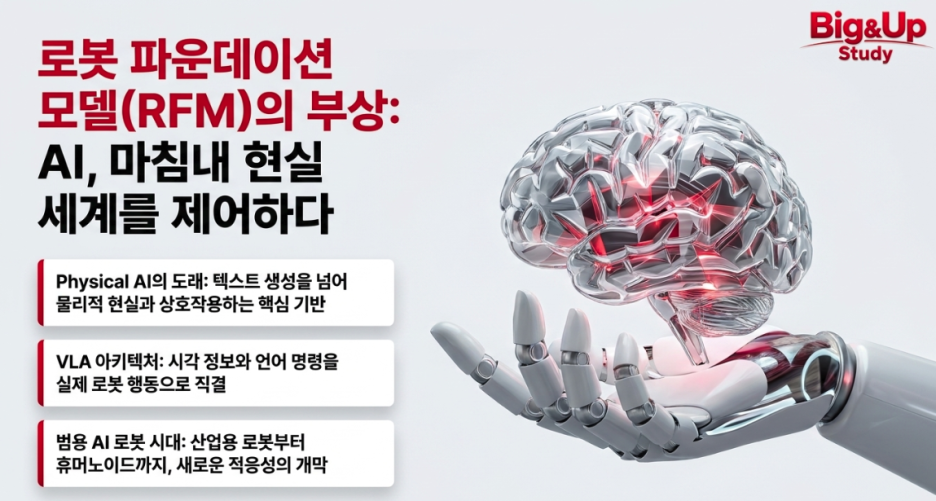
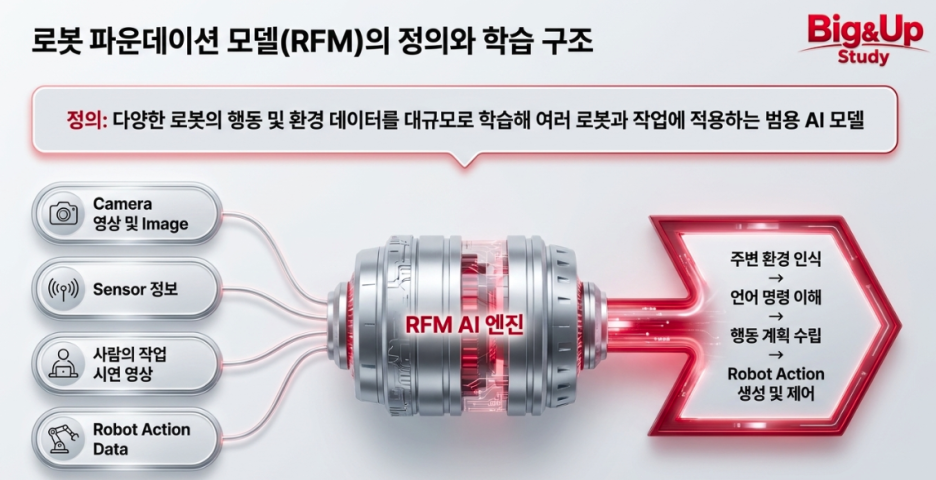
로봇 파운데이션 모델(RFM, Robot Foundation Model)은 다양한 로봇의 행동·환경·센서 데이터를 대규모로 사전 학습해 새로운 작업과 환경에도 적응하도록 설계된 범용 AI 모델이다. 개별 로봇마다 별도의 인공지능을 개발하던 방식에서 벗어나 하나의 기반 모델을 여러 로봇과 작업에 적용하는 것이 핵심이다.


■ 기사 핵심 요약

– RFM은 영상·센서·로봇 행동·사람의 시연 데이터를 학습해 환경 인식→명령 이해→행동 계획→제어 수행

– 대표 구현인 VLA(Vision-Language-Action)는 시각 정보와 언어 명령을 실제 로봇 행동으로 연결

– 제조·물류·휴머노이드 등 적용 확대가 기대되지만 학습 데이터·정교한 동작제어·안전성 검증이 주요 과제

RFM 정의

■ 기사 주요 내용 정리

◎ 기존 로봇 인공지능과의 차이

– 기존 산업용 로봇은 특정 작업과 환경에 맞춰 개별 프로그래밍·추가 학습 필요

– RFM은 대규모 사전학습 후 특정 로봇·작업에 Fine-tuning해 새로운 환경에 대한 적응성 강화

→ 로봇별 AI 개발 부담과 신규 작업 학습시간 감소


◎ Physical AI 핵심 모델

– LLM이 텍스트 이해·생성에 초점을 둔다면 RFM은 현실 공간에서 물체와 상호작용하며 행동하는 능력을 학습

– 핵심 구조는 시각·센서 입력 → 환경 이해 → 행동 계획 → Robot Action


◎ 대표 기술과 활용

– NVIDIA는 휴머노이드용 Isaac GR00T, Google DeepMind는 Gemini Robotics를 개발

– 제조·물류·가정용 서비스·휴머노이드 로봇 등 다양한 분야 적용 기대

→ RFM은 로봇이 현실을 스스로 인식·판단·행동하는 Physical AI의 기반 기술로 확장


[Robot Foundation Model(RFM, 로봇 파운데이션 모델) 개요]

구분
내용
정의
– 다양한 로봇의 행동과 주변 환경을 사전 학습해 여러 로봇·작업에 적용 가능한 범용 AI 모델
등장 배경
– 기존 로봇은 특정 작업별 별도 프로그래밍·학습 필요
– 새로운 환경·작업에 대한 적응성과 범용성 요구 증가
학습 데이터
– Camera 영상·Image
– Sensor 정보
– Robot Action Data
– 사람의 작업 시연 영상
핵심 기능
– 주변 환경·물체 인식
– 언어 명령 이해
– 행동 계획
– Robot Action 생성·제어
학습 방식
– 대규모 Robot Data를 Pre-training
– 특정 Robot·Task에 맞게 추가 학습(Fine-tuning)
대표 구현
– VLA(Vision-Language-Action)
– 시각 정보 + 언어 명령을 로봇 행동으로 연결
Physical AI 관계
– 현실 환경을 인식 → 이해 → 판단 → 행동하는 Physical AI 구현의 핵심 모델
대표 사례
– NVIDIA Isaac GR00T
– Google DeepMind Gemini Robotics
활용 분야
– 제조·물류
– Humanoid Robot
– 가정용 Service Robot
– 산업 자동화
주요 과제
– 대규모 Robot 학습 데이터 확보
– 정교한 Motion Control
– 안전성·신뢰성 검증

IT 기술사 학습 전략 설명회(매월 진행)

합격 후기

728x90
728x90
타이틀을 '검색' 하시면 원문 기사 확인이 가능 합니다.

2026년  11월 3일(화) 주요  IT 뉴스


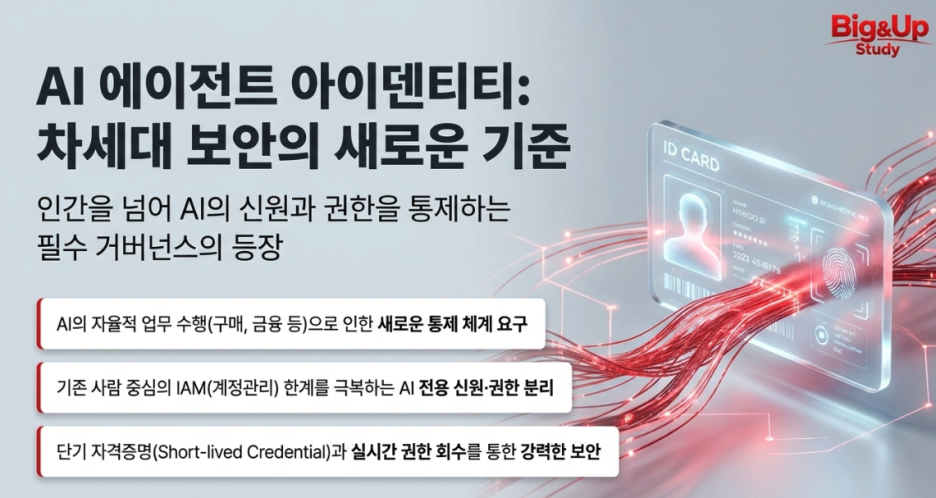
에이전트 아이덴티티

에이전트 아이덴티티 개요

AI 에이전트가 업무 수행을 넘어 금융거래·시스템 접근까지 맡으면서 AI Agent Identity가 새로운 보안·거버넌스 핵심 기술로 부상하고 있다. 사람과 AI의 신원을 분리하고 에이전트별 권한·자격증명·행동이력을 통제하는 것이 핵심이다.


■ 기사 핵심 요약

– AI Agent Identity는 에이전트별 고유 신원을 부여하고 Owner·Role·Permission·Credential을 관리하는 체계

– IBM·Microsoft는 단기 Credential, 최소권한, 활동 추적, 실시간 권한 회수 등 관련 기능을 제품화

– AI 에이전트가 독립적 업무 주체로 확대되면서 기존 IAM 관리 범위가 Human에서 에이전트 까지 확장

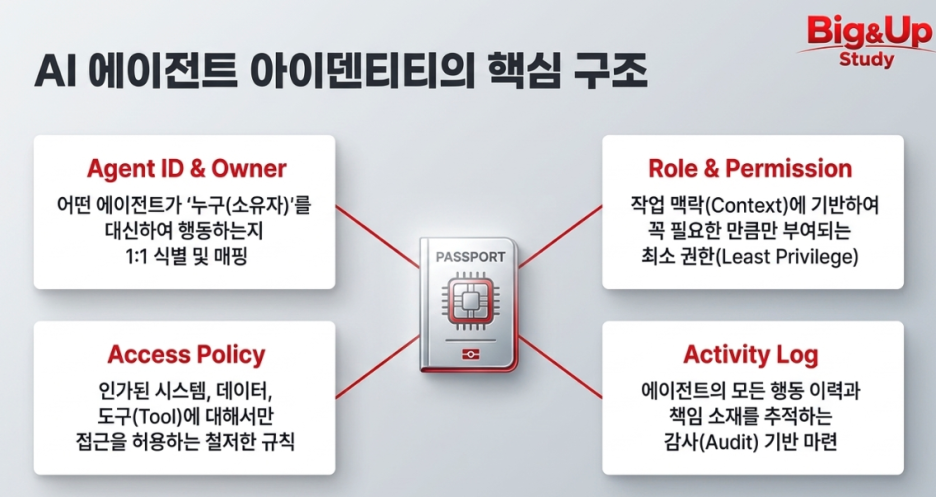
핵심 구조

■ 기사 주요 내용 정리

◎ AI Agent를 독립된 신원으로 관리

– 어떤 Agent가 누구를 대신해 어떤 목적과 권한으로 행동하는지를 식별

– Agent ID와 Owner를 연결하고 Authentication·Authorization·Least Privilege 기반으로 System·Data·Tool 접근을 통제

→ 에이전트 생성부터 권한 부여·활동·변경·폐기까지 Identity Lifecycle 관리가 핵심


◎ 단기 자격증명과 실시간 통제

– 장기간 Credential을 사용하는 기존 계정보다 Short-lived Credential을 작업별로 발급

– 활동 종료 또는 이상행동 발생 시 권한을 만료·회수하고 Agent별 Activity Log를 기록

→ 공유 계정·과도한 권한·Agent 탈취에 따른 피해 범위를 축소


◎ IBM·Microsoft 적용 확대

– IBM Agent Identity는 Agent 등록·소유자·권한 관리와 HashiCorp Vault 연계를 통한 Credential 회수 지원

– Microsoft Entra Agent ID는 사람과 Agent Identity를 분리하고 데이터 유출 예방·네트워크 정책 적용을 검증


◎ AI 거버넌스의 필수 계층

– 가트너는 Agent Identity를 2027년 주요 전략 기술로 제시

– 기사에 따르면 2028년 포천 500대 기업의 평균 AI Agent 운용 규모가 15만개 이상으로 확대될 전망

→ 핵심 원칙은 Identity + Least Privilege + Short-lived Credential + Audit + Revocation


[에이전트 아이덴티티 개요]

기존 IAM과 비교

구분
기존 IAM
에이전트 아이덴티티
관리 대상
– 사람·직원·시스템 계정
– AI Agent
신원
– User ID
– 에이전트 ID + Owner
권한
– Role 기반 권한
– Role + Task + Context 기반 권한
인증정보
– 비교적 장기 Credential
– Short-lived Credential 중심
통제
– 로그인·접근 통제
– 행동·Tool·Data 접근까지 통제
감사
– 사용자 Activity Log
– 에이전트별 행동 이력·책임 추적

Agent Identity 주요 내용

구분
내용
정의
– 에이전트 마다 고유한 Digital Identity를 부여하고 소유자·권한·접근 가능 시스템을 관리하는 체계
등장 배경
– 에이전트가 사람 대신 업무 수행·금융거래·시스템 접근까지 수행하면서 신원·권한 관리 필요성 확대
핵심 목적
– 어떤 에이전트가 누구를 대신해, 어떤 목적으로, 어떤 권한으로 행동하는지 식별·통제
핵심 관리 대상
– 에이전트 ID
– Owner(소유자)
– Role·Permission
– Credential
– Access Policy
– Activity Log
주요 기능
– Agent 등록·식별
– 인증(Authentication)
– 권한관리(Authorization)
– 최소권한(Least Privilege)
– 자격증명 발급·회수
– 활동 이력 추적
보안 특징
– 작업별 단기 Credential 발급
– 권한 만료·실시간 회수
– 사람 계정과 에이전트 계정 분리
– 비정상 접근 차단
거버넌스 역할
– 에이전트의 생성 → 권한 부여 → 활동 → 변경 → 폐기까지 Identity Lifecycle 관리
주요 리스크
– 과도한 권한
– 공유 Credential
– 에이전트 위장·탈취
– 데이터 유출
– 미관리 에이전트 증가
핵심 원칙
– Identity + Least Privilege + Short-lived Credential + Audit + Revocation
사례

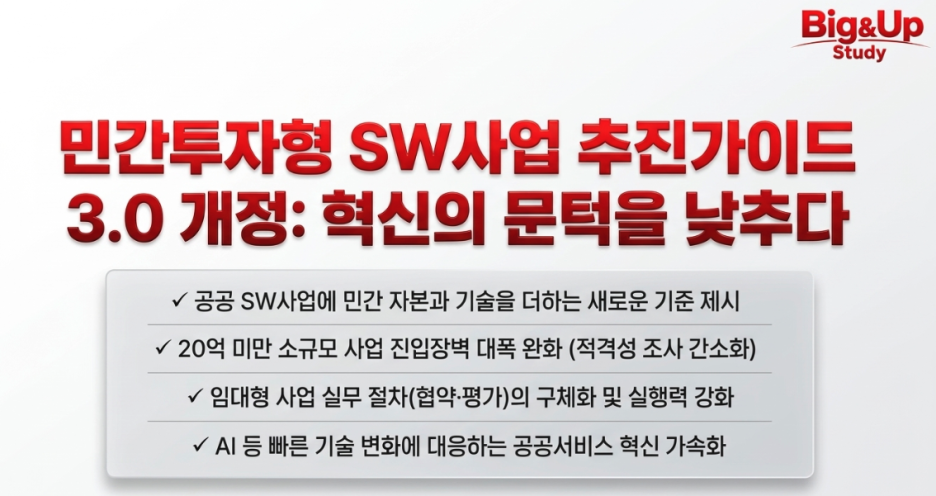
민간투자형 SW사업 문턱 낮춘다…3.0 가이드 개정

추진가이드 3.0 , 임대형 절차·성과평가 체계 구체화

과기정통부가 AI 등 빠른 기술 변화에 대응해 민간 자본과 기술을 공공 SW사업에 활용하는 민간투자형 SW사업 추진가이드 3.0 개정 방향을 공개했다. 핵심은 소규모 사업의 진입 문턱을 낮추고 임대형 사업의 협약·성과평가·재정 절차를 구체화하는 것이다.


■ 기사 핵심 요약

– 구축사업비 20억원 미만 사업의 적격성 조사 간소화와 정식 신청 전 사업계획 사전검토 지원

– 임대형 사업의 재정 요구, 성과평가, 정부지급금 차등, 표준실시협약 등 실무 절차 구체화

– 민간 선투자 후 수익형·임대형으로 회수하며 개발부터 운영·고도화까지 민간 기술·자본 활용 범위 확대


■ 기사 주요 내용 정리

◎ 민간투자형 SW사업 구조

– 「소프트웨어 진흥법」 제40조를 근거로 민간이 자금·기술을 선투자해 공공 정보시스템을 구축

– 수익형은 이용료·광고 등 사업수입으로, 임대형은 공공기관의 임대료·운영대가로 투자비를 회수


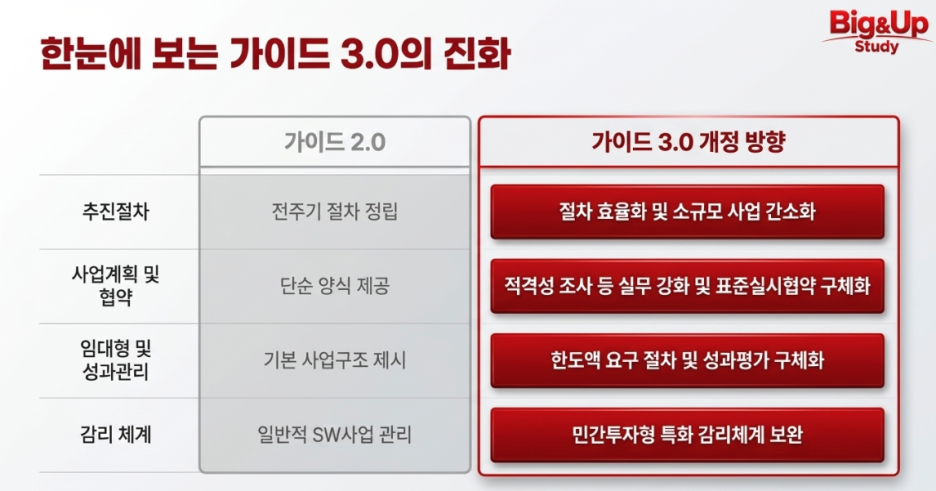
◎ 가이드 3.0 주요 변화

– 20억원 미만 소규모 사업의 적격성 조사 절차를 간소화하고 신청 전 사전검토 지원

– 임대형 사업의 한도액 요구, 성과평가위원회 운영, 평가항목, 정부지급금 차등 기준 등을 보강

– 표준실시협약과 비용 조정, 사업계획 변경 절차도 구체화

→ 2.0 사업 전주기 체계에서 절차 효율화와 실무 실행성 강화로 발전


◎ 공공서비스 적용 확대

– 공공시설 예약에 광고·리워드·지역상품의 거래를 결합하는 수익형 모델 검토

– 학습이력·디지털배지를 연계하고 민간이 선투자한 뒤 공공이 분할 지급하는 임대형 모델 검토

→ 가이드 3.0은 현장 의견을 반영해 2026년 12월 최종 배포 예정


[민간투자형 SW사업 추진가이드 3.0 현황]

구분
내용
제도명
– 민간투자형 SW사업
법적 근거
– 「소프트웨어 진흥법」 제40조
제도 목적
– 공공 SW사업에 민간의 자본·기술·아이디어를 활용
– 공공서비스 혁신 및 정부 재정부담 완화
사업 유형
– 수익형: 민간 선투자 → 이용자 사용료 등으로 투자비 회수
– 임대형: 민간 선투자 → 정부가 임대료 형태로 투자비 회수
현재 가이드
– 공식 배포본은 추진가이드 2.0
3.0 현황
– 2026.11.3 통합설명회에서 주요 개정사항 공개
– 최종본 2026년 12월 배포 예정

[가이드 2.0 → 3.0 주요 변화]

개정 방향
 

IT 기술사 학습 전략 설명회(매월 진행)

합격 후기

728x90
728x90
타이틀을 '검색' 하시면 원문 기사 확인이 가능 합니다.

2026년  11월 2일(월) 주요  IT 뉴스


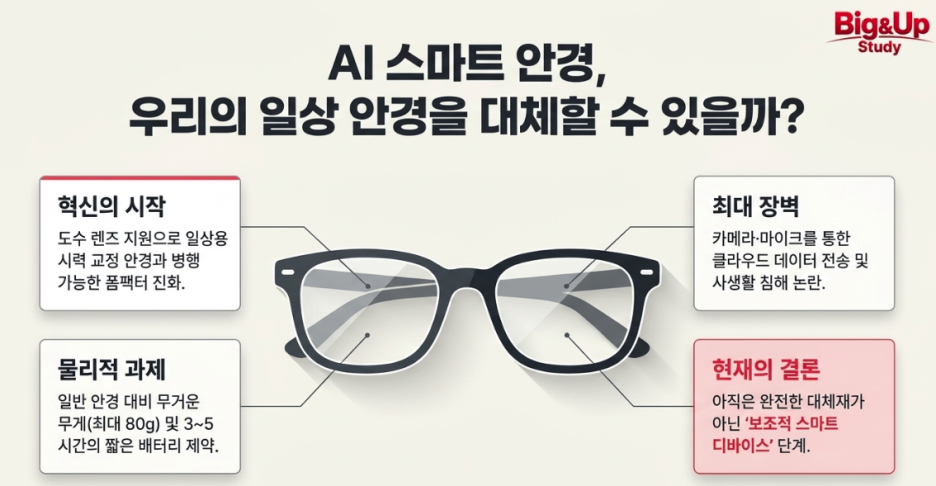
일반 안경 대신 AI 안경?…따져볼 '현실적 한계'

스마트 글래스 , 일상 안경 대체의 핵심 조건은 개인정보 보호

스마트 글래스는 도수 렌즈를 장착해 일반 시력 교정용 안경처럼 사용할 수 있는 단계까지 발전했다.

다만 무게·배터리·개인정보 보호·사회적 수용성 문제로 인해 아직 기존 안경을 완전히 대체하기에는 한계가 있다는 평가다.


■ 기사 핵심 요약

– 레이밴 메타 등 일부 스마트클래스는 도수 렌즈 장착을 지원해 일상용 안경과 병행 가능

– 일반 안경보다 무겁고 배터리가 평균 3~5시간 수준이라 하루 종일 인공지능 기능을 사용하기에는 제약 존재

– 카메라·마이크·클라우드 전송에 따른 사생활 침해와 기밀정보 유출 위험이 가장 큰 확산 장애요인

개요


■ 기사 주요 내용 정리

◎ 도수 렌즈 장착 가능

– 스마트클래스는 일반 안경과 유사한 구조로 제작돼 시력 교정용 렌즈 적용 가능

– 레이밴 메타는 처방전을 제출하면 도수 렌즈가 장착된 제품을 주문할 수 있도록 지원


◎ 무게·배터리 한계

– 일반 안경은 약 20~30g 수준인 반면 스마트 안경은 최대 80g에 달할 수 있어 장시간 착용 부담 증가

– 인공지능 기능 사용시간은 평균 3~5시간으로, 하루 종일 활용하려면 중간 충전 필요

→ 배터리가 소진돼도 안경 기능은 유지되지만 인공지능 기능은 사용할 수 없음


◎ 개인정보 보호가 핵심 문제

– 카메라뿐 아니라 오디오·실시간 번역 기능도 대화 내용을 외부 서버로 전송할 가능성이 있어 정보유출 우려 존재

– 법원·학교·기업 등에서 스마트클래스 착용을 제한하는 사례가 증가

– 메타는 일부 촬영 콘텐츠를 사람이 검토할 수 있다고 밝혀 데이터 처리와 프라이버시 논란도 지속


◎ 일상 안경 대체는 아직 제한적

– 기술적 기능은 빠르게 개선되고 있지만 착용 편의성과 개인정보 보호, 사회적 인식 문제가 남아 있음

→ 현재 스마트클래스는 기존 시력 교정용 안경의 완전한 대체보다는 보조적 스마트 디바이스에 가까운 단계


[스마트글래스 개요]

스마트글래스 기술요소
구분
내용
정의
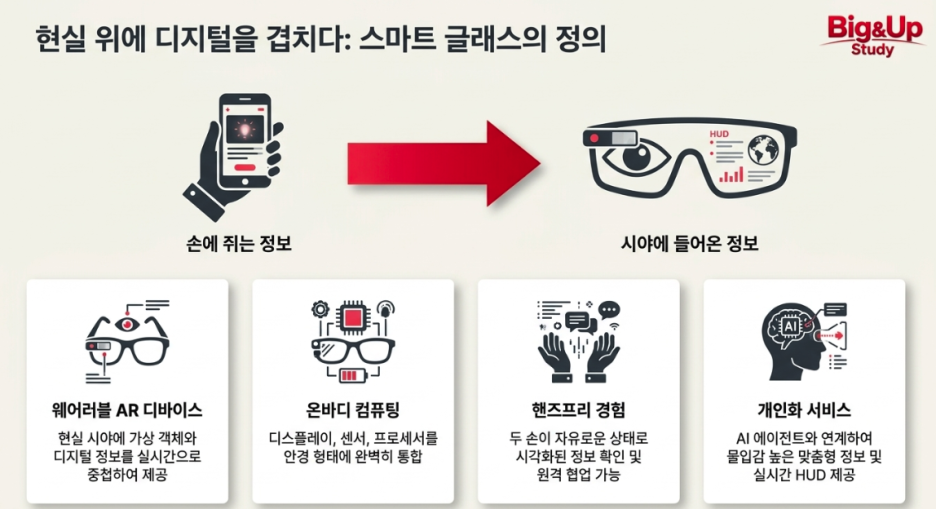
– 현실 시야에 디지털 정보·가상 객체를 겹쳐 보여주는 Wearable AR Device
– 일반 안경 형태에 Display·Sensor·Communication·Processor를 통합한 On-body Computing 장치
핵심 특징
– Hands-free 정보 확인
– 실시간 시각화·HUD 형태 정보 제공
– AI Agent와 연계한 몰입형·개인화 서비스
– 현장 작업자·전문가와의 원격 협업
주요 기능
– 사진·영상 촬영
– 실시간 번역
– 음성 비서
– 길안내·정보 표시
– 객체·공간 인식
– AR 콘텐츠 제공
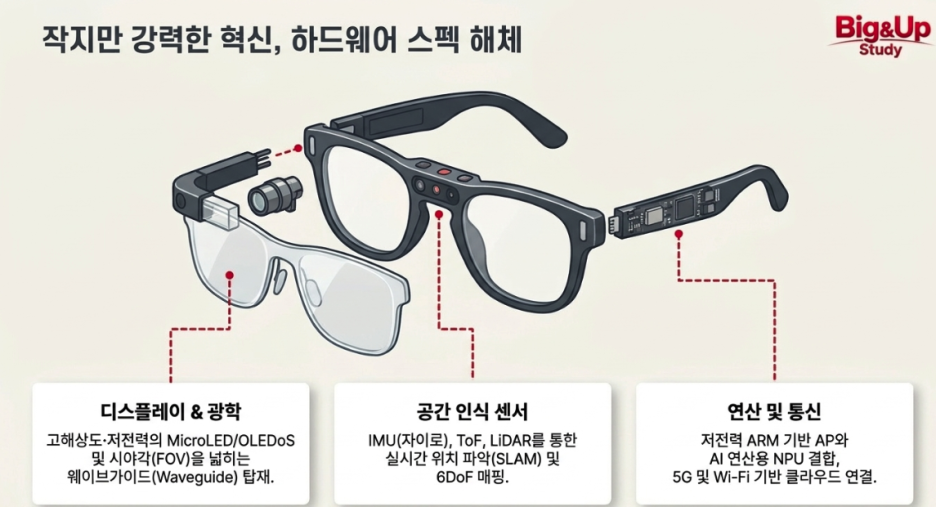
디스플레이
– MicroLED, OLEDoS 등
– 고해상도·저전력 구현이 핵심
광학계
– Waveguide(웨이브가이드)
– 시야각(FOV) 확대와 렌즈 경량화가 중요
센서
– IMU(자이로·가속도)
– ToF / Depth Camera
– Camera·LiDAR 등
공간 인식
– SLAM, 6DoF 기반 실시간 위치·공간 Mapping
통신
– Wi-Fi·Bluetooth
– 5G 연동을 통한 Cloud·인공지능서비스 연결
프로세서
– 저전력 ARM 기반 AP
– 인공지능 연산용 NPU 등과 결합 가능
배터리
– 안경 형태 유지가 필요해 초경량·고효율 배터리 요구
인공지능 역할
– Vision AI·Speech AI·LLM·Agent를 이용한 인지 → 이해 → 응답 → 행동 지원
주요 활용
– 일상형 AI Assistant
– 제조·물류·정비
– 의료·교육
– Remote Support
– Navigation·Translation
대표 사례
– Meta Ray-Ban: 대중형 스마트클래스
– Microsoft HoloLens 2: 산업·군사용 XR
– Google Enterprise 계열: 산업·물류 활용
현재 한계
– 무게 증가
– 배터리 3~5시간 수준 사용 제약
– Privacy·촬영·음성정보 유출 문제
– 사회적 수용성·착용 제한


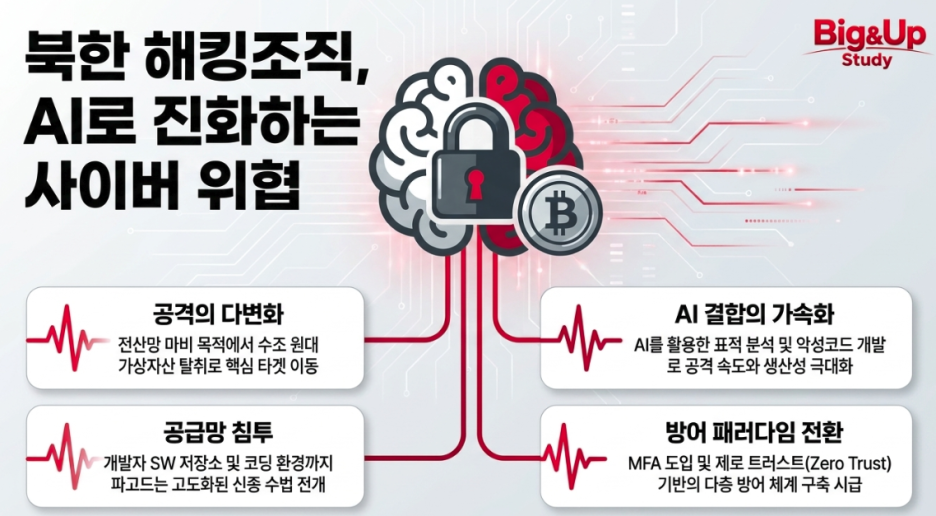
北 사이버 인해전술에 AI 가세…해킹 전 과정 고도화

AI 사이버공격 , 북한 해킹의 속도·표적·수법 고도화

북한 사이버 공격이 전산망 파괴와 정보 탈취를 넘어 가상자산 탈취·산업기술 확보·공급망 침투까지 확대되고 있다. 최근에는 AI를 표적 조사·피싱·악성코드 개발·침투 자동화에 활용하면서 공격 준비와 실행 속도를 높이는 양상이다.


■ 기사 핵심 요약

– 북한 사이버 공격은 전산망 마비에서 수조원대 가상자산 탈취까지 목적과 공격 대상을 지속 확대

– AI를 표적 분석·위장 신분·피싱 문서·악성코드·SW 공급망 공격에 활용해 기존 공격 생산성과 자동화 수준 강화

– 대응도 서버 중심 방어에서 MFA·최소권한·협력사 관리·개발환경 보호·제로트러스트 기반 다층 방어로 확대 필요


■ 기사 주요 내용 정리

◎ 전산망 공격에서 자산 탈취로 확대

– 2011년 농협 전산망 장애, 2013년 3·20 사이버테러, 2014년 소니픽처스·한수원 정보유출 등 파괴·정보수집 공격을 지속

– 2016년 방글라데시 중앙은행 8100만달러 탈취 이후 가상자산이 핵심 자금 확보 수단으로 부상

– FBI는 로닌 네트워크·바이비트·최근 바이낸스 사건 등을 북한 연계 조직 활동으로 지목

→ 공격 목적이 파괴 → 정보수집 → 금융·가상자산 탈취로 다변화


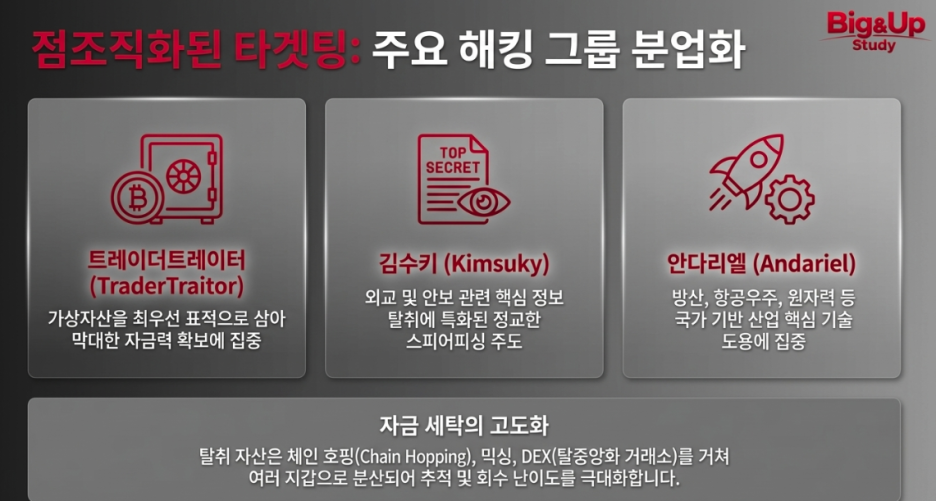
◎ 조직별 공격 목적 전문화

– 트레이더트레이터는 가상자산, 김수키는 외교·안보 정보, 안다리엘은 방산·항공우주·원자력 기술을 주요 표적으로 활동

– 탈취 자산은 체인 호핑·믹싱·DEX·필 체인 등을 통해 여러 지갑과 블록체인으로 분산돼 추적과 회수 난도가 증가

북한의 해킹 분업화

◎ AI를 공격 생산성 향상에 활용

– MS 분석에서는 북한 연계 조직이 AI에 공격 전체를 맡기기보다 기존 공격의 속도·효율을 높이는 도구로 활용

– AI로 맞춤형 피싱 문서를 대량 생성하고 악성코드·RAT·내부 이동 스크립트 제작과 수정까지 지원

– 개발자 SW 저장소와 AI 코딩 환경을 변조해 백도어를 삽입하는 공급망 공격 정황도 확인


◎ 방어 범위도 조직 전체로 확대

– 외부 서버뿐 아니라 임직원 계정·개발환경·협력업체 시스템까지 공격표면으로 관리 필요

– MFA·최소권한·이상 로그인 탐지·협력사 접근통제·개발환경 보호를 함께 강화

→ AI 기반 보안 자동화와 Zero Trust 기반 다층 방어로 공격자의 내부 이동과 피해 확산을 제한하는 것이 핵심


IT 기술사 학습 전략 설명회(매월 진행)

합격 후기

728x90

+ Recent posts